Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-38873-G1 — Proof-of-concept, das eine Clickjacking-Schwachstelle auf der G1-Website demonstriert, mit einer bösartigen iframe-Überlagerung und einem Social-Engineering-Popup für die Ausbildung in der Sicherheitsforschung. | Kitploit
Tools/GitHubGitHub/k9-modz/cve-2023-38873-g1
ExploitationPhishingWebsicherheitSocial EngineeringPapers & ForschungLernen & Bildung
GitHubk9-modz/cve-2023-38873-g1

CVE-2023-38873-G1

Proof-of-concept, das eine Clickjacking-Schwachstelle auf der G1-Website demonstriert, mit einer bösartigen iframe-Überlagerung und einem Social-Engineering-Popup für die Ausbildung in der Sicherheitsforschung.

Repository anzeigen
86vor 1 JahrNoch nicht geprüft
Teilen

🚨 G1 => A05:2021 – Security Misconfiguration [ClickJacking]

⚠️ Basisbewertung: 6.5 MITTEL Skala: CVSS ⚠️

image

📌 Beschreibung

Dieses Repository demonstriert eine Sicherheitsschwachstelle vom Typ Clickjacking auf der Website von G1. Die Schwachstelle ermöglicht es einem Angreifer, die Website in einem iframe zu laden und bösartige Elemente zu überlagern, um den Benutzer zu täuschen.

⚠️ Was ist Clickjacking?

Clickjacking (auch bekannt als UI Redressing) ist ein Angriff, der den Benutzer täuscht, indem er ihn dazu bringt, mit einer legitimen Seite zu interagieren, ohne es zu merken. Dies kann ausgenutzt werden für:

  • Anmeldeinformationen stehlen
  • Unbeabsichtigte Aktionen ausführen
  • Benutzer zum Herunterladen von Malware verleiten

🔥 Wie funktioniert der Fehler?

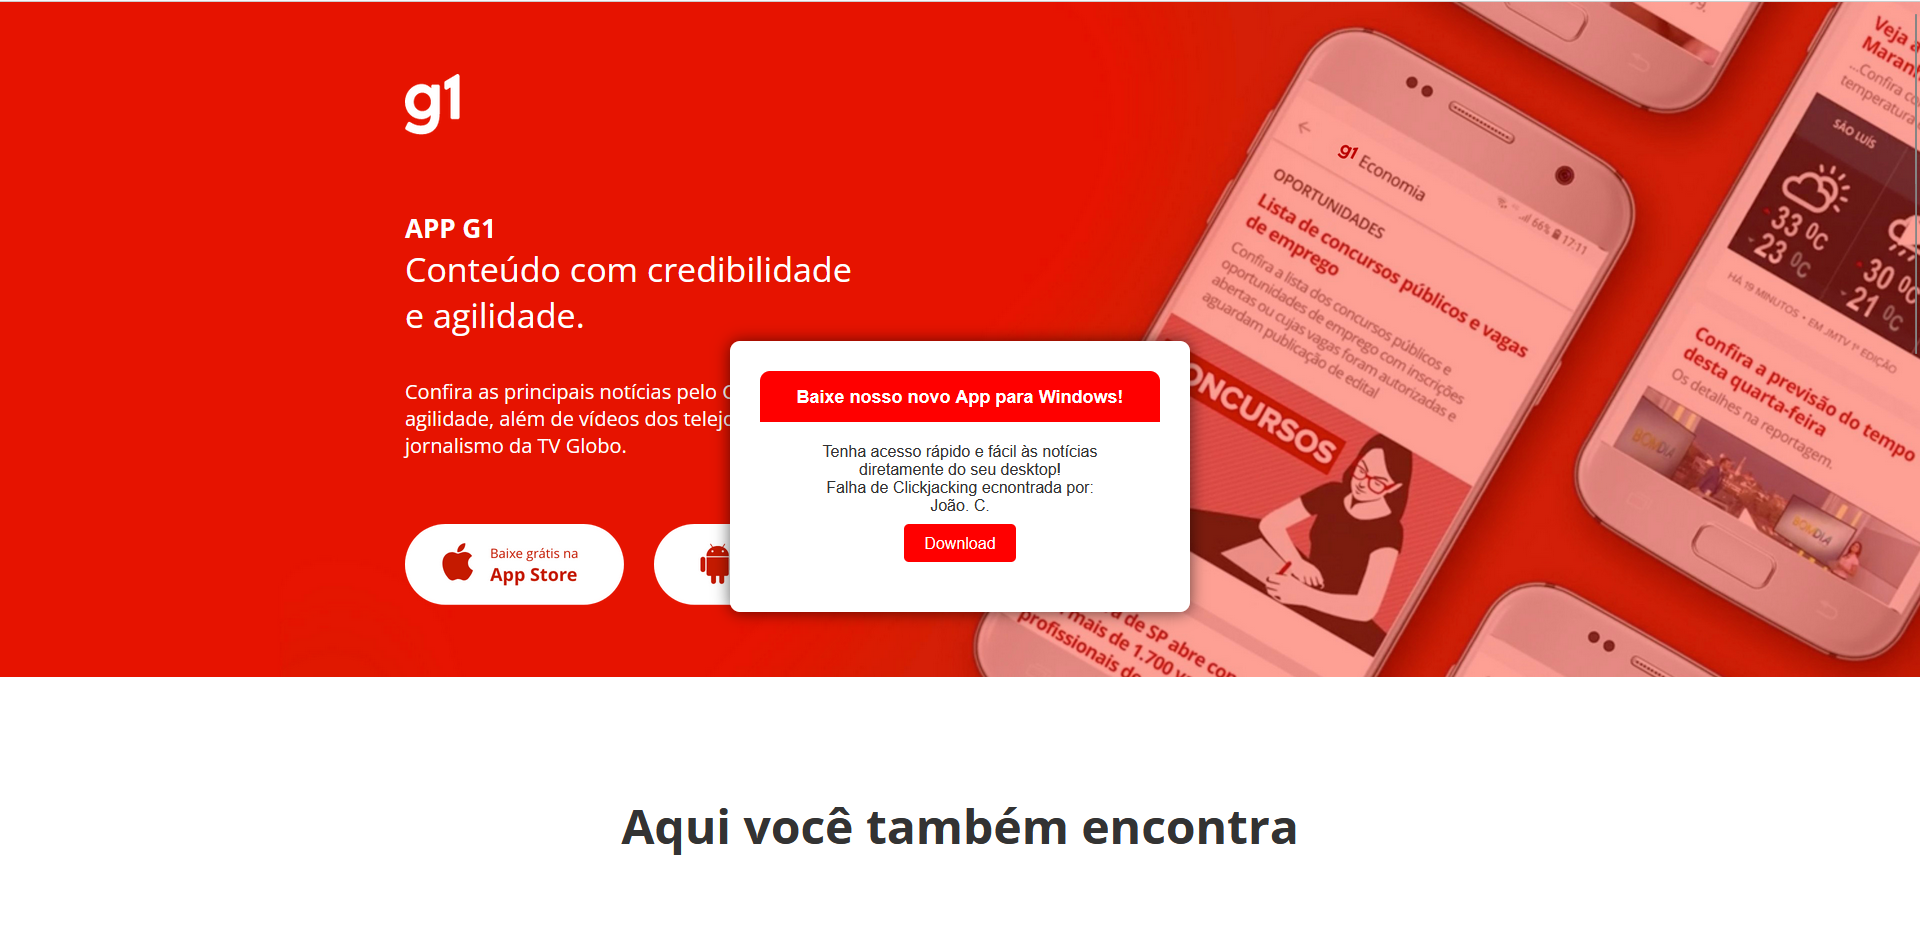
Der HTML-Code dieses Repositorys lädt die Website von G1 in einem Vollbild-iframe und zeigt ein falsches Popup an, das das Herunterladen einer App vorschlägt.

Zu den Risiken gehören:

  • Der Benutzer kann dazu verleitet werden, auf Links zu klicken oder bösartige Dateien herunterzuladen.
  • Die Website implementiert keine geeigneten Sicherheitsheader wie X-Frame-Options oder Content-Security-Policy.

🛡️ Wie beheben?

Um Clickjacking-Angriffe zu entschärfen, sollten die Website-Administratoren:

  1. Den Header X-Frame-Options hinzufügen, um das Laden in iframes zu verhindern:
    X-Frame-Options: DENY
    
  2. Content-Security-Policy (CSP) implementieren, um iframes einzuschränken:
    Content-Security-Policy: frame-ancestors 'none';
    
  3. JavaScript verwenden, um nicht autorisierte iframes zu erkennen und zu blockieren.

📚 Sicherheitsreferenzen

OWASP Top 10

Clickjacking ist ein Sicherheitsproblem, das im OWASP Top 10 anerkannt ist, einem der wichtigsten Leitfäden für die Sicherheit von Webanwendungen. Es fällt in die Kategorie A05:2021 – Vulnerable and Outdated Components, da das Fehlen von Schutzheadern gegen iframes Benutzer Angriffen aussetzt.

Weitere Informationen: OWASP Clickjacking

MITRE ATT&CK

Im MITRE ATT&CK-Framework wird Clickjacking unter der Technik T1204 – User Execution klassifiziert, da es die Interaktion des Benutzers ausnutzt, um Aktionen ohne Einwilligung durchzuführen.

Weitere Informationen: MITRE ATT&CK – T1204

📢 Warnung

Dieses Repository dient ausschließlich Bildungs- und Sicherheitsforschungszwecken. Verwenden Sie diesen Code nicht für böswillige Zwecke!

Konzeptnachweise [PoC]

Ich habe die index.html geschrieben, die eine Webseite (especiais.g1.globo.com/app-g1/index.html) rendert. Diese Seite hat eine hohe Schwachstelle, da sie kein X-Frame in den Headern enthält. Dadurch können wir eine gesamte Originalseite rendern (und stehlen) und sie auf unserem eigenen Server oder Host hosten, über den wir Kontrolle haben.

Erkunden Sie die Seite hier:

[Image

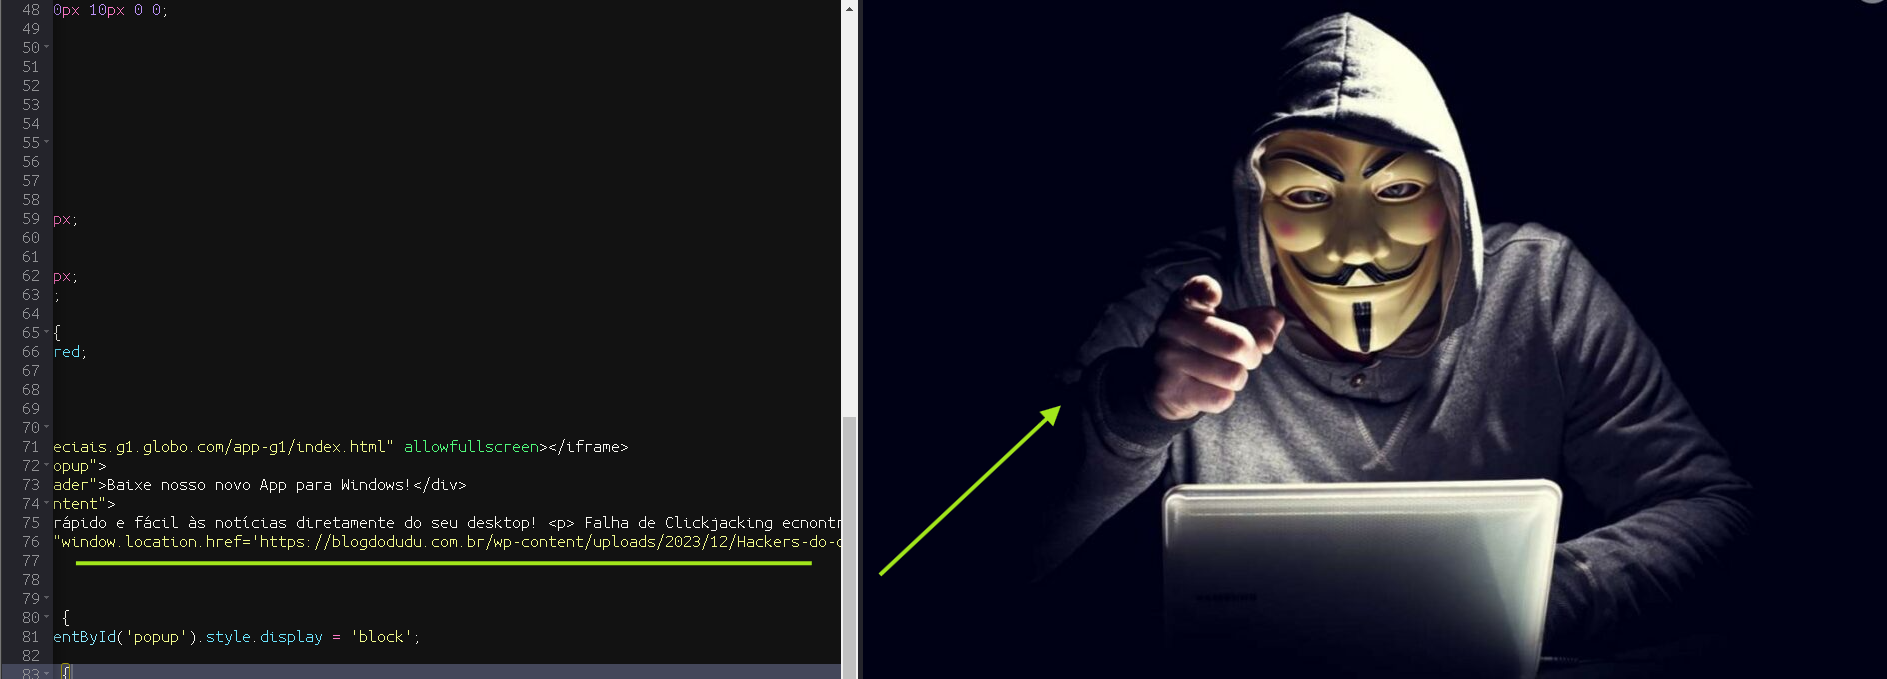
Im Anfangsbereich der kompromittierten gerenderten Seite habe ich einen Codeblock im Header (head) eingefügt, der nach einer Verzögerung von 2 Sekunden ein Popup auslöst. Dieses Popup wurde strategisch entwickelt, um die Durchführung von Social-Engineering-Techniken zu erleichtern. Dieser Ansatz ermöglicht die Implementierung eines Drive-By-Download-Mechanismus, der das automatische Herunterladen von bösartigen Inhalten direkt auf das Gerät des Benutzers ermöglicht. Sobald der Download abgeschlossen ist, kann der bösartige Code ausgeführt werden, was den Weg für die Installation verschiedener Payloads wie RAT (Remote Access Trojan), Ransomware, Infostealer und andere Cyber-Bedrohungen öffnet.

In diesem Konzeptnachweis habe ich ein Bild hinzugefügt, das geöffnet werden soll: image
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →