
Skip to content
KitploitKITPLOIT
ToolsBlog
Log in
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/j4k0m/cve-2018-18925
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRemote-Access-ToolPayload-Entwicklung
GitHubj4k0m/cve-2018-18925

CVE-2018-18925

Exploit für CVE-2018-18925: Remote Code Execution in Gogs über Directory Traversal in der Session-Verwaltung, die Session-Bypass und Administratorzugriff ermöglicht, mit anschließender RCE über Git-Hooks.

Repository anzeigen
7233vor 5 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    936
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    353
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    348
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    288

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2018-18925

Ausnutzung von CVE-2018-18925, eine Remote-Codeausführung gegen das selbst gehostete Git-Tool: Gogs.

Gogs basiert auf dem Macaron-Framework. Das System zur Verwaltung von Sitzungen ist dem von PHP sehr ähnlich. Die Sitzungskennung im Cookie wird einer Datei im Dateisystem zugeordnet. Wenn der Webserver eine Anfrage mit einer Sitzungskennung (als Cookie) erhält, sucht er die entsprechende Datei im Dateisystem.

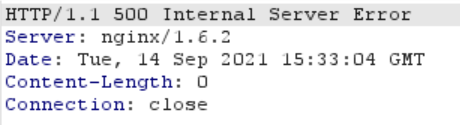
Die Schwachstelle ist ein einfacher Directory Traversal beim Abrufen der Datei, die für die Sitzung im Dateisystem verwendet wird. Sie können beispielsweise den Cookie i_like_gogits auf ../../../../../../etc/passwd setzen, um einen Fehler vom Server zu erhalten.
image

Exploitation:

Um die Sitzungsumgehung auszunutzen, benötigen wir eine Möglichkeit, eine speziell präparierte Datei hochzuladen. Anschließend verwenden wir diese Datei als unsere Sitzungs-ID. Wir können eine eigene präparierte Sitzungs-ID-Datei mit https://github.com/RyouYoo/CVE-2018-18925/blob/main/main.go erstellen.

Verwendung:

go run main.go

Hochladen der bösartigen Datei und Einloggen als Administrator

Beim lokalen Erstellen einer Kopie des Repositorys legt Gogs die Dateien unter /data/gogs/data/tmp/local-repo/[REPO_ID]/[DATEINAME] ab (dieses Repository wird nur erstellt, wenn Sie die Funktion "Datei hochladen" verwenden).

image

Wobei [DATEINAME] der Name der hochgeladenen Datei ist und [REPO_ID] die Repository-Kennung, die über den Fork-Link gefunden werden kann:

image

Wobei 5 die Repository-ID ist.

Standardmäßig werden die Sitzungen unter /data/gogs/data/sessions/ gespeichert. Daher können Sie den folgenden relativen Pfad für Ihre Sitzungs-ID verwenden: ../tmp/local-repo/[REPO_ID]/[DATEINAME]. Durch die Verwendung dieses Pfades in Ihrem i_like_gogits-Cookie sollten Sie als administrator eingeloggt sein.

133289399-47f6692b-7cfa-443d-89d3-caa5b9828250

Remote-Codeausführung:

Um RCE zu erreichen, können Sie die Git-Hooks-Funktionalität in einem bestimmten Repository nutzen, um ein Shell-Skript auszuführen.
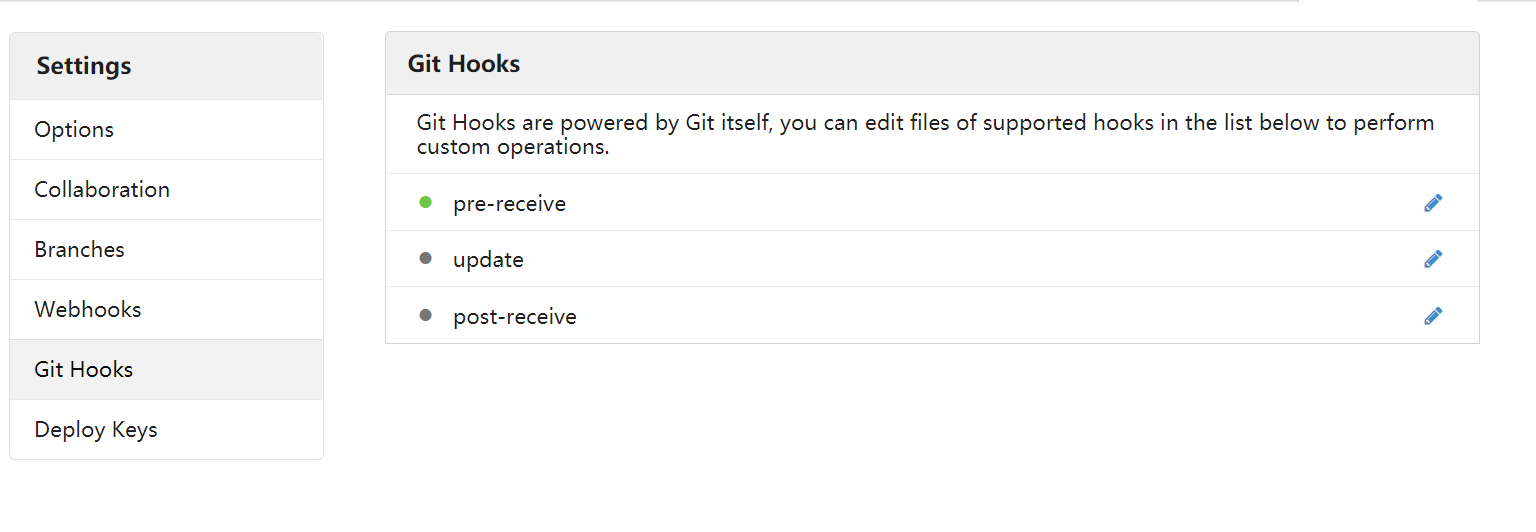
image

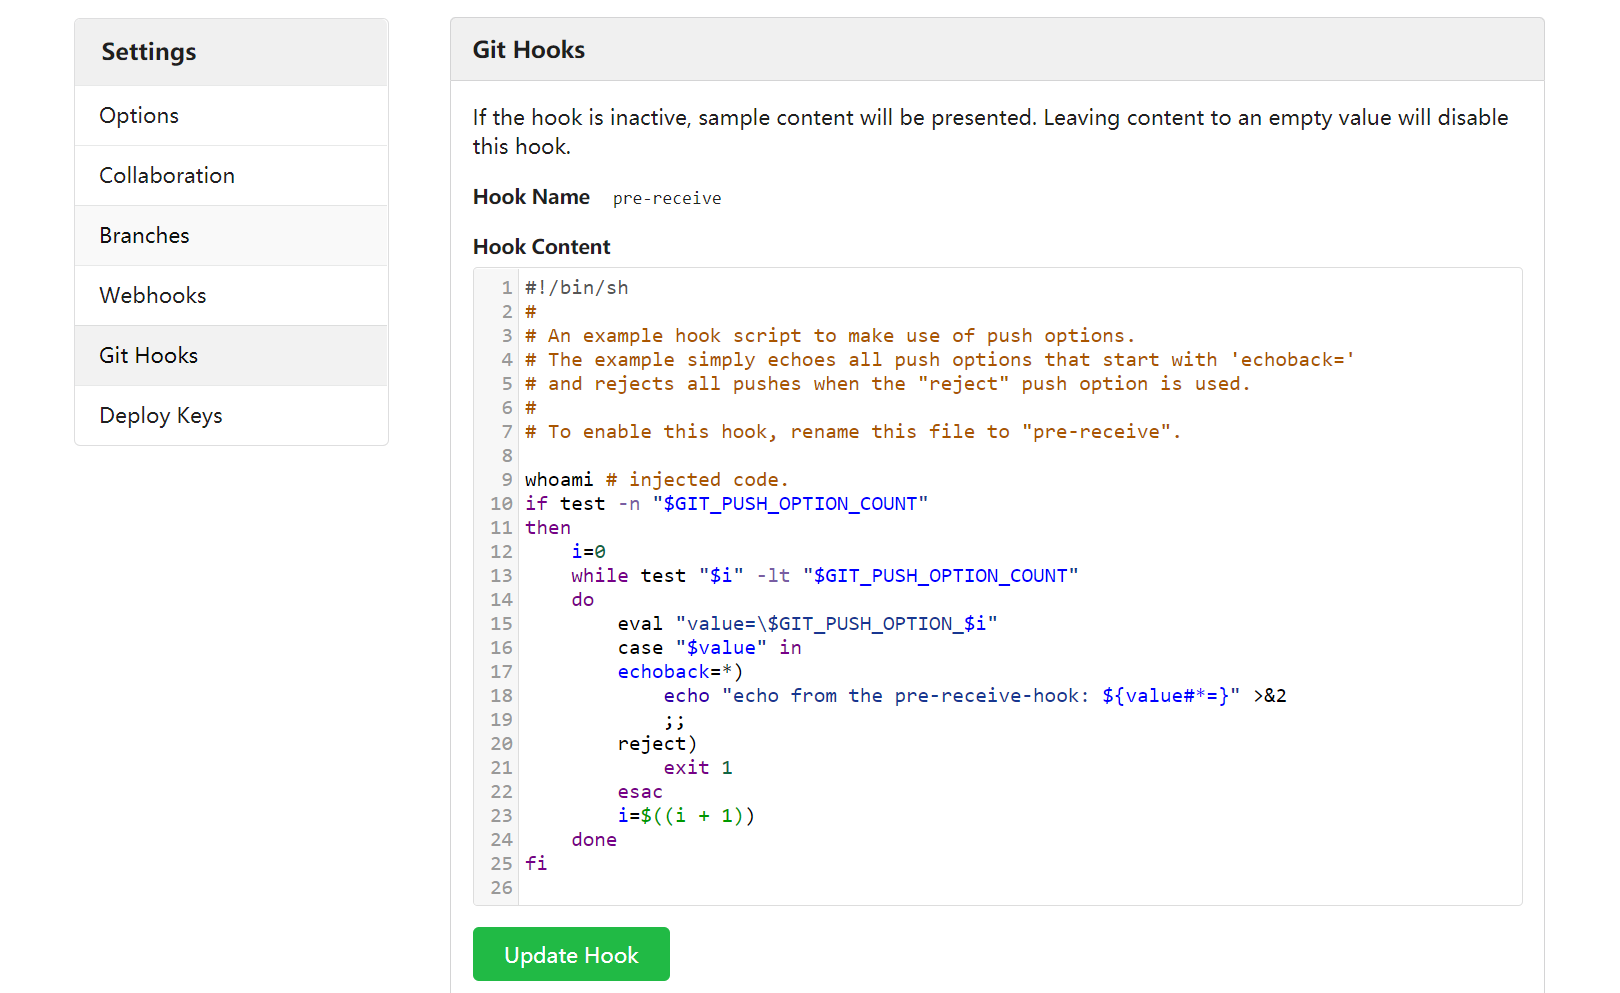
Fügen Sie in pre-receive Ihren Code ein:
image

Führen Sie dann einen Push-Vorgang aus (entweder mit git oder mit der Datei-Erstellungsfunktion), um den Hook auszuführen.


Tool herunterladen




