 ioncodes/smbghost
Scanner für CVE-2020-0796 - Ein SMBv3.1.1 + SMB-Komprimierungs-RCE

Dieses Repository enthält mein Scanner-Skript, mit dem du herausfinden kannst, ob dein Server SMBv3.1.1 verwendet und SMB-Komprimierung aktiviert ist. Letztendlich bedeutet das, dass du anfällig für CVE-2020-0796 bist. Zum jetzigen Zeitpunkt wurde ein Sicherheitspatch veröffentlicht, bitte stelle sicher, dass du aktualisierst!
Es bietet außerdem eine vollständig dokumentierte Paketstruktur, die für weitere Untersuchungen des SMB-Protokolls genutzt werden kann.
Bedenke, dass dir dieser Scanner nur sagt, ob du SMBv3.1.1 und SMB-Komprimierung aktiviert hast oder nicht. Er wird ein gepatchtes System ebenfalls als verwundbar markieren!
Das Modul verfügt über eine umfangreiche Protokollierung und benötigt die Bibliothek hexdump, die du mit pip3 install --user hexdump installieren kannst. Wenn du keine Protokollierung möchtest, kannst du das Skript in logless_scanner.py verwenden.
python3 .\scanner.py 127.0.0.1 445
NetBIOS (4): 000000c0
Header (64): fe534d42400000000000000000001f00000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000
Negotiation (128): 24000800010000007f000000000000000000000000000000000000007800000002000000020210022202240200030203100311030000000001002600000000000100200001000100000000000000000000000000000000000000000000000000000000000000000003000a000000000001000000010000000100000000000000
Packet (196): 000000c0fe534d42400000000000000000001f0000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000024000800010000007f000000000000000000000000000000000000007800000002000000020210022202240200030203100311030000000001002600000000000100200001000100000000000000000000000000000000000000000000000000000000000000000003000a000000000001000000010000000100000000000000
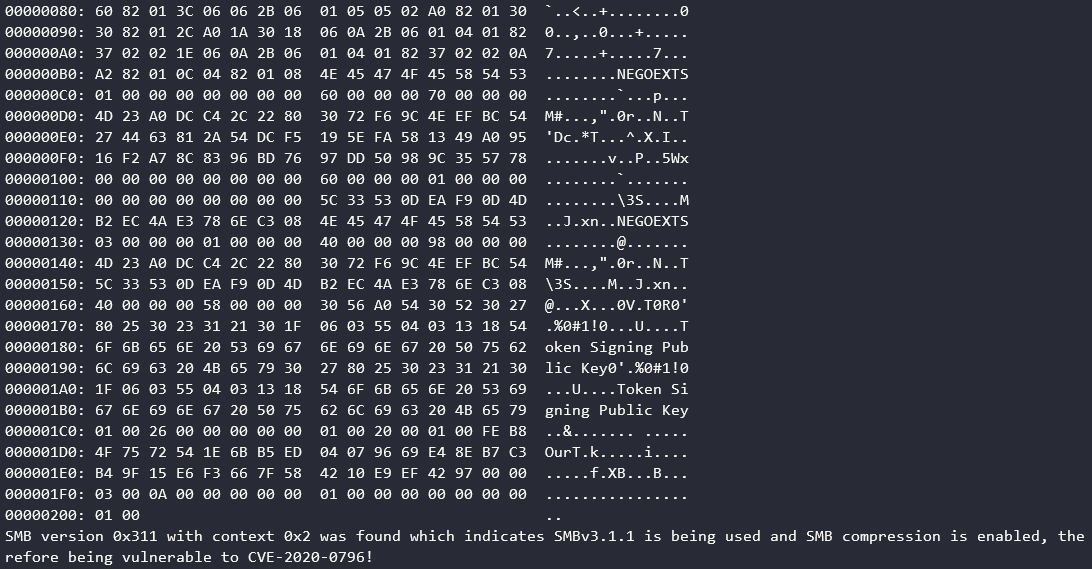
Ein Teil der Ausgabe wurde zugunsten einer übersichtlicheren README ausgelassen. Wenn du verwundbar bist, gibt das Skript den folgenden Text aus:
SMB version 0x311 with context 0x2 was found which indicates SMBv3.1.1 is being used and SMB compression is enabled, therefore being vulnerable to CVE-2020-0796!
Falls du den von Microsoft bereitgestellten Sicherheitspatch nicht installieren kannst, solltest du in Erwägung ziehen, die SMB-Komprimierung mit dem folgenden Befehl zu deaktivieren:
Set-ItemProperty -Path "HKLM:\SYSTEM\CurrentControlSet\Services\LanmanServer\Parameters" DisableCompression -Type DWORD -Value 1 -Force
Dies schützt dich jedoch nicht davor, ausgenutzt zu werden, wenn du der Client bist, der sich mit einer ausgenutzten Maschine verbindet.






