
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
faraday_addon — Eine Browsererweiterung für die faradaysec-Plattform https://faradaysec.com | Kitploit

Tools/GitHubGitHub/infobyte/faraday_addon
SchwachstellenanalyseWeb-Proxys & AbfangenWebsicherheitPenetrationstests
GitHubinfobyte/faraday_addon

faraday_addon

Eine Browsererweiterung für die faradaysec-Plattform https://faradaysec.com

Repository anzeigen
6436vor 7 JahrenNoch nicht geprüft
Teilen

Über

Faraday Addon ist ein einfaches Addon zur Automatisierung der Meldung von Schwachstellen über den Browser an Ihre eigene Faraday-Instanz. Faraday Addon fängt jede einzelne Anfrage aus dem Browser ab und fügt eine Funktion hinzu, um auf jede einzelne zuzugreifen und sie als Schwachstelle zu behandeln. Auf diese Weise muss ein Pentester nur das Addon verwenden, um potenziell anfällige Anfragen an Faraday zu senden, anstatt sie manuell in den Server zu kopieren.

Kompatibilität

Derzeit ist Faraday Addon nur für Firefox Quantum verfügbar. Wir arbeiten an einer stabilen Chrome-Version.
Firefox Quantum

Installation

Für Benutzer

Laden Sie die neueste Version aus dem Firefox-Add-Ons-Repository herunter und installieren Sie sie:

Faraday Addon

Für Entwickler

$ git clone https://github.com/infobyte/faraday_addon.git

  • Geben Sie in der Firefox-Suchleiste about:debugging ein.

  • Klicken Sie auf diese Schaltfläche: Load Temporary Add-on

  • Wählen Sie die Datei manifest.json im Verzeichnis aus, in das Sie Faraday Addon geklont haben.

Erste Schritte!

Zunächst müssen Sie sich bei Ihrem Faraday-Server authentifizieren.
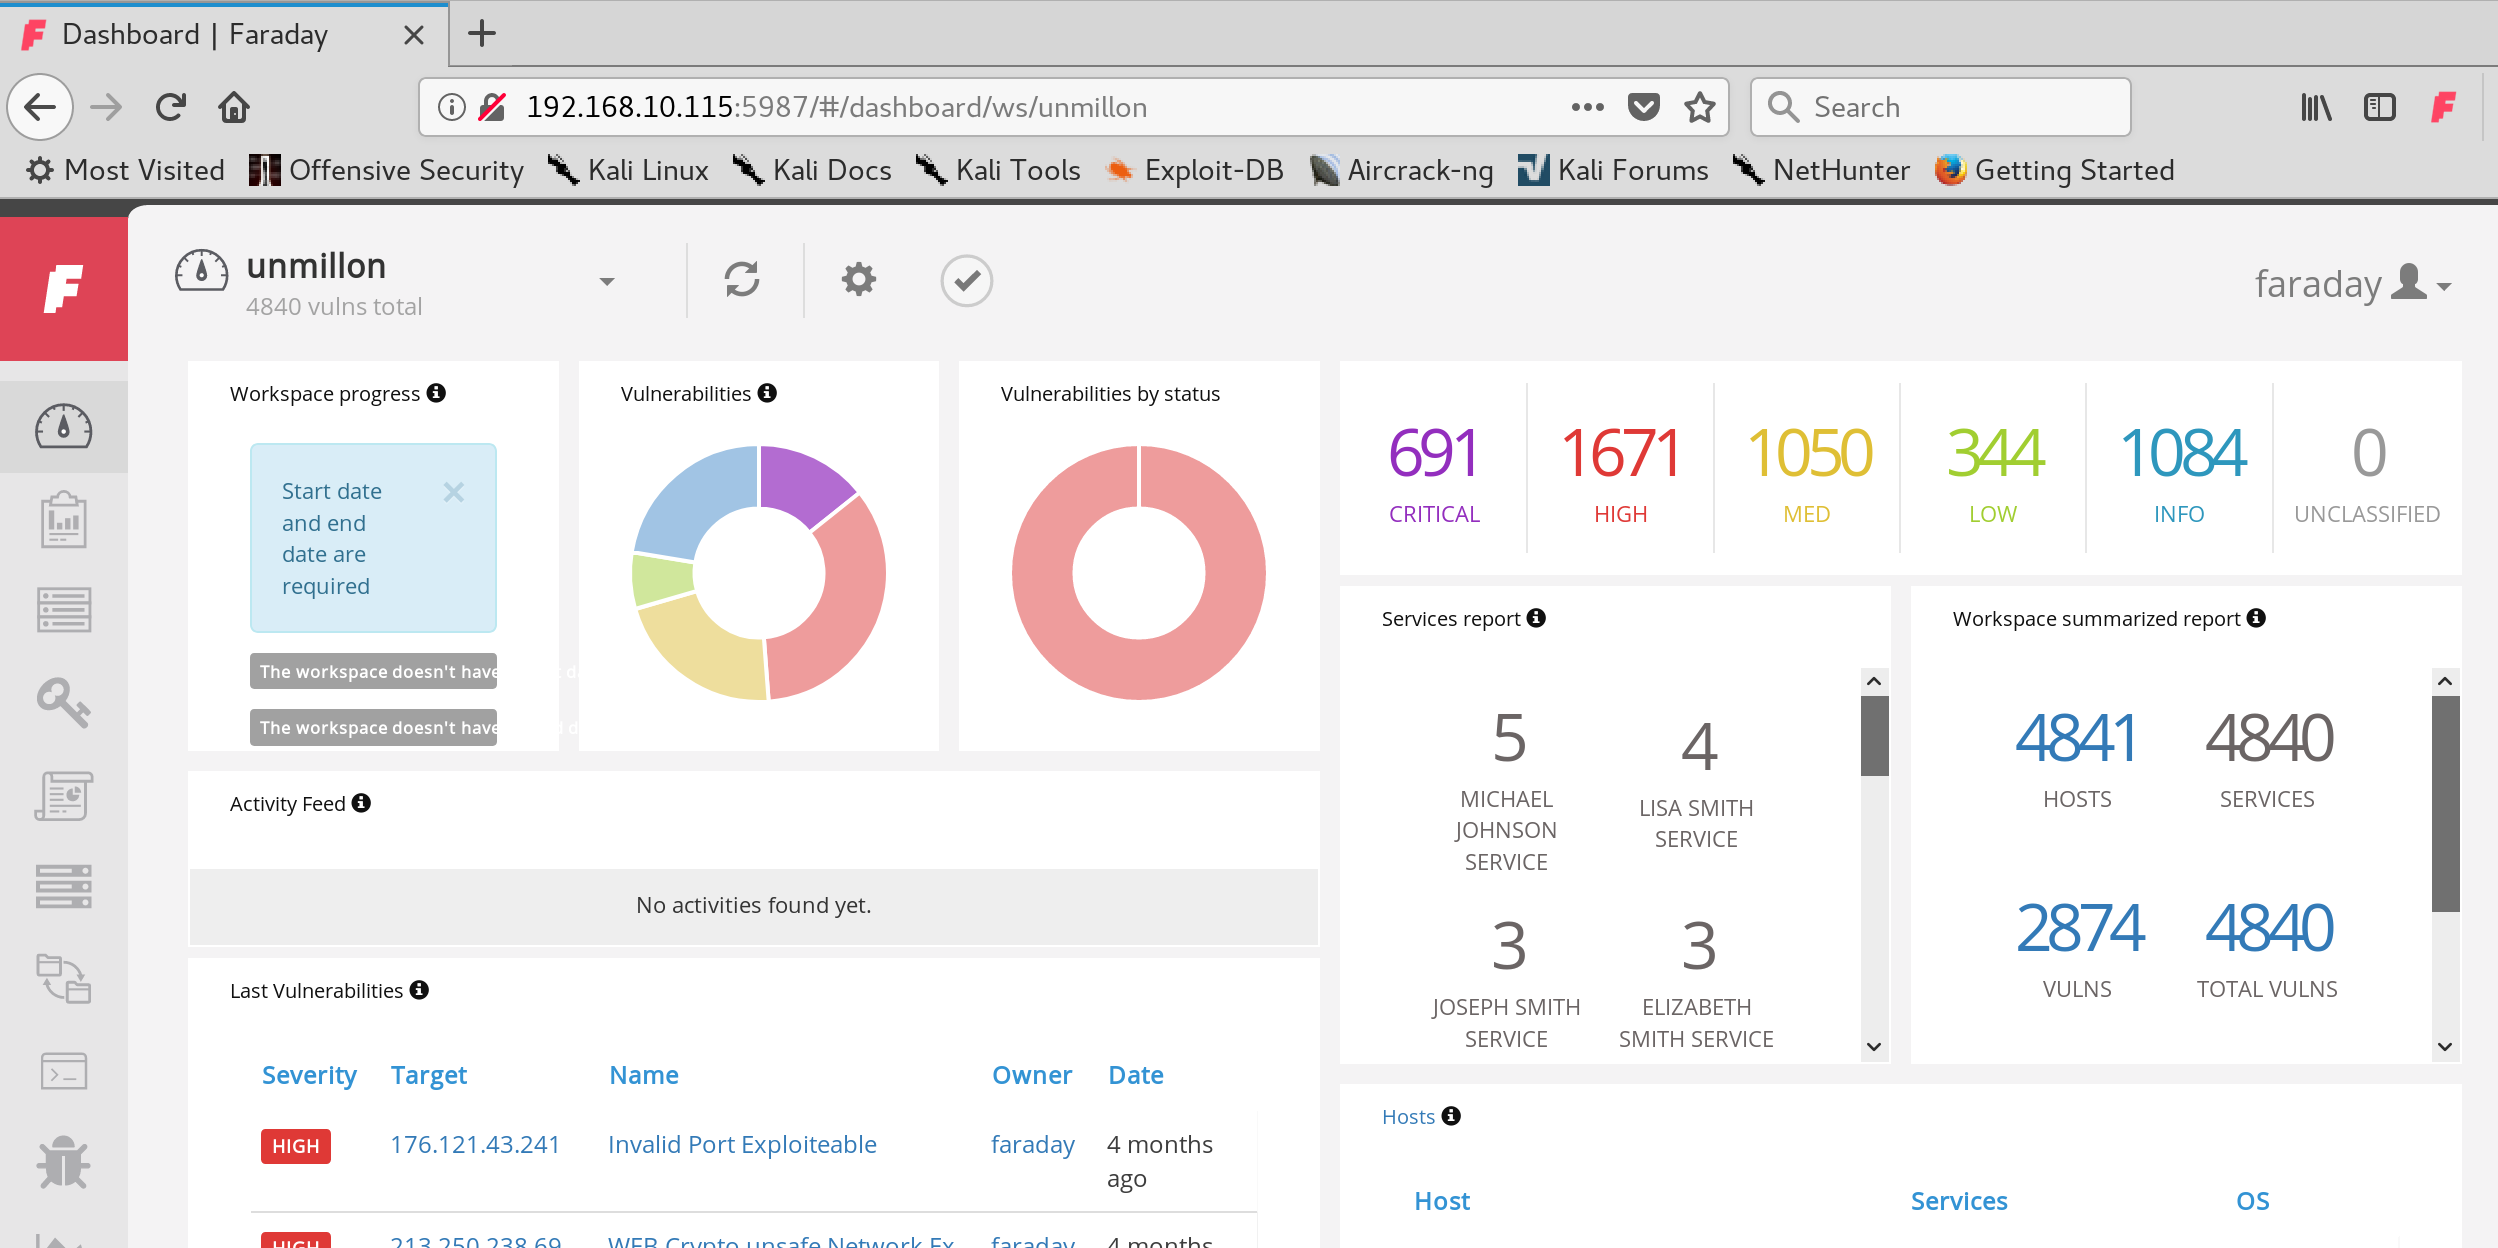
Nach der Anmeldung gehen Sie zu den Einstellungen.
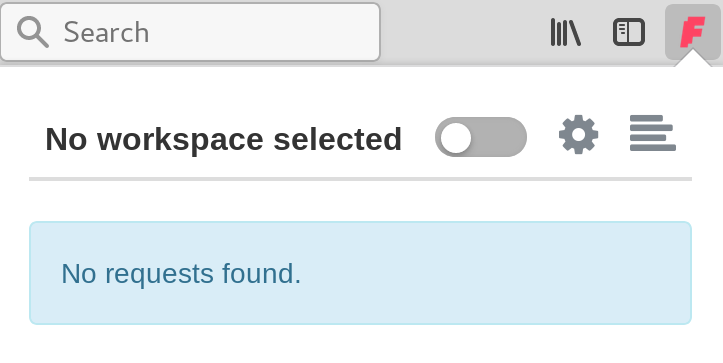
Fügen Sie einfach die URL des Faraday-Servers hinzu und klicken Sie auf Connect. (Die URL muss dieses Format haben: [protocol]://[ip/domain]:[port])
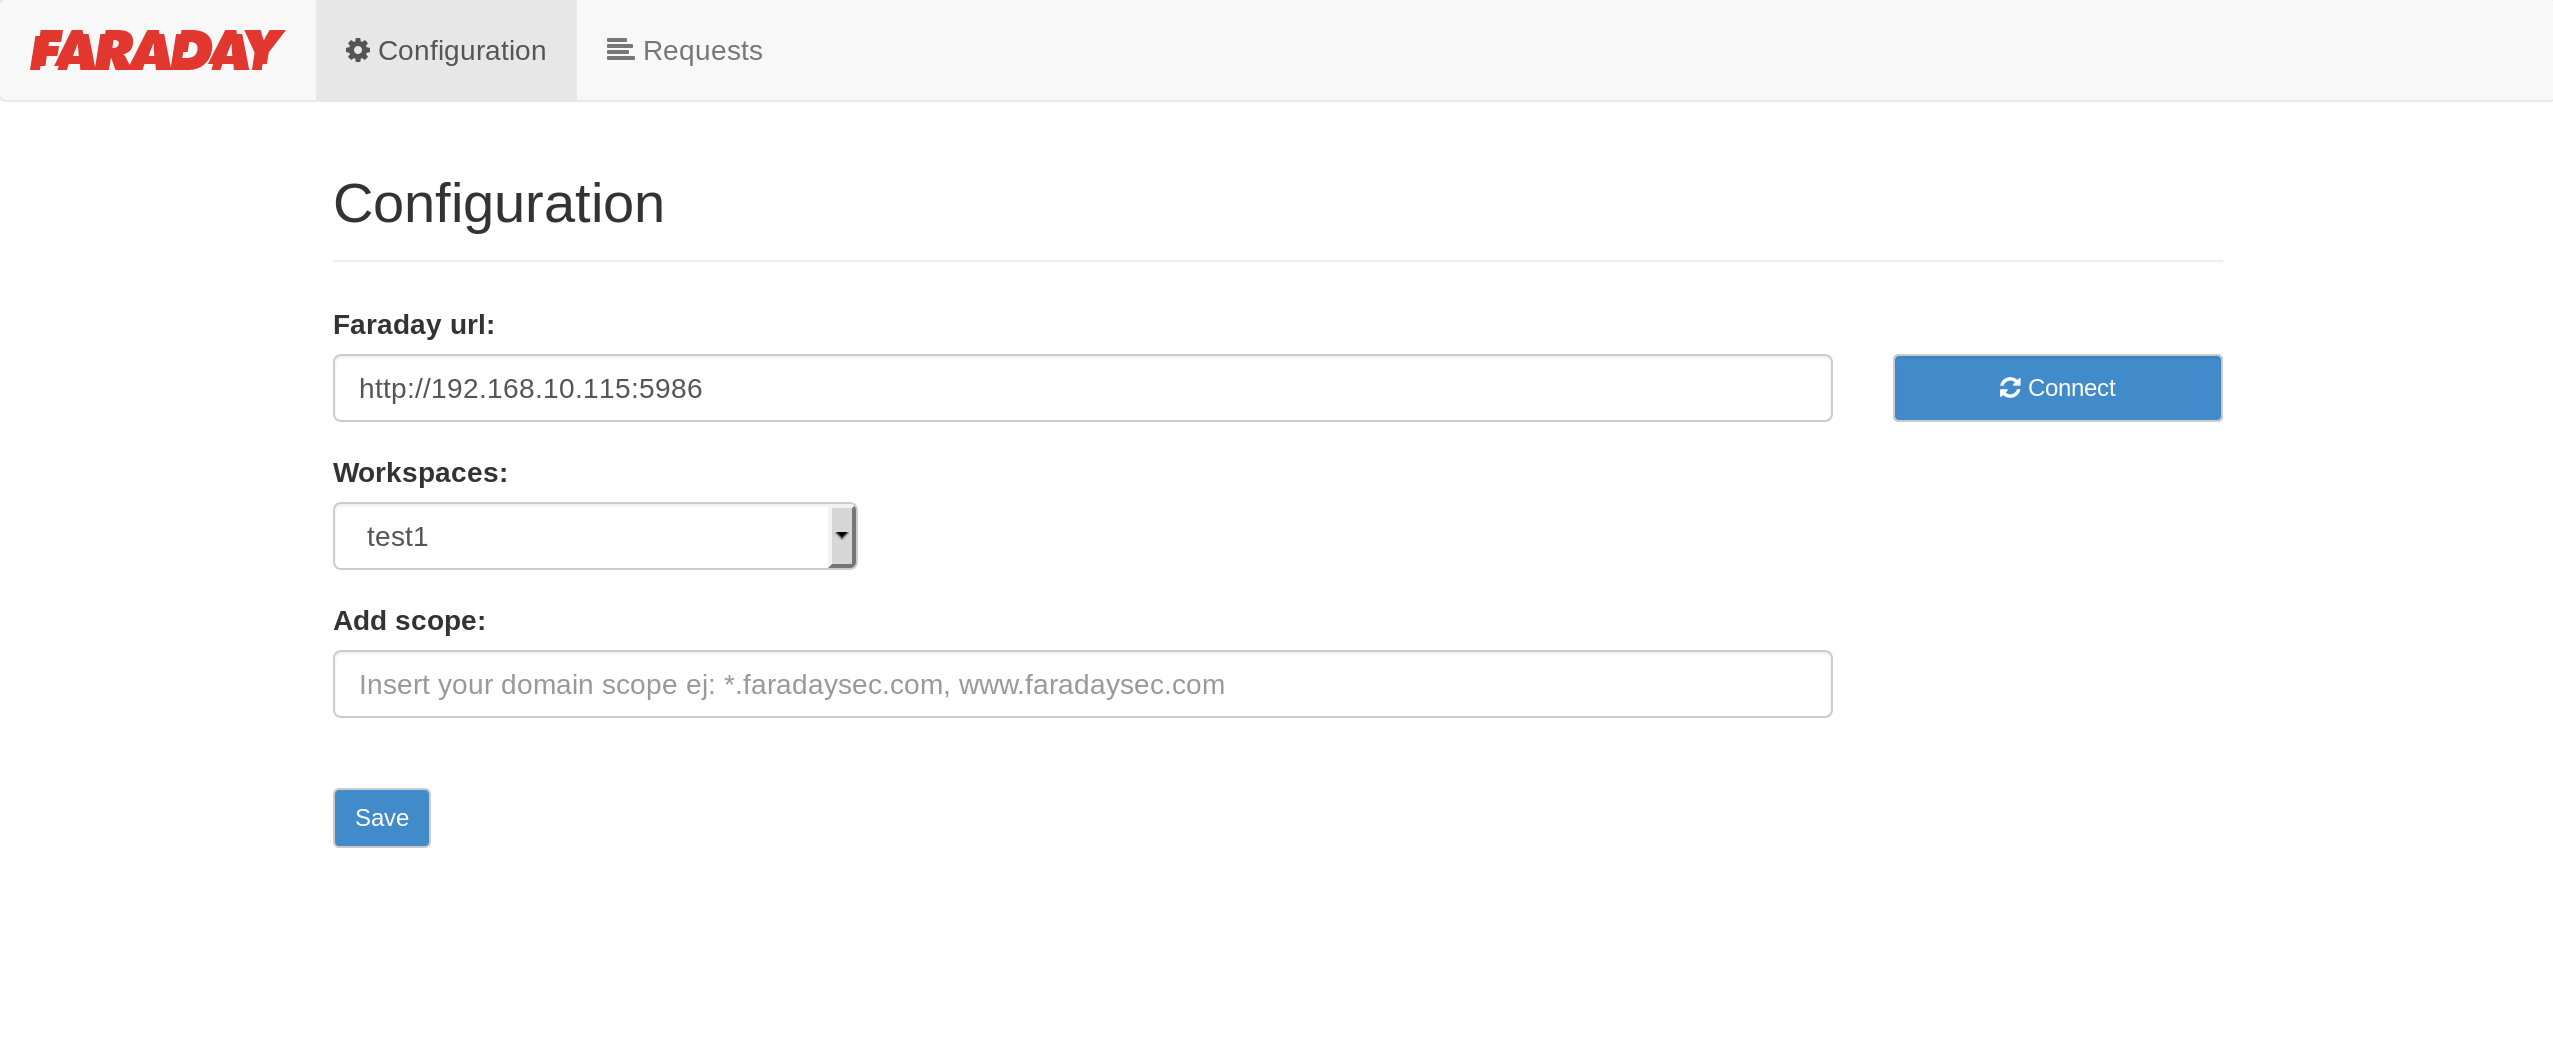
Wenn Ihre Einstellungen korrekt sind, sollten Sie Ihre Workspaces sehen. Klicken Sie auf den gewünschten Workspace und speichern Sie Ihre Einstellungen.

Faraday Addon unterstützt auch das Festlegen von Scopes mittels regulärer Ausdrücke, um nur bestimmte Anfragen zu erfassen. Wenn Sie beispielsweise nur alle Subdomains von faradaysec.com erfassen möchten:

*.faradaysec.com

Jetzt sind Sie bereit, Anfragen mit Faraday Addon zu erfassen.
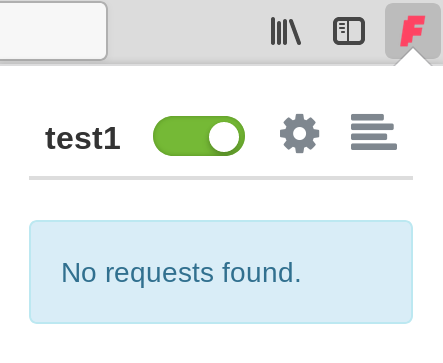
Hinzufügen einer Schwachstelle zu Faraday

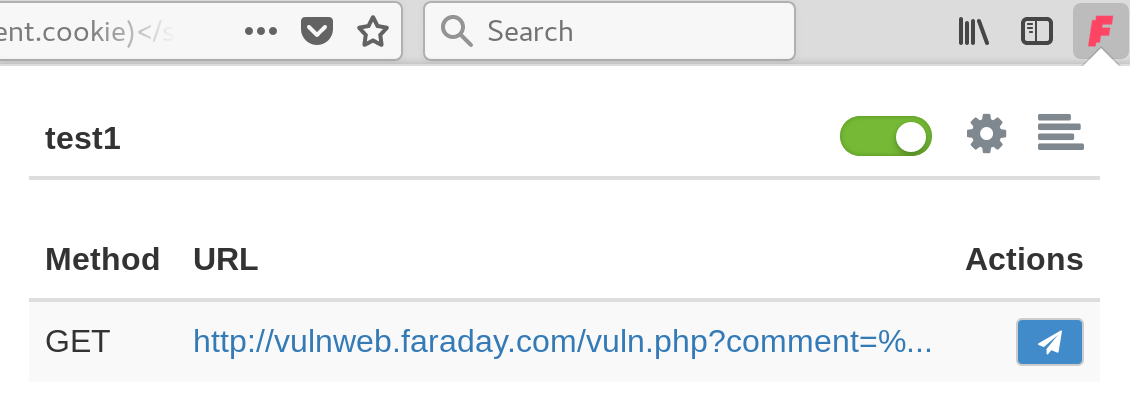
Wenn Sie alles richtig eingerichtet haben, sehen Sie jede Anfrage, die durch Faraday Addon läuft. Stellen Sie sich vor, Sie haben eine XSS gefunden und möchten sie an Faraday senden. Um ein neues Issue zu erstellen, klicken Sie auf das Symbol neben der anfälligen Anfrage:
Es erscheint ein Formular, in das Sie alle Informationen zu dem Issue eintragen sollten. Wenn Sie zuvor Vulnerability Templates in Faraday hochgeladen haben, wird dieser Prozess schneller.
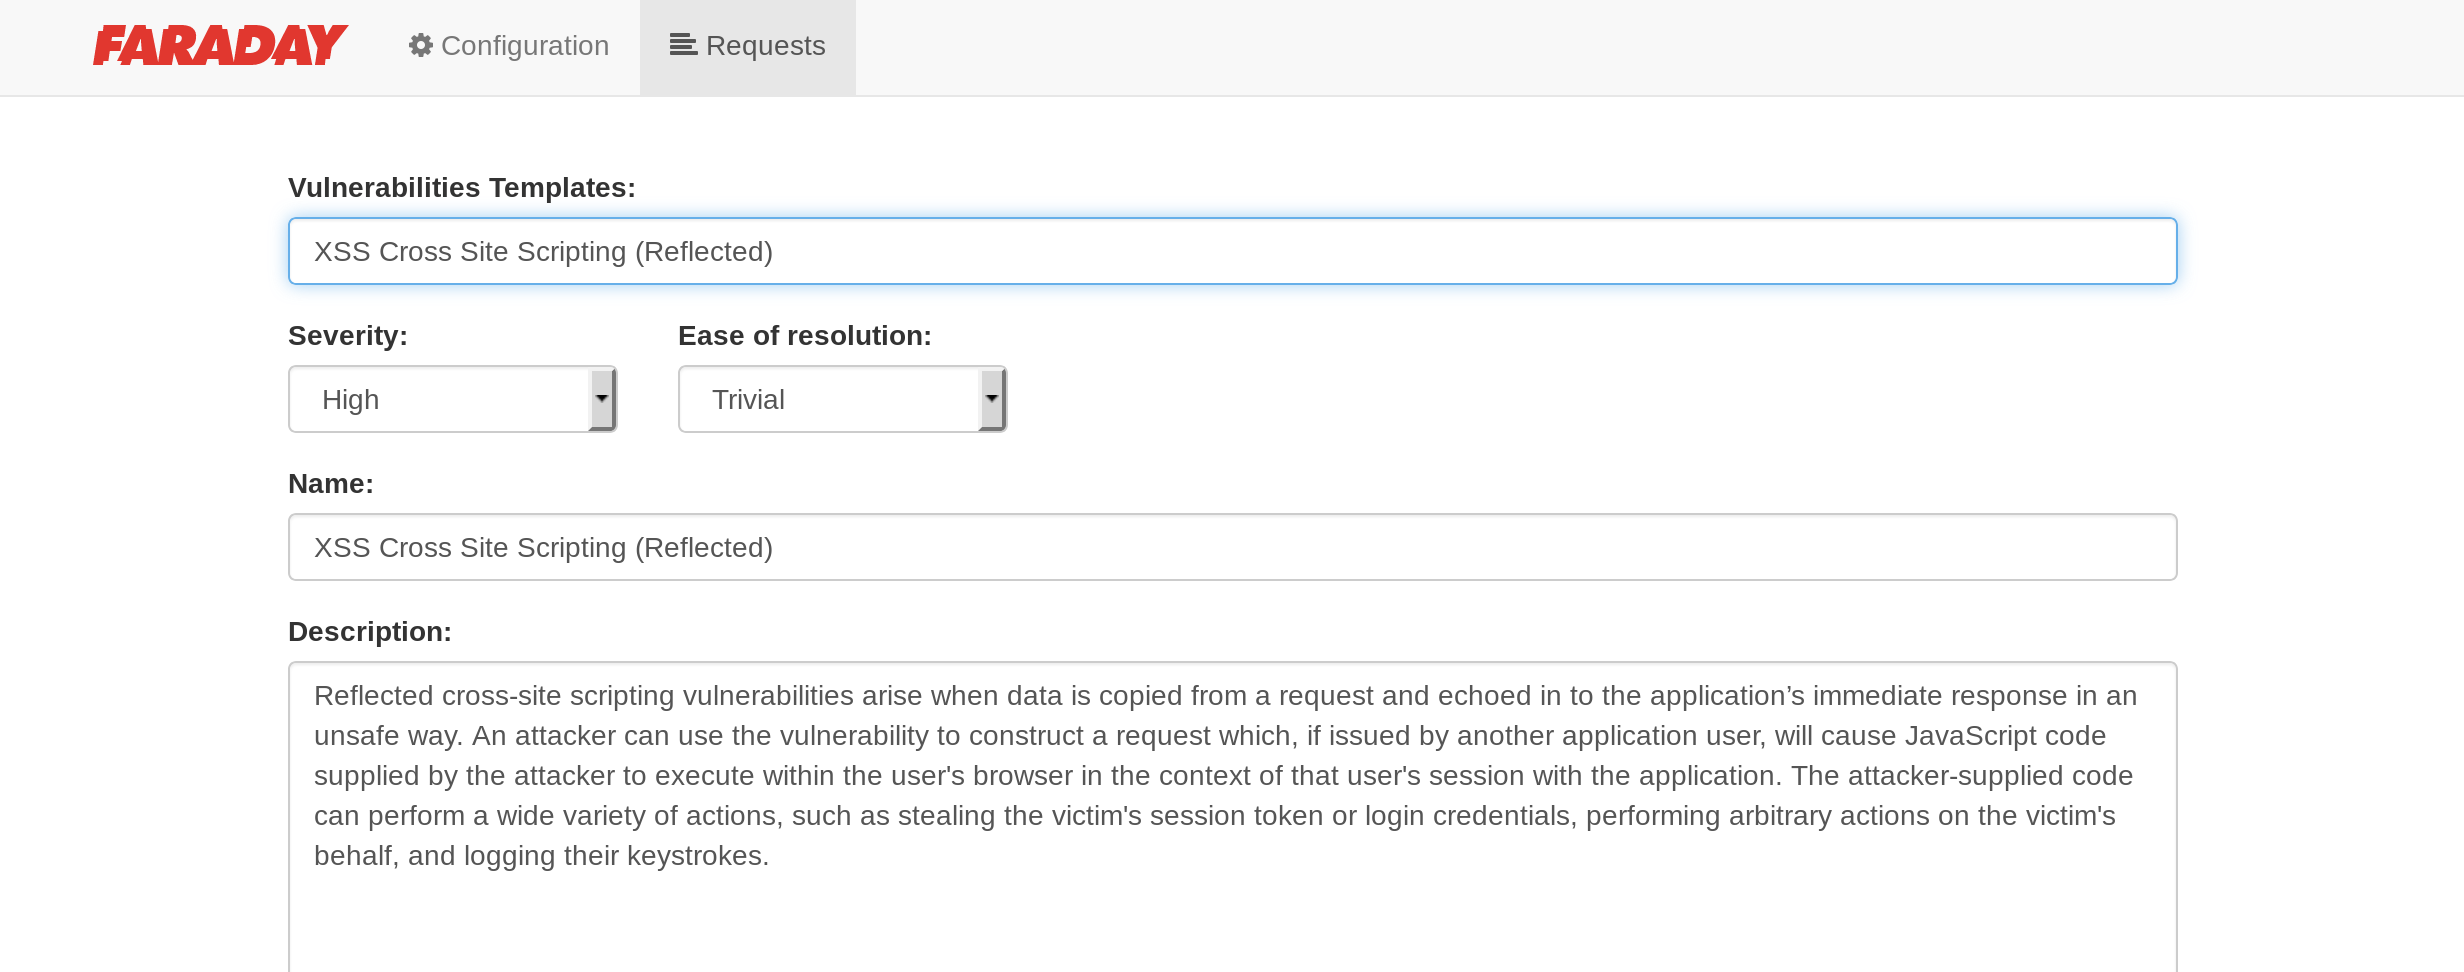
Nach Abschluss senden Sie es an Faraday.
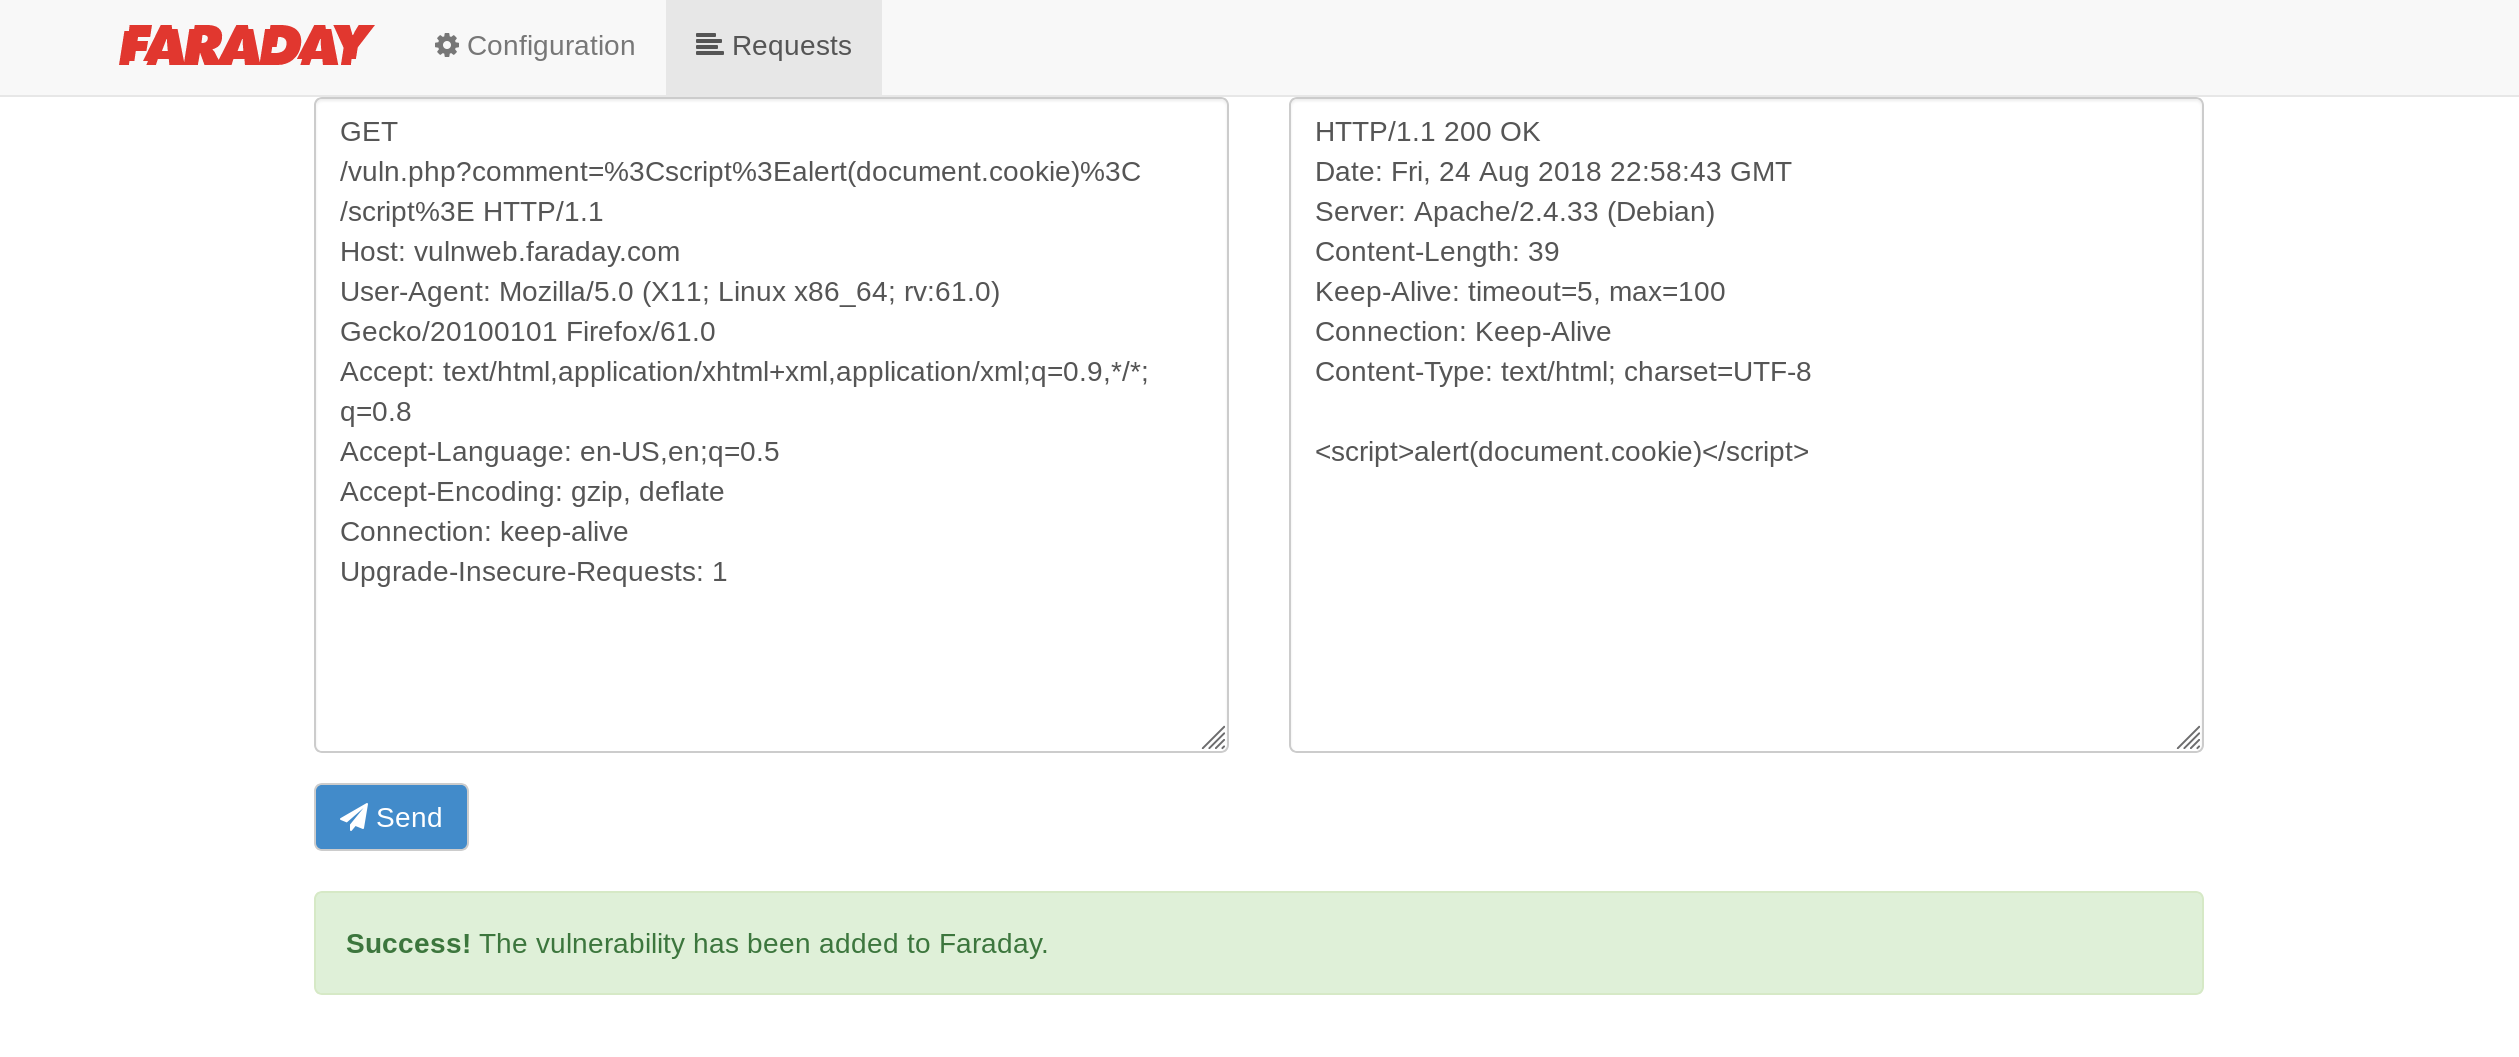
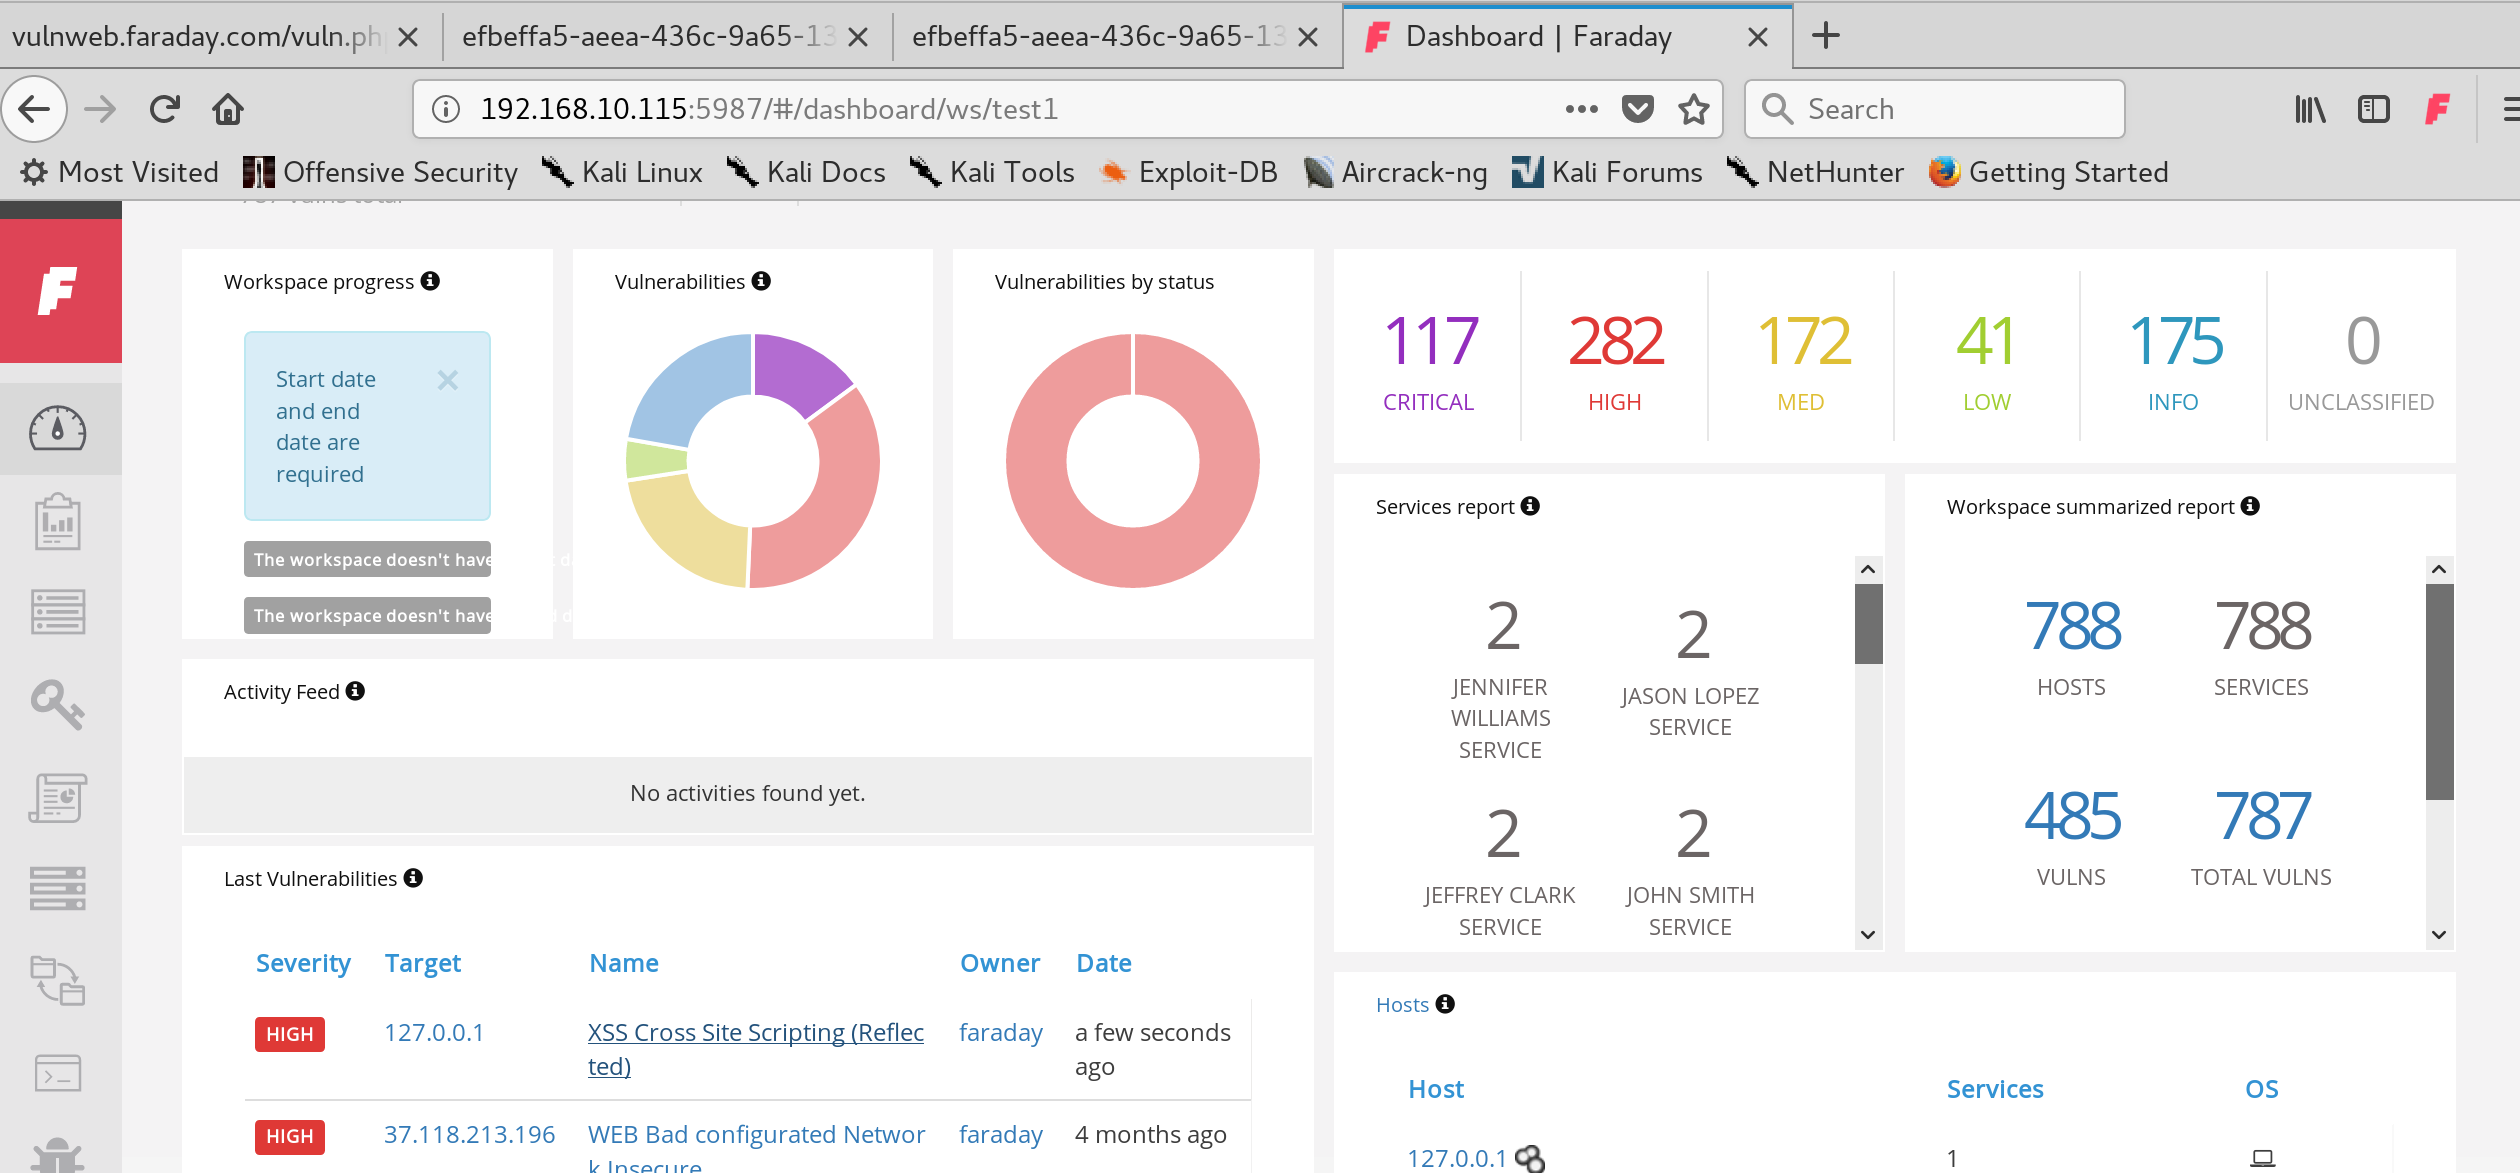
Sie können den Faraday-Server auf Ihre neue Schwachstelle überprüfen.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    287

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





