
 imcpwn/browser-backdoor
BrowserBackdoor ist eine Electron-Anwendung mit einem JavaScript-WebSocket-Backdoor und einem Ruby Command-Line Listener.



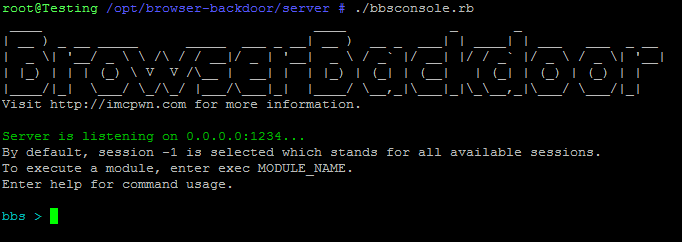
BrowserBackdoor ist eine Electron Anwendung, die eine JavaScript-WebSocket-Hintertür verwendet, um sich mit dem Listener zu verbinden.
BrowserBackdoorServer ist ein WebSocket Server, der auf eingehende WebSocket-Verbindungen lauscht und eine Befehlszeilenschnittstelle zum Senden von Befehlen an das entfernte System bereitstellt.
Die JavaScript-Hintertür in BrowserBackdoor kann auf allen Browsern verwendet werden, die WebSockets unterstützen. Sie hat keinen Zugriff auf die Electron-API des Hostcomputers, es sei denn, die BrowserBackdoor-Client-Anwendung wird verwendet.
Einige Dinge, die Sie tun können, wenn Sie Zugriff auf die Electron-API haben:
Neue Browserfenster öffnen, die auf jede beliebige Website verweisen können. (bereits integriert. Siehe: server/modules/openURL.js)
Zwischenablage ändern und lesen. (bereits integriert. Siehe: server/modules/readClipboard.js und server/modules/writeClipboard.js)
Screenshots erstellen. (bereits integriert. Siehe: server/modules/screenshot.js)
Beliebige Systembefehle ausführen. (bereits integriert. Siehe: server/modules/execCmd.js)
Beim Start ausführen. (bereits integriert. Siehe: client/main.js und server/modules/manageStartup.js)
Wenn Sie ein Problem mit dem Programm finden, nutzen Sie bitte den Issue-Tracker: https://github.com/IMcPwn/browser-backdoor/issues
Screenshots sind im Wiki verfügbar! https://github.com/IMcPwn/browser-backdoor/wiki/Screenshots
Weitere Informationen werden bald hinzugefügt.
Die Client-Anwendung wird im Hintergrund ausgeführt und bietet während des Betriebs keine Benutzeroberfläche. Um zu überprüfen, ob sie läuft, sie zu beenden oder den Systemstart zu aktivieren/deaktivieren, drücken Sie Befehl (OS X) ODER Strg (Windows/Linux) + Alt + \ oder die Tastenkombination, die Sie in client/main.js konfiguriert haben.
Die Verwendung der Serveranwendung kann durch Eingabe von help in der Befehlszeile abgerufen werden.
Anforderungen für den Client:
Anforderungen für den Server:
BrowserBackdoor Client wird auf allen Geräten unterstützt, die von Electron unterstützt werden. Das sind derzeit Windows 32/64, OS X 64 und Linux 32/64.
BrowserBackdoorServer wurde auf Ubuntu 14.04, Debian 8 und Kali Linux getestet. Es sollte auf jedem ähnlichen Linux-Betriebssystem funktionieren.
Um etwas zu installieren, klonen Sie zuerst das Repository. Alle weiteren gezeigten Befehle setzen voraus, dass Sie sich im Stammverzeichnis des Repositorys befinden.
git clone https://github.com/IMcPwn/browser-backdoor
cd browser-backdoor
So installieren und starten Sie die BrowserBackdoor-Client-Anwendung:
cd client
npm install
#
# Konfigurieren Sie index.html und main.js vor dem nächsten Befehl.
#
npm start
So erstellen Sie Client-Ausführungsdateien (siehe hier für weitere Informationen):
cd client
npm install electron-packager -g
electron-packager . --all
So starten Sie BrowserBackdoorServer:
cd server
gem install bundler
bundle install
#
# Konfigurieren Sie config.yml vor dem nächsten Befehl
#
ruby bbsconsole.rb
MIT
Dies ist ein persönliches Entwicklungsprojekt, bitte verwenden Sie es nicht für unlautere Zwecke. Der Autor übernimmt keinerlei Verantwortung für Missbrauch des Programms.
Dieses Programm wurde von IMcPwn erstellt.
Kontaktinformationen wie E-Mail, Twitter und andere Kontaktmöglichkeiten sind hier verfügbar: https://imcpwn.com






