
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-24919-Bulk-Scanner — CVE-2024-24919 [Check Point Security Gateway Informationspreisgabe] | Kitploit

Tools/GitHubGitHub/ifconfig-me/cve-2024-24919-bulk-scanner
SchwachstellenscannerExploitationInformationsbeschaffungWebsicherheitPenetrationstestsLernen & Bildung
GitHubifconfig-me/cve-2024-24919-bulk-scanner

CVE-2024-24919-Bulk-Scanner

CVE-2024-24919 [Check Point Security Gateway Informationspreisgabe]

Repository anzeigen
31634vor 4 MonatenVon Kitploit geprüft
Teilen

CVE-2024-24919 Bulk Scanner

CVE-2024-24919 [Check Point Security Gateway Informationspreisgabe]

Skript basiert auf, und die Anerkennung geht an: https://labs.watchtowr.com/check-point-wrong-check-point-cve-2024-24919/

Dieses Python-Skript durchsucht eine Liste von URLs auf die CVE-2024-24919-Schwachstelle, indem es spezifische POST-Anfragen sendet und die Antwort-Header sowie den Statuscode überprüft. Es protokolliert die Anfrage- und Antwortdetails und identifiziert anfällige URLs anhand vordefinierter Kriterien.
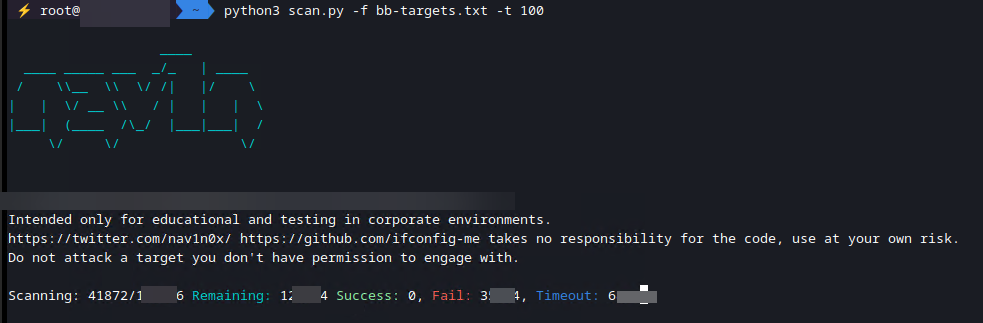
image

[!WARNING] Nur für Bildungszwecke und Tests in Unternehmensumgebungen bestimmt. https://x.com/__nav1n_/ https://github.com/ifconfig-me übernimmt keine Verantwortung für den Code, Nutzung auf eigene Gefahr. Greifen Sie kein Ziel an, für das Sie keine Berechtigung haben.

Funktionen

[!NOTE] Threading: Die neue v2-Version kann nun mit Threading arbeiten. Das Skript erstellt 50 Threads, um URLs parallel für schnellere Scans zu verarbeiten. Dieses Threading kann mit -t 100 gesteuert werden. Warteschlange: Eine Warteschlange wird verwendet, um URLs zu verwalten und an Worker-Threads zu verteilen. Fortschritt und Ergebnisse: Das Skript gibt Fortschritt und Ergebnisse farblich gekennzeichnet aus.

  • Sendet POST-Anfragen mit Payloads an angegebene URLs.
  • Überprüft die Antwort-Header und die Statuszeile, um Schwachstellen zu ermitteln.
  • Protokolliert vollständige Anfrage- und Antwortdetails.
  • Gibt Fortschritt und Ergebnisse im Terminal aus.
  • Speichert anfällige URLs in einer Datei.
  • Unterstützt sequenzielles Scannen, um zuverlässige Anfrageverarbeitung zu gewährleisten.

Anforderungen

  • Python 3.x
  • requests-Bibliothek
  • termcolor-Bibliothek

Installation

  1. Repository klonen:

    git clone https://github.com/ifconfig-me/CVE-2024-24919-Bulk-Scanner.git
    cd CVE-2024-24919-Bulk-Scanner
    
  2. Erforderliche Bibliotheken installieren:

    pip install requests termcolor
    

Verwendung

  1. Eine Datei mit der Liste der URLs vorbereiten:

    Erstellen Sie eine Textdatei (z. B. urls.txt) mit einer URL pro Zeile. Stellen Sie sicher, dass jede URL mit https:// beginnt. Beispiel:

    https://example.com
    https://testsite.com
    https://vulnerable.com
    https://123.456.789.10:8080
    
  2. Skript ausführen:

    python CVE-2024-24919-auto-v2.py -t 150 -f urls.txt
    
  3. Ausgabe prüfen:

    Das Skript gibt den Scan-Fortschritt und die Ergebnisse im Terminal aus. Anfällige URLs werden mit der Meldung Vulnerable URL found: gekennzeichnet.

  4. Ergebnisse:

    • Fortschritt und Ergebnisse werden im Terminal angezeigt.
    • Anfrage- und Antwortprotokolle werden in request-analyze.txt und request-analyze-v2.txt (in der v2-Version) gespeichert.
    • Anfällige URLs werden in checkpoint-results.txt und checkpoint-results-v2.txt (in der v2-Version) gespeichert.

Skriptdetails

  • Das Skript sendet POST-Anfragen an den /clients/MyCRL-Endpunkt jeder URL mit zwei Payloads:

    • aCSHELL/../../../../../../../etc/passwd
    • aCSHELL/../../../../../../../etc/shadow
  • Es überprüft die Antwort-Header auf folgende Kriterien:

    • Server: Check Point SVN foundation
    • X-UA-Compatible: IE=EmulateIE7
    • X-Frame-Options: SAMEORIGIN
    • Statuszeile: HTTP/1.0 200 OK
  • Wenn die Antwort mindestens drei der oben genannten Kriterien erfüllt, gilt die URL als anfällig.

Beispielausgabe

image

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    256

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





