
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/hyperkopite/cve-2021-44217
Privilege EscalationSchwachstellenanalyseWebanwendungs-ExploitationDatenexfiltrationInformationsbeschaffungWebsicherheit
GitHubhyperkopite/cve-2021-44217

CVE-2021-44217

Teilen

Proof-of-Concept für eine gespeicherte XSS-Schwachstelle (CVE-2021-44217) in der Kommentarkomponente von Ericsson CodeChecker, die Cookie-Diebstahl und die Exfiltration sensibler Daten über die Reports-Viewer-API ermöglicht.

Repository anzeigen
34vor 4 JahrenNoch nicht geprüft

CVE-2021-44217

[Vorgeschlagene Beschreibung] In Ericsson CodeChecker bis einschließlich 6.18.0 ermöglicht eine gespeicherte Cross-Site-Scripting (XSS) Schwachstelle in der Kommentarkomponente des Berichtsbetrachters entfernten Angreifern, beliebiges Web-Script oder HTML über die POST-JSON-Daten der /CodeCheckerService-API einzuschleusen.


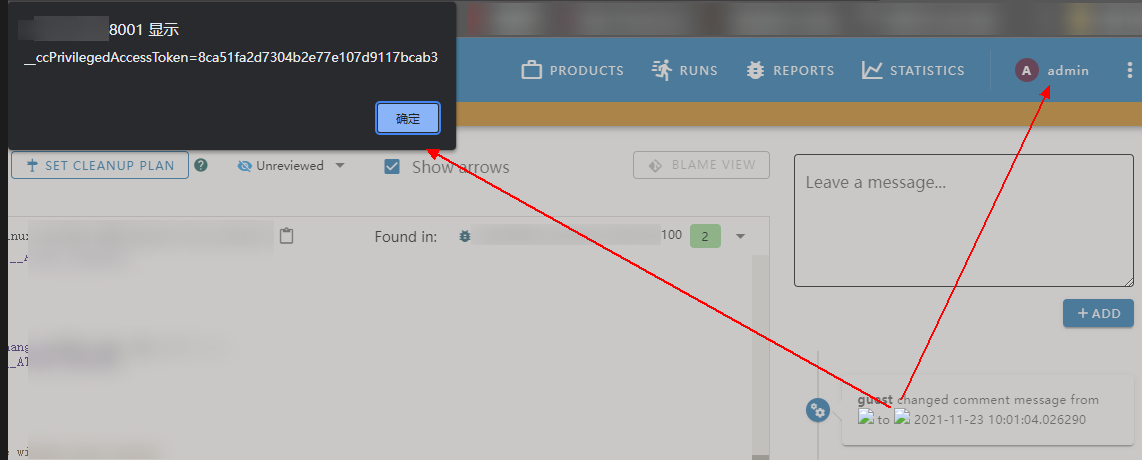
[Zusätzliche Informationen] Der CodeChecker-Webserver verfügt über ein Berechtigungssystem zur Isolierung von Benutzern mit unterschiedlichen Berechtigungen. Außerdem speichert er das Cookie jedes Benutzers in document.cookie. Daher kann ein Angreifer mit niedrigen Berechtigungen (z. B. das Gastkonto) diesen Fehler ausnutzen, um geheime Cookies des Superusers oder andere sensible Informationen von Scan-Berichten zu stehlen, indem er die Opfer dazu bringt, eine datenabrufende API anzufragen. Mit Out-of-Band-Techniken können diese sensiblen Informationen problemlos an den Server des Angreifers übermittelt werden.


[Schwachstellentyp] Cross Site Scripting (XSS)


[Hersteller des Produkts] Ericsson


[Betroffene Produktcodebasis] CodeChecker - <= 6.18.0


[Betroffene Komponente] „Comments“-Komponente des Berichtsbetrachters


[Angriffsart] Remote


[Auswirkung Codeausführung] wahr


[Auswirkung Rechteausweitung] wahr


[Auswirkung Informationsoffenlegung] wahr


[Angriffsvektoren] Um diese Schwachstelle auszunutzen, muss jemand einen Kommentar unter einem beliebigen Scan-Bericht hinzufügen.


[Referenz]
https://codechecker-demo.eastus.cloudapp.azure.com/
https://user-images.githubusercontent.com/9525971/142965091-e118b012-a7fc-4c2f-ad0c-80aeed6f7ec9.png
https://github.com/Ericsson/codechecker/releases


[Entdecker] Xinyi Chen - S&G Security TMG

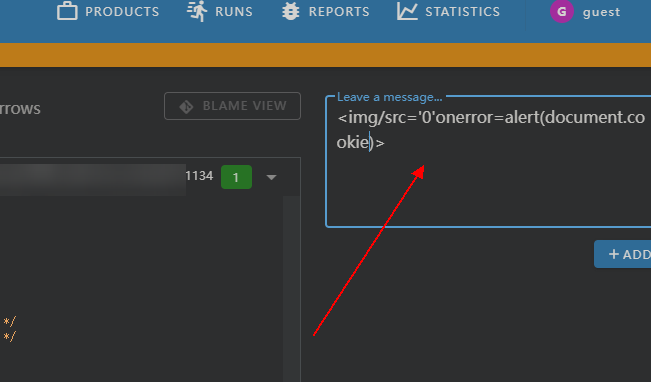
Die Kommentarkomponente des Berichtsbetrachters überprüft die Benutzereingabe nicht, was zu einem gespeicherten XSS auf dieser Seite führt.
Bild
Ein Angreifer kann diesen Fehler ausnutzen, um geheime Cookies oder andere sensible Informationen über datenabrufende APIs zu stehlen.
Bild

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    360
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






