 hudi233/cve-2022-1388
Shell-basierter Scanner für CVE-2022-1388 (F5 BIG-IP iControl REST unauthenticated RCE). Überprüft Ziel-IPs auf die Schwachstelle und meldet ausnutzbare Hosts.

https://support.f5.com/csp/article/K23605346
Diese Schwachstelle könnte es einem nicht authentifizierten Angreifer ermöglichen, über den Verwaltungsport und/oder die eigene IP-Adresse Netzwerkzugriff auf das BIG-IP-System zu erhalten, um beliebige Systembefehle auszuführen, Dateien zu erstellen oder zu löschen oder Dienste zu deaktivieren.
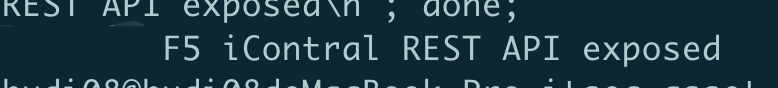
Nachdem Sie die F5-IP-Adresse in F5_IP geschrieben haben, führen Sie CVE-2022-1388_scan.sh aus. Wenn eine Schwachstelle vorhanden ist, wird Folgendes ausgegeben:
Referenzen: https://github.com/MrCl0wnLab/Nuclei-Template-CVE-2022-1388-BIG-IP-iControl-REST-Exposed
https://github.com/tenable/audit_files/tree/master/cve-2022-1388
