Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
iTop-CVEs-exploit — Dieses Repository enthält Exploits für iTOP CVE-2024-52002, 52000, 31998, 31448, bei denen CSRF+XSS-Verkettung zu RCE führt. | Kitploit
Tools/GitHubGitHub/harshit-mashru/itop-cves-exploit
Phishing-ToolsSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & Bildung
GitHubharshit-mashru/itop-cves-exploit

iTop-CVEs-exploit

Dieses Repository enthält Exploits für iTOP CVE-2024-52002, 52000, 31998, 31448, bei denen CSRF+XSS-Verkettung zu RCE führt.

Teilen
Repository anzeigen
41vor 1 JahrNoch nicht geprüft

iTop-CVEs-exploit

Dieses Repository enthält Exploits für iTOP CVE-2024-52002, 52000, 31998, 31448, die CSRF+XSS-Verkettung nutzen, um Administratorrechte auf der Software zu erlangen.

Einrichtung

  1. Laden Sie die verwundbare iTOP-Version von Docker herunter
sudo docker run -d -p 8090:80 --name=my-itop2 vbkunin/itop:3.1.1 
  1. Navigieren Sie zu localhost:8090 und führen Sie die Standardinstallation durch
  2. Verwenden Sie den folgenden Befehl, um das Passwort zu erhalten
sudo docker logs my-itop2 | grep -A7 -B1 "Your MySQL user 'admin' has password"
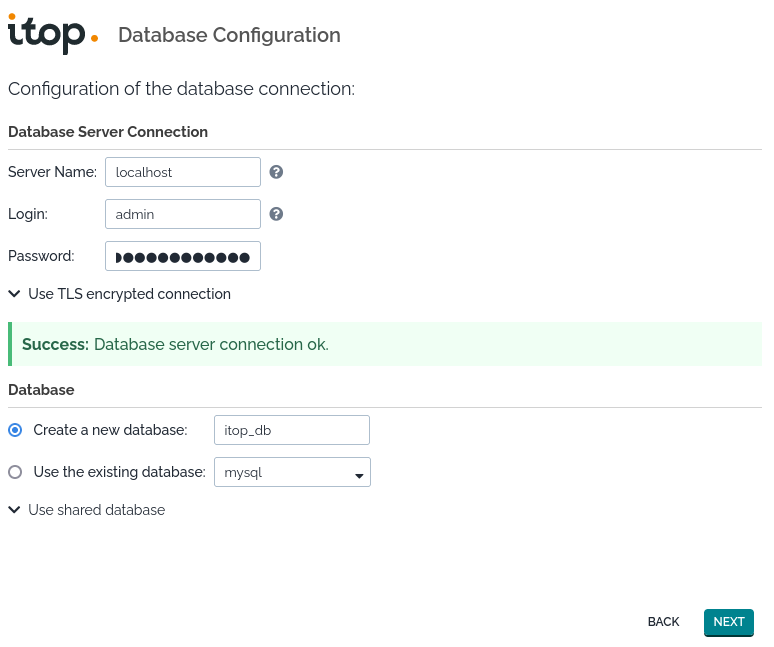
image Es sollte ungefähr so aussehen

  1. Fahren Sie nun mit den Standardinstallationsschritten fort
  2. Damit ist die Einrichtungsphase abgeschlossen und Sie können sich jetzt bei iTOP anmelden image

Ausnutzung

Fühlen Sie sich frei, die iTOP-Software zu erkunden.

Als Angreifer wäre das Wertvollste, aus der Ferne über den Admin-Login unter http://localhost:8090/pages/UI.php?c%5Bmenu%5D=UserAccountsMenu auf die Software zuzugreifen.

XSS

Beginnen wir mit dem Test des XSS-Exploits; Sie können die xss.csv aus diesem GitHub-Repository verwenden, um diesen zu testen.

  1. Navigieren Sie zu http://localhost:8090/pages/csvimport.php?c%5Bmenu%5D=CSVImport
  2. Klicken Sie auf Select a File und laden Sie die xss.csv hoch
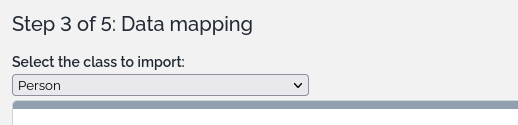
  3. Fahren Sie mit den Standardoptionen fort, bis Sie bei Schritt 3 sind
  4. Wählen Sie in Schritt 3 als Importtyp Person image
  5. Wenn wir auf Simulate the import klicken, können wir das XSS sehen image
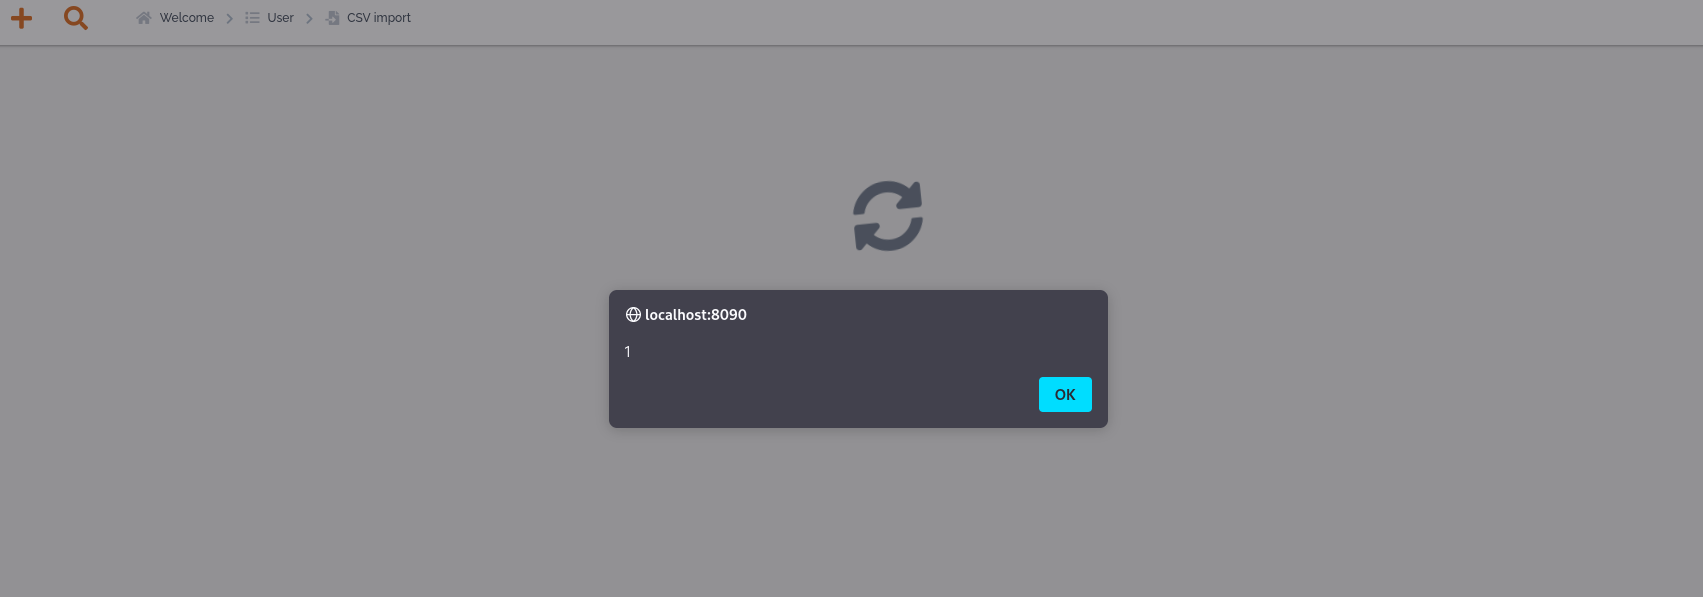
  6. Dies beweist das Vorhandensein von XSS.
  7. Allein für sich hat das nicht viel Wert; wir werden darauf zurückkommen.

CSRF

Lassen Sie uns CSRF untersuchen, da die CVE-Seiten uns sagen, dass es auf mehreren Seiten CSRF gibt. CSRF und XSS für sich allein bringen uns nicht viel, aber gemeinsam könnten wir damit letztlich ein Administratorkonto erstellen.

  1. Führen wir einen einfachen Test durch: Wir sehen uns in burpsuite alle Parameter an und erstellen eine einfache Test-HTML-Datei, die wir auf einem Python-Server hosten. (first_step_import_data.html) python3 -m http.server 9001
  2. Diese Datei nutzt die oben genannten CSRF- und XSS-Schwachstellen aus, um uns das CSRF-Token anzuzeigen, das für den Abschluss des Imports erforderlich ist.
  3. Wir haben festgestellt, dass dieses Token keiner Aktion zugeordnet ist. Sobald wir dieses Token erhalten, können wir den Benutzer dazu bringen, eine andere Operation auszuführen, indem wir das Token von einer für XSS verwundbaren Seite abrufen.
  4. Wenn Sie die obige HTML-Datei hosten und als angemeldeter Benutzer darauf klicken, sehen Sie, dass das Token im Browser angezeigt wird.
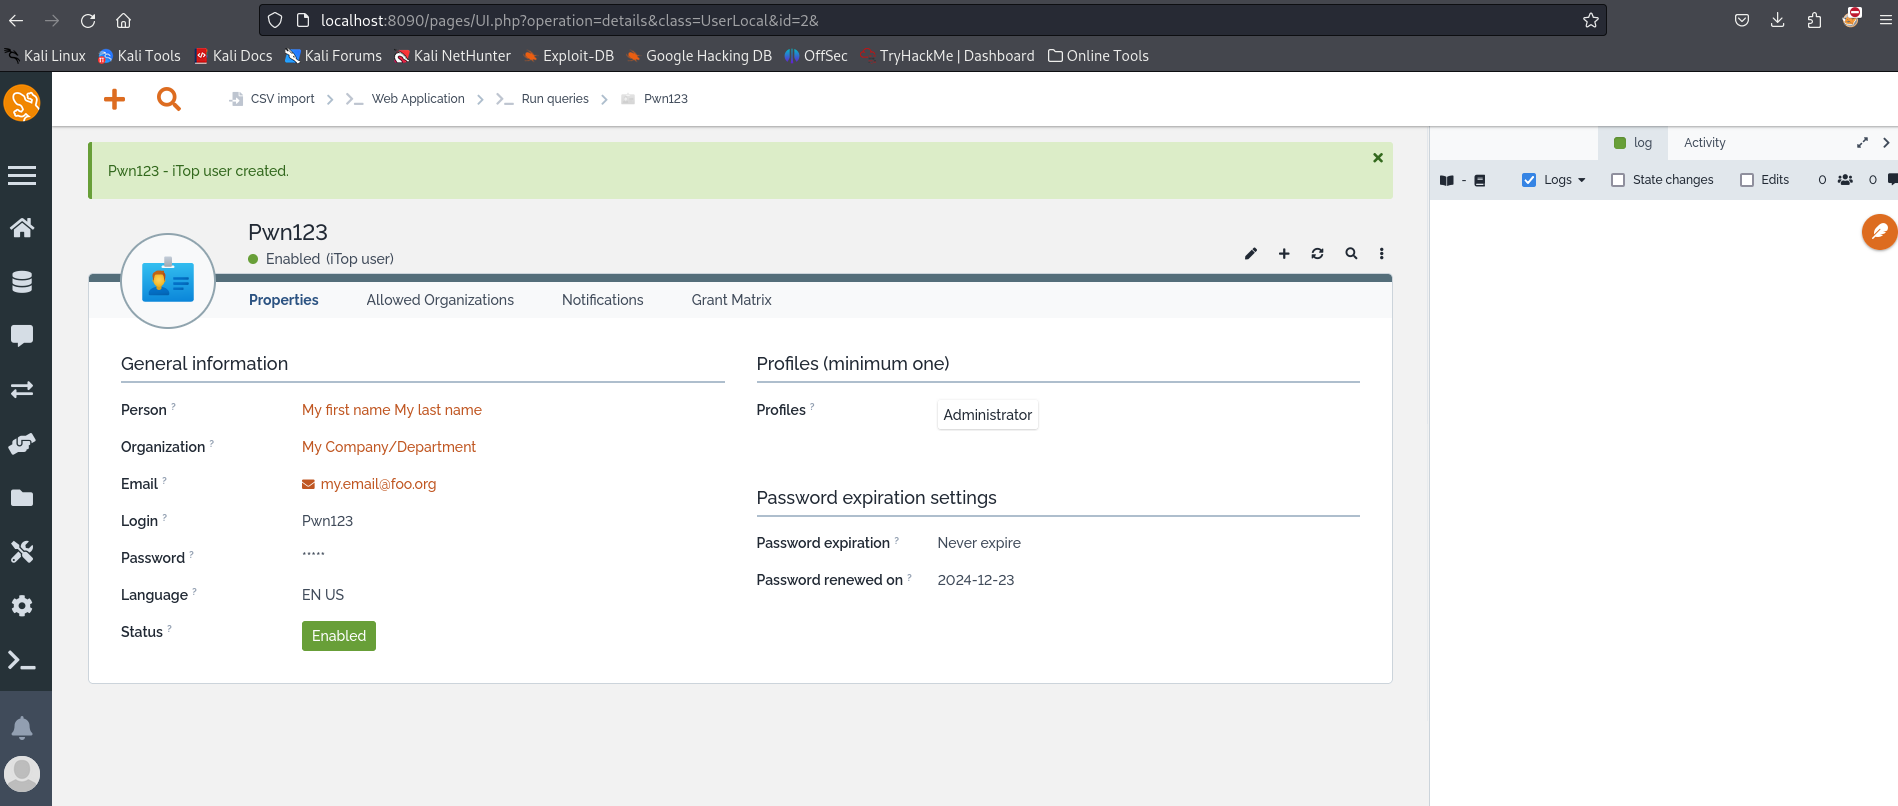
  5. Wir werden diesen Exploit nun so anpassen, dass er unseren Server mit dem Token aufruft, das dann mit dem anderen Teil des Exploits verkettet wird, wo es zur Erstellung eines Benutzers verwendet wird. first_step_add_user.html und last_step_add_user.html
image

Wie wir sehen, verwendet der Exploit, wenn ein Benutzer auf den Link first_step_add_user.html klickt, zunächst CSRF+XSS, um das Aktions-Token zu erhalten, und nutzt dieses dann, um den Benutzer durch Verkettung zu erstellen. Im Wesentlichen wird daraus CSRF+XSS+CSRF.

Der verwundbare Link kann dem Benutzer mithilfe einer Beispiel-Phishing-E-Mail gesendet werden, die dem GitHub-Repository hinzugefügt wurde.


Referenzen

  • https://nvd.nist.gov/vuln/detail/cve-2024-52002
  • https://nvd.nist.gov/vuln/detail/cve-2024-52000
  • https://nvd.nist.gov/vuln/detail/CVE-2024-31998
  • https://nvd.nist.gov/vuln/detail/CVE-2024-31448
  • https://owasp.org/www-community/HttpOnly
  • https://bugbase.ai/blog/how-to-bypass-csrf-protection
  • https://medium.com/sessionstack-blog/how-javascript-works-5-types-of-xss-attacks-tips-on-preventing-them-e6e28327748a
  • https://www.sitepoint.com/get-url-parameters-with-javascript/
  • https://portswigger.net/web-security/csrf#how-to-construct-a-csrf-attack
  • https://developer.mozilla.org/en-US/docs/Web/HTTP/CORS
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →