 hackingyseguridad/smb
Shell-Skriptsammlung für SMB-Protokoll-Auditing, Schwachstellenerkennung (EternalBlue, SMBGhost), Null-Session-Enumeration, Credential-Brute-Force und Freigabezugriffstests auf Windows- und Samba-Systemen.

███████╗███╗   ███╗██████╗              ███║
██╔════╝████╗ ████║██╔══██╗             ║██║
███████╗██╔████╔██║██████╔╝    ██║   ██ ║██║
╚════██║██║╚██╔╝██║██╔══██╗    ╚██╗ ██ ╔╝██║
███████║██║ ╚═╝ ██║██████╔╝     ╚████╔╝  ██║
╚══════╝╚═╝     ╚═╝╚═════╝       ╚═══╝   ╚═╝
SMB ist ein Netzwerkprotokoll, das den Austausch von Dateien, Druckern und anderen Ressourcen zwischen Computern ermöglicht. SMB v1 (Server Message Block Version 1), unsicher und veraltet für die gemeinsame Nutzung von Dateien im Netzwerk.
SMB v1 - Unsicher !!!
Keine Verschlüsselung: Überträgt Daten im Klartext, einschließlich Benutzernamen und Passwörter.
Schwere Schwachstellen: Von Malware ausgenutzt
WannaCry: Ransomware, das 2017 Millionen betraf. EternalBlue: Von der NSA entwickelter Exploit, der in WannaCry verwendet wurde.
NotPetya: Malware, das milliardenschwere Verluste verursachte.
Mehrere dokumentierte Schwachstellen (CVE-2017-0143 usw.).
Version erkennen:
andere schnelle Befehle
sudo mount -t cifs //10.0.0.1/Public /mnt -o guest
Sucht nach bestimmten Dateien in Freigaben
for share in $(smbclient -L //192.168.1.100 -N 2>/dev/null | awk '/Disk/ {print $1}'); do echo "Buscando en $share:" smbclient -N //192.168.1.100/$share -c "ls pass; ls backup" 2>/dev/null done
for user in admin administrator guest test; do echo -n "Probando $user:password123... " smbclient -L //192.168.1.100 -U "$user%password123" 2>&1 | grep -q "session setup failed" && echo "FAIL" || echo "OK" done
smbclient -U "user%pass" //192.168.1.100/ShareName -c "prompt OFF; recurse ON; mget *"
SMBv1: Schwachstelle CVE-2017-0143, Schweregrad 8.8, Remote Code Execution (RCE) unter Windows mit SMBv1 (MS17-010)
EternalBlue ist ein Exploit, der von der NSA als Cybersicherheitswerkzeug entwickelt wurde. Der offizielle Name des Exploits, von Microsoft bereitgestellt, ist MS17-010. Dieser Exploit ist nicht auf Windows-Geräte beschränkt, sondern betrifft jedes Gerät, das mit dem Microsoft SMBv1-Serverprotokoll kompatibel ist.
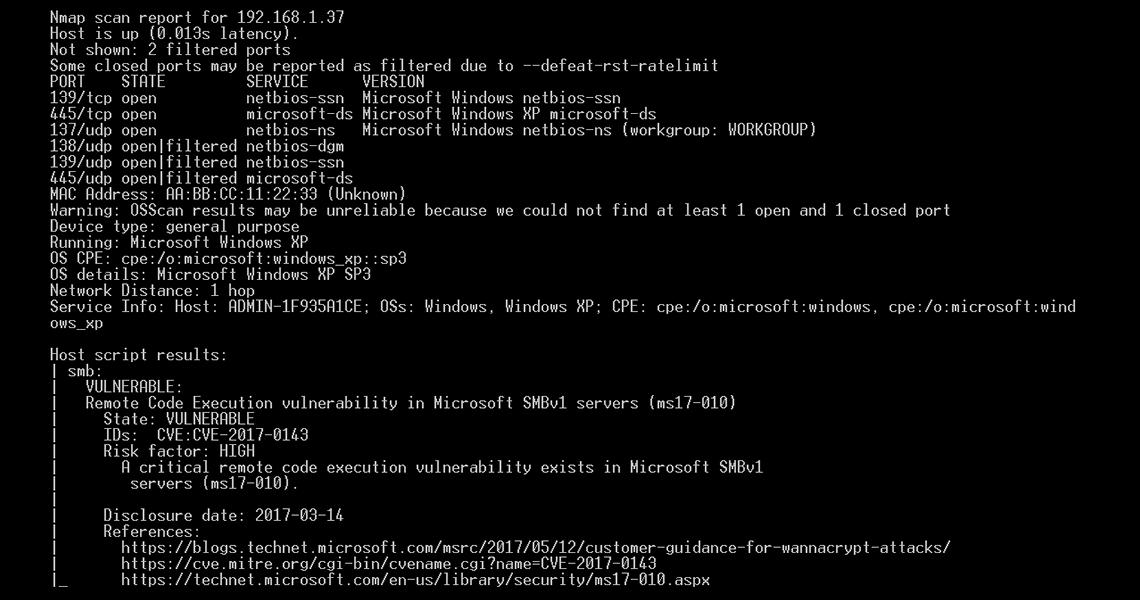
SMBv1 unter: Microsoft Windows Vista SP2; Windows Server 2008 SP2 und R2 SP1; Windows 7 SP1; Windows 8.1; Windows Server 2012 Gold und R2; Windows RT 8.1 und Windows 10 Gold, 1511 und 1607 sowie Windows Server 2016 ermöglicht es entfernten Angreifern, beliebigen Code durch manipulierte Pakete auszuführen. Diese Schwachstelle ist auch als 'Windows SMB Remote Code Execution Vulnerability' bekannt. Diese Schwachstelle unterscheidet sich von denen, die in CVE-2017-0144, CVE-2017-0145, CVE-2017-0146 und CVE-2017-0148 beschrieben sind.
https://www.exploit-db.com/exploits/41891
Skripte unter : https://github.com/hackingyseguridad/smb/
| scansmbnull.sh | Erkennt und zählt Null-Sessions auf. |
| ms08-068_tester.sh | Test für die Schwachstelle MS08-068 (CVE-2008-4036). |
| scansmbghost.sh | Erkennt potenziell anfällige Systeme für SMBGhost (CVE-2020-0796). |
| smbuserenum.sh | Zählt Benutzer über SMB auf. |
| bruteinvsmb.sh | Führt umgekehrtes Brute-Force von Anmeldedaten durch. |
SMB ohne Authentifizierung (Null Session): Ermöglicht das Auflisten von Benutzern, Freigaben und anderen Systeminformationen ohne Anmeldedaten. Skripte: scansmbnull.sh, smbuserenum.sh, scansmb.sh.
Standardpasswörter, schwache oder durch direkte und umgekehrte Brute-Force erratbare Passwörter. Skripte: bruteinvsmb.sh (wahrscheinlich für umgekehrtes Brute-Force), andere Befehle in der README testen einfache Anmeldedaten.
CVE-2008-4036 (MS08-068): Eine lokale Privilegienausweitung in SMB. Skript: ms08-068_tester.sh. CVE-2020-0796 (SMBGhost): Ein Pufferüberlauf-Fehler in SMBv3. Skript: scansmbghost.sh.
Freigaben mit übermäßigen Berechtigungen (wie Lese- oder Schreibzugriff für 'guest'). Skripte: automontar.sh, smbauto.sh, smbescribefichero.sh (zum Schreiben einer Datei), scansmbfile.sh (zum Suchen von Dateien).






