
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-123014---iTerm2-Terminal — PoC und Forschung zu CVE-2026-123014: NUL-Byte-Argumentinjektion bei iTerm2 x-man-page. | Kitploit

Tools/GitHubGitHub/giki-shergill/cve-2026-123014---iterm2-terminal
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPapers & Forschung
GitHubgiki-shergill/cve-2026-123014---iterm2-terminal

CVE-2026-123014---iTerm2-Terminal

PoC und Forschung zu CVE-2026-123014: NUL-Byte-Argumentinjektion bei iTerm2 x-man-page.

Repository anzeigen
vor 13 TagenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    376
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    326
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    321

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2026-123014 — iTerm2

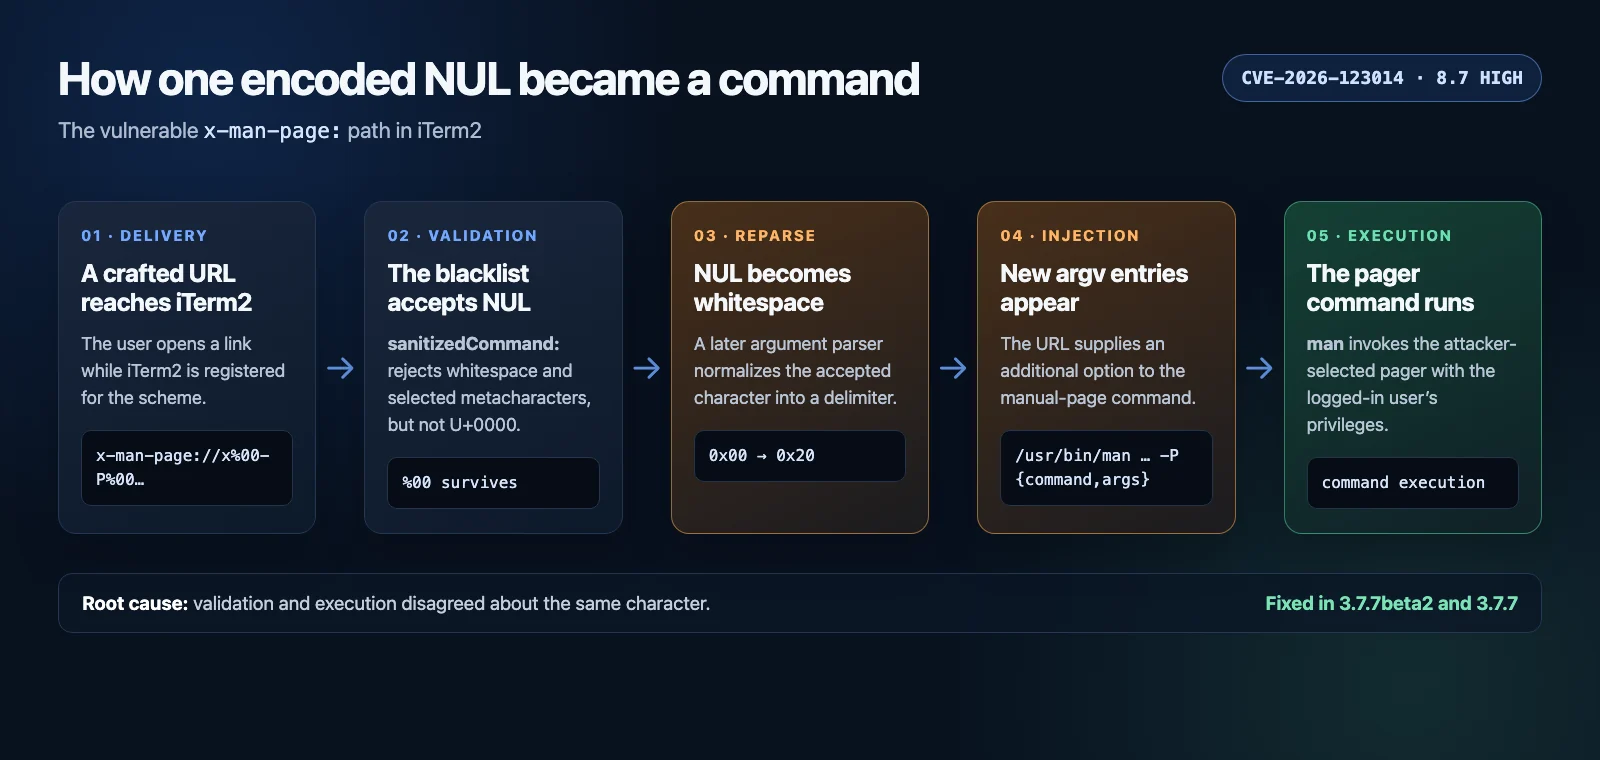
Harmloses Proof-of-Concept-Material für die NUL-Byte-Argument-Injection-Schwachstelle x-man-page: in iTerm2. Ein prozentdekodiertes NUL überlebte sanitizedCommand: und wurde später während des Parsens der Kommandozeile in ein Leerzeichen umgewandelt, wodurch eine zusätzliche /usr/bin/man -P-Option und Befehlsausführung als angemeldeter Benutzer ermöglicht wurde.
  • Schweregrad: Hoch, CVSS 4.0 Score 8.7
  • Betroffen: iTerm2 vor 3.7.7beta2
  • Getestet: iTerm2 3.7.6 und 3.7.4 unter macOS 27.0.1, arm64
  • Behoben: 3.7.7beta2 und Stable 3.7.7
  • Prüfung des behobenen Builds: Der direkte Canary ließ sich unter iTerm2 3.7.7 nicht reproduzieren
  • Schwachstelle: CWE-88, Argument Injection

Exploit-Kette

Direkter harmloser Canary-Test

Nur auf einem Mac und einer iTerm2-Installation ausführen, die Sie besitzen oder für die Sie ausdrücklich eine Testautorisierung haben:

zsh poc.zsh

Auf einem verwundbaren Build gibt das Skript aus:

VULNERABLE: command execution confirmed

Die Payload erzeugt lediglich eine temporäre leere Canary-Datei. Das Skript entfernt die Datei beim Beenden. Ein behobener Build sollte die URL ablehnen und den Canary nicht erzeugen.

Safari-Zustelltest

Der Browser-Harness wählt vorübergehend iTerm2 als Handler für x-man-page: aus, stellt die enthaltene Seite auf 127.0.0.1 bereit, öffnet sie in Safari und stellt beim Beenden den ursprünglichen Handler wieder her:

zsh browser_delivery_test.zsh

Safari oder macOS zeigt möglicherweise eine Bestätigung für eine externe Anwendung an. Diese Benutzerinteraktion ist Teil des dokumentierten Angriffsmodells.
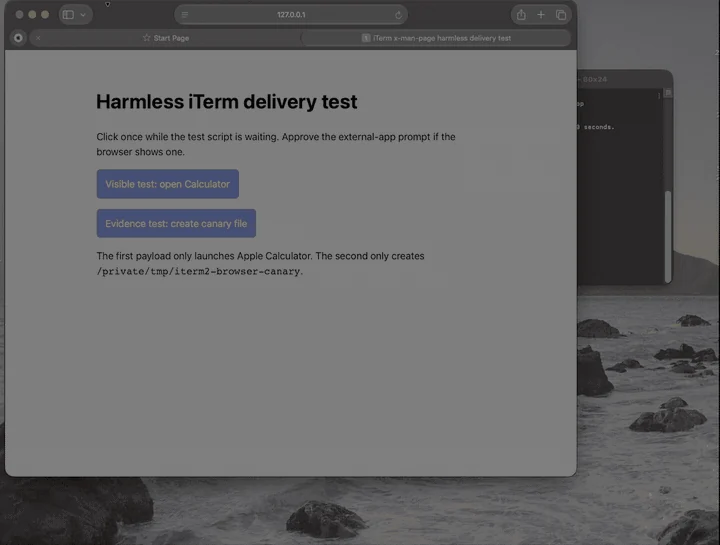
Harmlose Safari-zu-iTerm-Demonstration

Referenzen

  • CVE-2026-123014
  • iTerm2 3.7.7 Versionshinweise
  • Primäre Korrektur
  • Cherry-Pick der Release-Linie
  • CVE-2023-46321

Gemeldet von Gurpreet Shergill (@giki-shergill).

Tool herunterladen





