
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-2640-CVE-2023-32629 — GameOver(lay) Ubuntu Privilege Escalation | Kitploit

Tools/GitHubGitHub/g1vi/cve-2023-2640-cve-2023-32629
Privilege EscalationSchwachstellenanalyseExploitationPenetrationstestsBinary-Exploitation
GitHubg1vi/cve-2023-2640-cve-2023-32629

CVE-2023-2640-CVE-2023-32629

GameOver(lay) Ubuntu Privilege Escalation

Repository anzeigen
Teilen
1352262vor 3 JahrenVon Kitploit geprüft

GameOver(lay) Ubuntu Privilegieneskalation

CVE-2023-2640

https://www.cvedetails.com/cve/CVE-2023-2640/

Auf Ubuntu-Kernels, die sowohl c914c0e27eb0 als auch "UBUNTU: SAUCE: overlayfs: Skip permission checking for trusted.overlayfs.* xattrs" enthalten, kann ein unprivilegierter Benutzer privilegierte erweiterte Attribute auf den eingehängten Dateien setzen, was dazu führt, dass sie ohne die entsprechenden Sicherheitsüberprüfungen auf den oberen Dateien gesetzt werden.

CVE-2023-32629

https://www.cvedetails.com/cve/CVE-2023-32629/

Lokale Privilegieneskalations-Schwachstelle in Ubuntu-Kernels: overlayfs ovl_copy_up_meta_inode_data überspringt Berechtigungsprüfungen beim Aufrufen von ovl_do_setxattr auf Ubuntu-Kernels.

Anfällige Kernel

Kernel-VersionUbuntu-Version
6.2.0Ubuntu 23.04 (Lunar Lobster) / Ubuntu 22.04 LTS (Jammy Jellyfish)
5.19.0Ubuntu 22.10 (Kinetic Kudu) / Ubuntu 22.04 LTS (Jammy Jellyfish)
5.4.0Ubuntu 22.04 LTS (Local Fossa) / Ubuntu 18.04 LTS (Bionic Beaver)

Verwendung

Getestet auf Kernels 5.19.0 und 6.2.0.

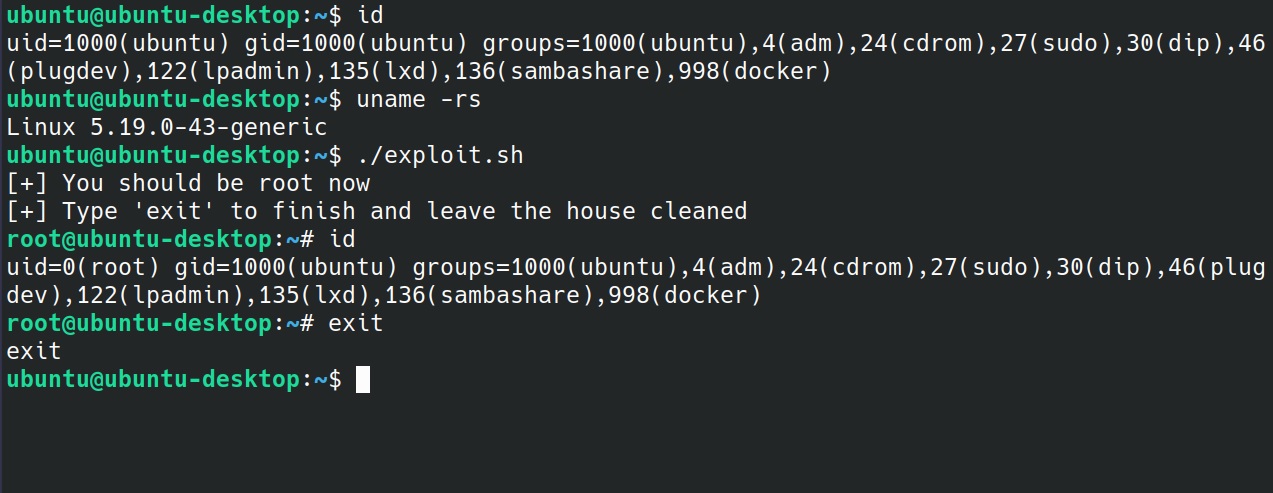
  1. Führen Sie das Skript einfach in der Low-Priv-Shell aus.
   ./exploit.sh
  1. Denken Sie daran, "exit" einzugeben, um die Root-Shell zu beenden und das Haus sauber zu hinterlassen.

Beispiel

Unbenannt

Lizenz

Sie können es jederzeit und überall nach Belieben verwenden oder modifizieren.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    282

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →