
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-38828 — PoC und Fix für CVE-2024-38828: Spring Framework DoS durch Content-Length-Manipulation in ByteArrayHttpMessageConverter. Enthält Lasttests, Metriken und einen benutzerdefinierten sicheren Converter. | Kitploit
Tools/GitHubGitHub/funcid/cve-2024-38828
SchwachstellenanalyseCode-AnalyseExploitationWebsicherheitLernen & Bildung
GitHubfuncid/cve-2024-38828

CVE-2024-38828

PoC und Fix für CVE-2024-38828: Spring Framework DoS durch Content-Length-Manipulation in ByteArrayHttpMessageConverter. Enthält Lasttests, Metriken und einen benutzerdefinierten sicheren Converter.

Repository anzeigen
33vor 1 JahrNoch nicht geprüft
Teilen

Sicherheitslücke CVE-2024-38828

Beschreibung

Der Test prüft das Verhalten/die Reaktion im Spring Framework mit und ohne die Sicherheitslücke CVE-2024-38828. In ByteArrayHttpMessageConverter wird Speicher im ByteArrayOutputStream basierend auf dem Anfrageheader Content-Length alloziert, was möglicherweise nicht der Realität mit einem 0-Byte-Body entspricht. Bei einem starken Anstieg solcher Anfragen (DoS) wird der Speicher ineffizient genutzt, es treten regelmäßige GC-Reinigungen auf und die Anwendung beginnt zu ruckeln. Ich zeige, wie man dies implementiert/behebt und die Metriken.
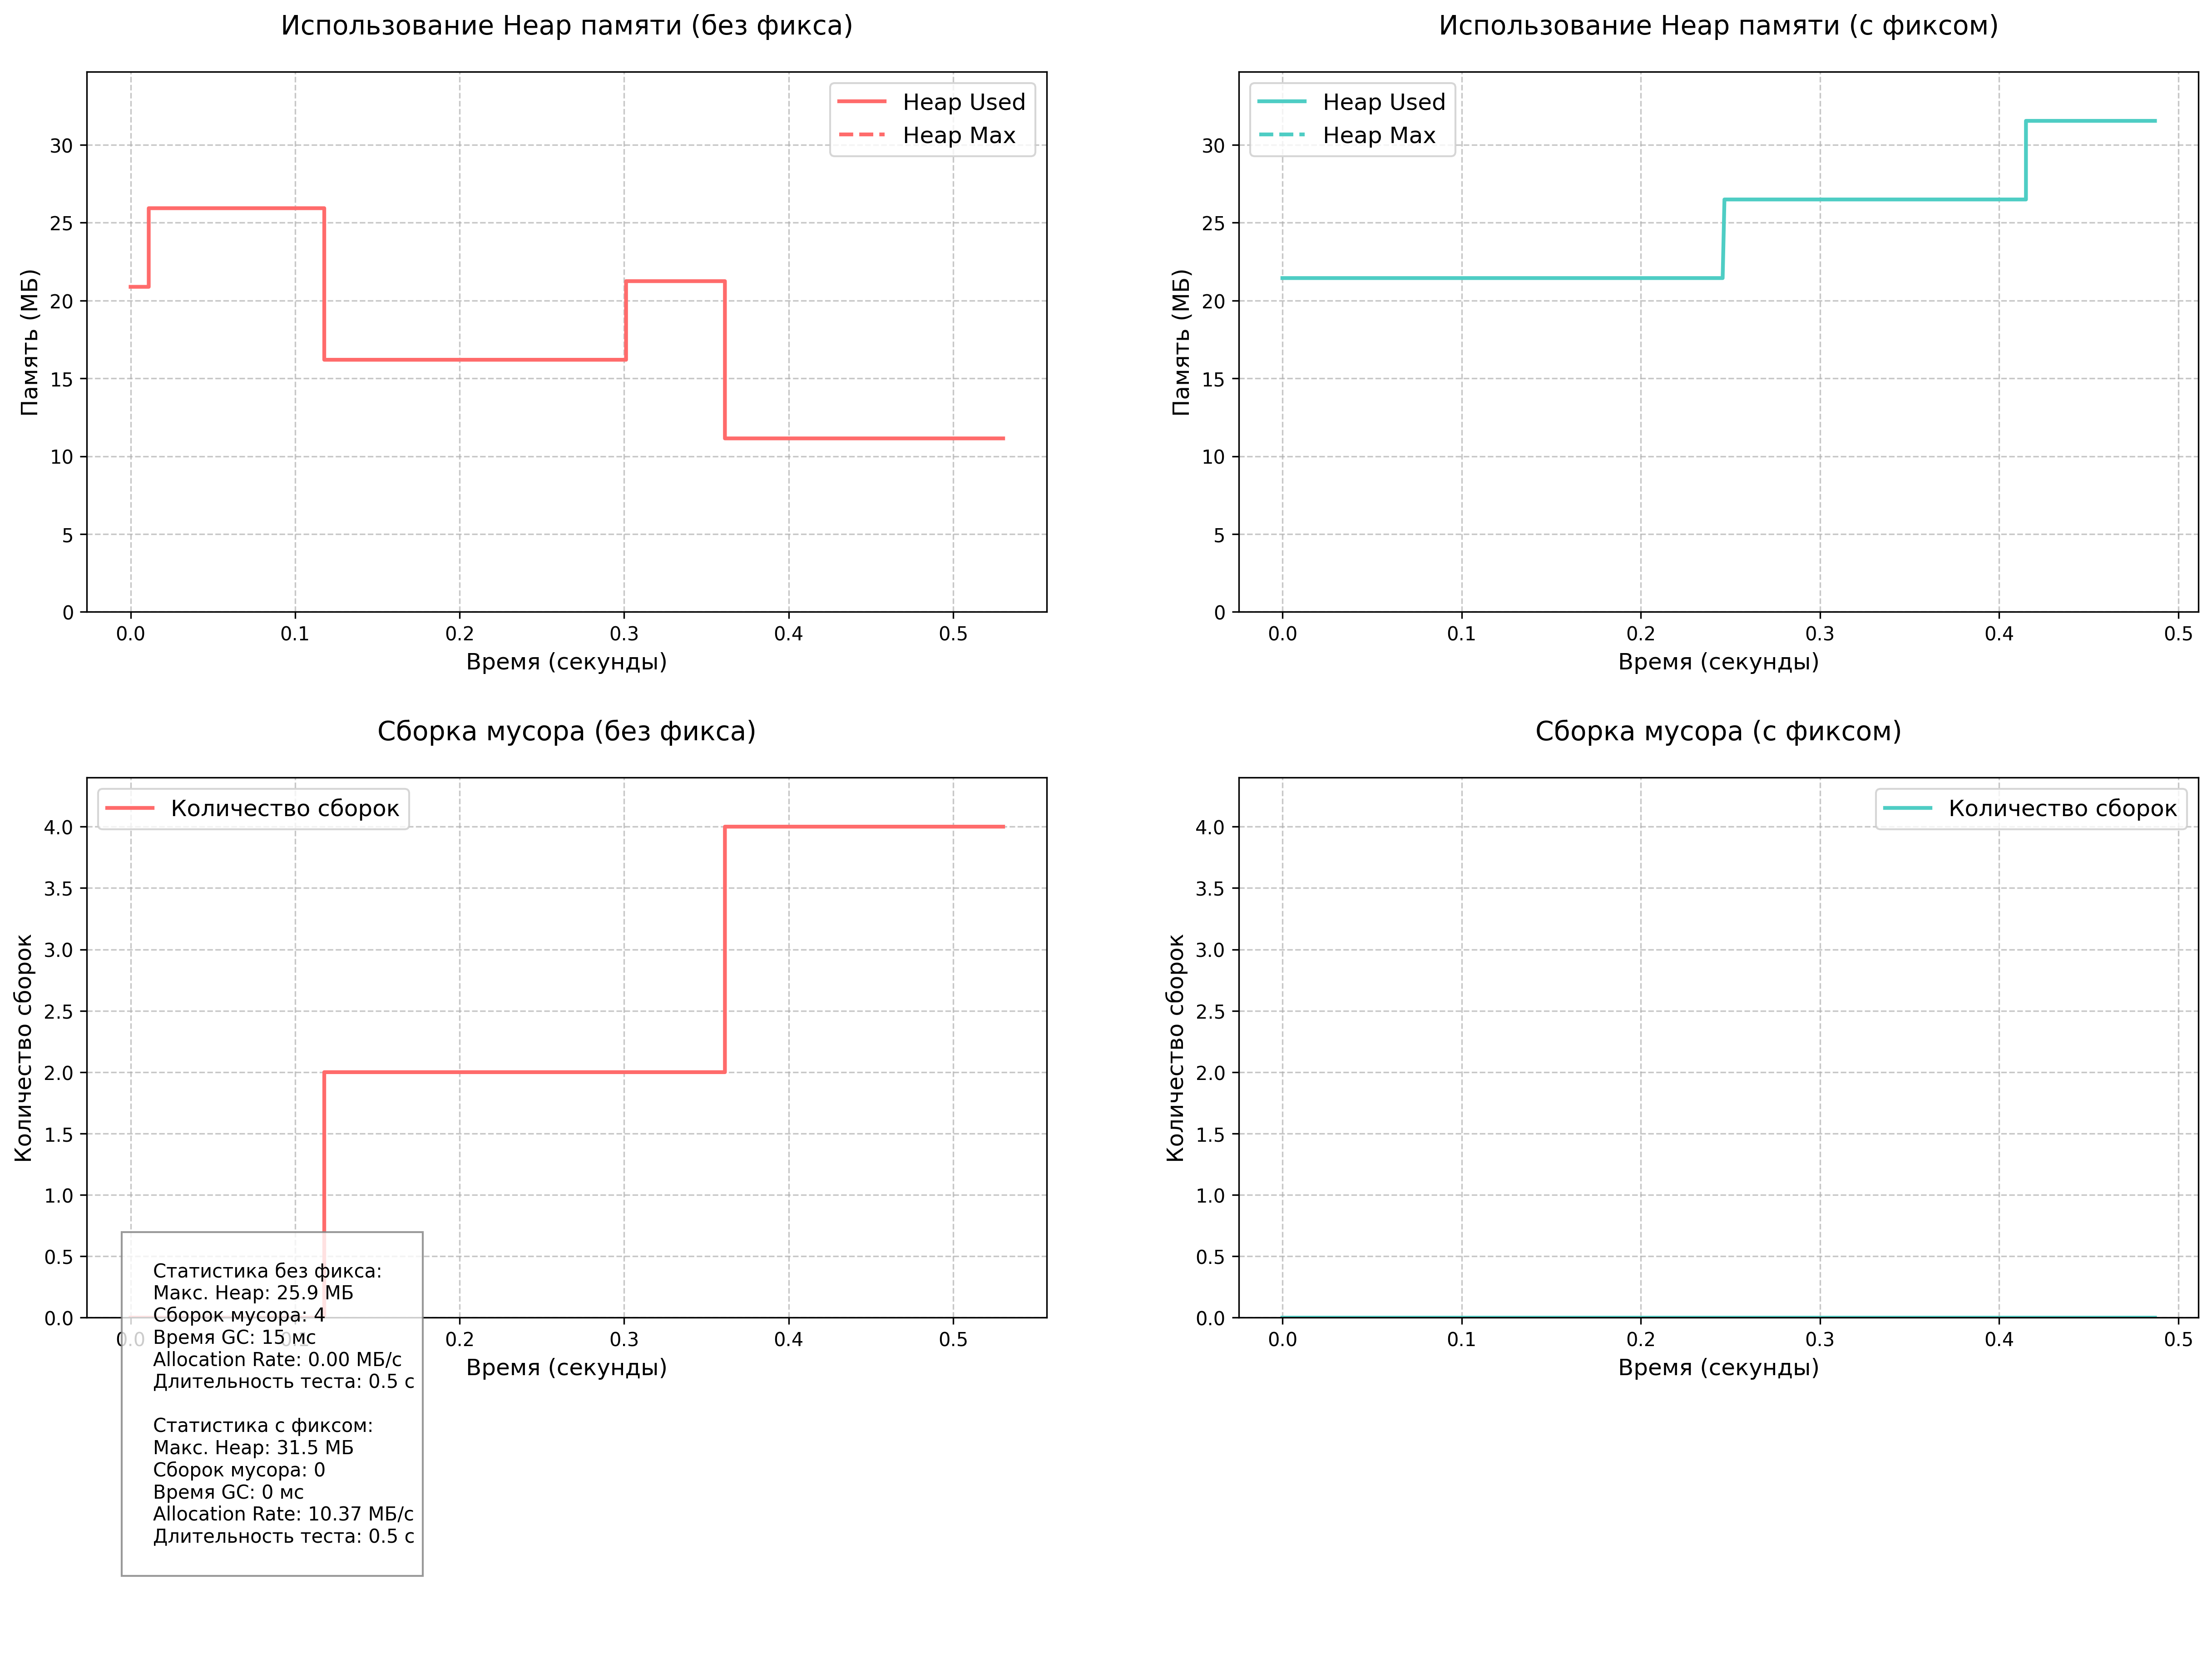
Metrikdiagramme

Beschreibung der Sicherheitslücke

CVE-2024-38828 ist eine Denial-of-Service (DoS)-Sicherheitslücke im Spring Framework, die es einem Angreifer ermöglicht, eine Speichererschöpfung auf dem Server über einen Spring MVC-Controller mit einem Parameter vom Typ byte[] herbeizuführen.

Technische Details

  • Betroffene Versionen: Spring Framework 5.3.x (alle Versionen)
  • Art der Sicherheitslücke: Denial of Service (DoS)
  • Angriffsvektor: HTTP POST-Anfragen mit Content-Length = 2^31 - 1
  • Auswirkung: Speichererschöpfung des Servers, die zu einem Dienstausfall führt

Lösung

Implementierter Fix

  1. Erstellung eines benutzerdefinierten HttpMessageConverter zur Verarbeitung von Byte-Arrays
  2. Implementierung einer Prüfung der eingehenden Datenmenge
  3. Verwendung eines Streaming-Ansatzes zur Verarbeitung großer Payloads

Testen

Projektstruktur

.
├── src/
│   └── main/
│       └── java/
│           └── me/
│               └── func/
│                   └── demo/
│                       ├── config/
│                       │   └── WebConfig.java
│                       ├── converter/
│                       │   └── SafeByteArrayHttpMessageConverter.java
│                       ├── controller/
│                       │   └── DemoController.java
│                       └── DemoApplication.java
├── tests/
│   ├── load_test.py
│   └── results/
│       ├── результаты_теста.png
│       └── метрики.json
└── README.md

Testparameter

  • Anzahl der Anfragen: 6000
  • Maximale Anzahl gleichzeitiger Anfragen: 5
  • Verzögerung zwischen Anfragegruppen: 0,1 Sekunden
  • Anfragegröße: 1 Byte
  • Header Content-Length: 2^31 - 1 (Maximalwert für int)

Testcode

def send_request(url):
    try:
        response = requests.post(
            url,
            data=b'0',  # Минимальный payload
            headers={
                'Content-Type': 'application/octet-stream',
                'Content-Length': str(2**31 - 1)  # Максимальный размер
            }
        )
        return response.status_code, response.text
    except Exception as e:
        return f"Ошибка: {str(e)}", None

Testausführung

  1. Installieren Sie die Python-Abhängigkeiten:
pip install -r requirements.txt
  1. Führen Sie den Test aus:
python tests/load_test.py
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    287

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






