

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Auto-Elevate — Eskalieren von einem Administrator-Konto mit niedriger Integrität zu NT AUTHORITY\SYSTEM ohne einen LPE-Exploit durch Kombinieren eines COM-UAC-Bypasses und Token-Impersonation | Kitploit
Tools/GitHubGitHub/fullshade/auto-elevate
Privilege EscalationExploitationPenetrationstestsRed Teaming
GitHubfullshade/auto-elevate

Auto-Elevate

Eskalieren von einem Administrator-Konto mit niedriger Integrität zu NT AUTHORITY\SYSTEM ohne einen LPE-Exploit durch Kombinieren eines COM-UAC-Bypasses und Token-Impersonation

Repository anzeigen
1617932vor 4 JahrenVon Kitploit geprüft
Teilen

Auto-Elevate

Dieses Tool demonstriert die Leistungsfähigkeit von UAC-Bypasses und integrierten Windows-Funktionen. Dieses Hilfsprogramm lokalisiert automatisch winlogon.exe, stiehlt und imitiert dessen Prozess-TOKEN und erzeugt einen neuen SYSTEM-Prozess mit dem gestohlenen Token. In Kombination mit der UAC-Bypass-Methode #41 (ICMLuaUtil UAC-Bypass) aus dem UACME-Dienstprogramm von hfiref0x kann dieses Hilfsprogramm ein niedrig privilegiertes Administratorkonto auf NT AUTHORITY\SYSTEM anheben.


Das folgende Bild zeigt die Verwendung von UACME in Kombination mit Auto-Elevate, um von einem niedrig privilegierten Administratorkonto zu NT AUTHORITY\SYSTEM unter Windows 10 21H1 zu gelangen.

image

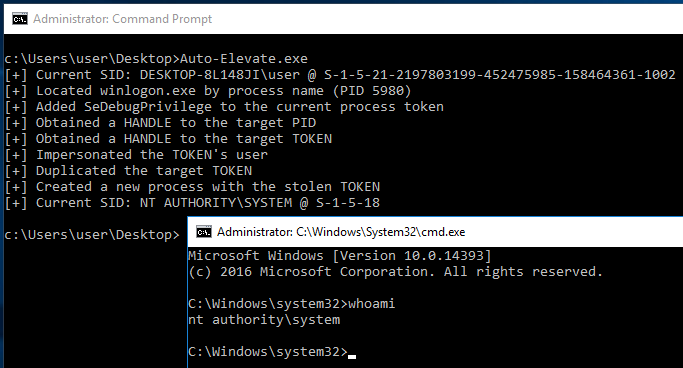
Das folgende Bild zeigt die Eskalation von einem hoch privilegierten Administratorkonto zu SYSTEM ohne UAC-Bypass.
image

Technische Erklärung

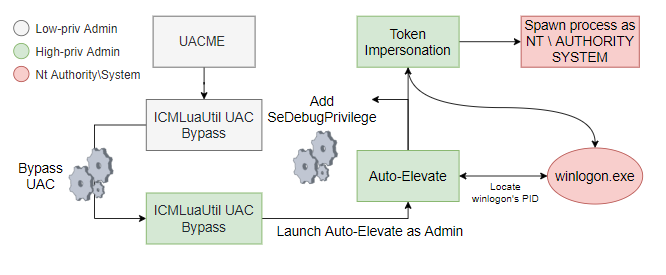
Die folgenden Schritte werden von Auto-Elevate durchgeführt, um von einem niedrig privilegierten Administrator zu SYSTEM zu eskalieren:

image

Auto-Elevate

  1. Der winlogon.exe-Prozess wird durch Aufzählen der laufenden Prozesse des Systems mit CreateToolhelp32Snapshot, Process32First und Process32Next lokalisiert.
  2. SeDebugPrivilege wird für den aktuellen Prozess über einen Aufruf von AdjustTokenPrivileges aktiviert, da es erforderlich ist, ein HANDLE auf winlogon.exe zu öffnen.
  3. Ein Handle auf den winlogon.exe-Prozess wird durch Aufruf von OpenProcess geöffnet; für diesen Aufruf wird PROCESS_ALL_ACCESS verwendet (obwohl es übertrieben ist).
  4. Ein Handle auf das Prozess-Token von winlogon wird durch Aufruf von OpenProcessToken in Kombination mit dem zuvor erhaltenen Prozess-Handle abgerufen.
  5. Der Benutzer (SYSTEM) von winlogon wird durch Aufruf von ImpersonateLoggedOnUser imitiert.
  6. Das imitierte Token-Handle wird durch Aufruf von DuplicateTokenEx mit SecurityImpersonation dupliziert; dies erstellt ein dupliziertes Token, das wir verwenden können.
  7. Unter Verwendung des duplizierten und imitierten Tokens wird eine neue CMD-Instanz durch Aufruf von CreateProcessWithTokenW gestartet.

To-Do

  • Implementieren Sie eine eigenständige Version von Methode 41 aus UACME (oder ähnlich), um den Prozess weiter zu automatisieren.

MITRE ATT&CK Mapping

  • Token-Manipulation: T1134
  • Zugriffstoken-Manipulation: Token-Imitation/-Diebstahl: T1134.001
  • Zugriffstoken-Manipulation: Prozess mit Token erstellen: T1134.002
  • Zugriffstoken-Manipulation: Token erstellen und imitieren: T1134.003
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    256

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





