

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/fnzv/net-shield
DefensivwerkzeugeNetzwerksicherheit
GitHubfnzv/net-shield

net-Shield

Eine einfache und unkomplizierte Anti-DDoS-Lösung für VPS, dedizierte Server und IoT-Geräte - Beta

Repository anzeigen
25047124vor 7 JahrenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    327
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    256

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

net-Shield

Build Status
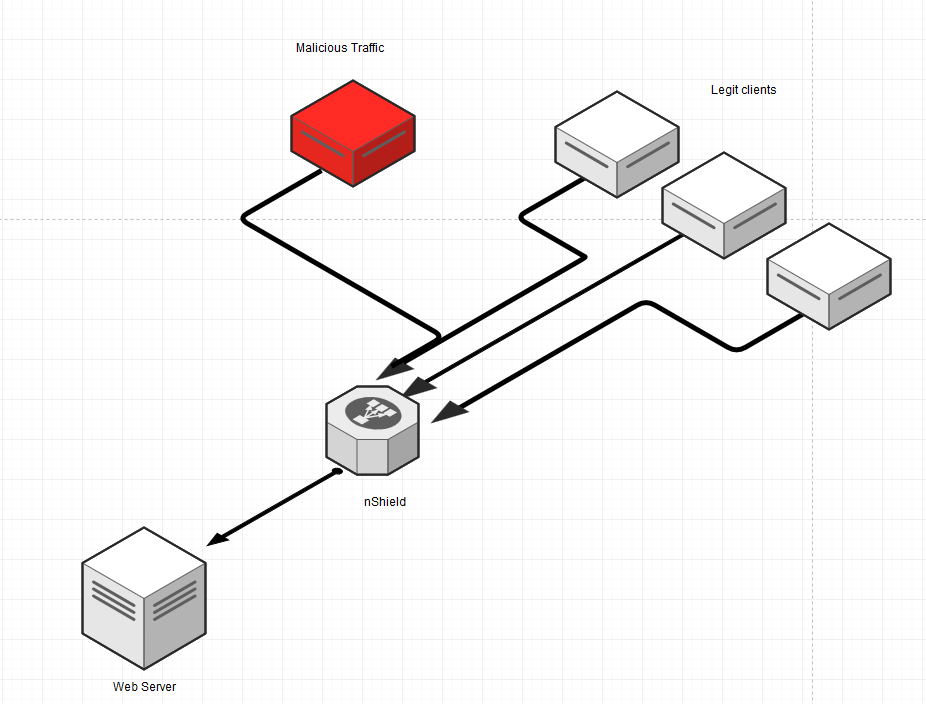
Eine einfache und unkomplizierte Anti-DDoS-Lösung für VPS, dedizierte Server und IoT-Geräte, basierend auf iptables/ipsets

Voraussetzungen

  • Linux-System mit golang, iptables/ipsets
  • Nginx

Schnellstart

Führe das Bash-Skript (install.sh) aus, um alle erforderlichen Abhängigkeiten zu installieren.

bash install.sh


Du wirst aufgefordert, eine Domain und die dazugehörige echte IP-Adresse einzugeben, damit net-Shield die erste Proxydomain für dich konfiguriert (die Änderungen sind in /etc/nshield/nshield.conf zu sehen).

Proxy-Domains

Um Proxydomains zu konfigurieren, musst du die Proxy-Option in /etc/nshield/nshield.conf aktivieren (proxy = 1) und sicherstellen, dass die Liste der Proxydomains (in derselben Konfigurationsdatei) korrekt ist:

proxydomains = [
  "sami.pw 8.8.8.8",
  "example.org 1.2.3.4"
]

Verwendung

Nachdem du die Installation mit dem Schnellstart-Skript abgeschlossen hast, kannst du den Befehl "config-nshield" aufrufen, der die nshield.conf ausliest und die Shield-Regeln basierend auf der neuen Konfiguration neu konfiguriert.

Beispiel: Ich möchte SSL für sami.pw aktivieren, das ich gerade wie oben konfiguriert habe:

  1. Bearbeite /etc/nshield/nshield.conf und setze autossl = 1
  2. Führe im Terminal aus: # config-shield
  3. Die Änderungen sind nun in der Nginx-Konfiguration sichtbar

Die Domain muss auf die net-Shield-Instanz zeigen, sonst schlägt die Let's-Encrypt-Verifizierung fehl.

Logs werden unter /var/log/nshield.log angezeigt.

Funktionsweise

Dieses Skript ist standardmäßig so eingestellt, dass es alle 30 Minuten ausgeführt wird und folgende Operationen durchführt:

  • Abrufen der aktuellen Bot-, Spammer- und schlechten IP/Netz-Reputationslisten und Blockieren dieser Angreifer, falls sie deinen Server attackieren (Dank an FireHol http://iplists.firehol.org/ )
  • Aktivieren grundlegender Anti-DDoS-Methoden, um unerwünschten/bösartigen Traffic zu unterbinden
  • Ratenbegrenzung bei Angriffen
  • Ermöglicht HTTP(S)-Proxying zum Schutz deiner Seite

Demo

asciicast

Getestet auf Ubuntu 16.04 und 14.04 LTS

Mitwirkende

Du kannst gerne Issues eröffnen oder mir eine E-Mail senden

Binärdateien

Falls du die Software nicht selbst kompilieren und/oder das install.sh-Skript nicht ausführen kannst, findest du die Binärdateien unter: https://github.com/fnzv/net-Shield/tree/master/binaries

Lizenz

Code unter MIT-Lizenz veröffentlicht.

Tool herunterladen





