
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-6387-Vulnerability-Checker — Dieses Python-Skript prüft auf die Schwachstelle CVE-2024-6387 in OpenSSH-Servern. Es unterstützt mehrere IP-Adressen, URLs, CIDR-Bereiche und Ports. Das Skript kann Adressen auch aus einer Datei lesen. | Kitploit
Tools/GitHubGitHub/filipi86/cve-2024-6387-vulnerability-checker
SchwachstellenscannerExploitationNetzwerksicherheit
GitHubfilipi86/cve-2024-6387-vulnerability-checker

CVE-2024-6387-Vulnerability-Checker

Dieses Python-Skript prüft auf die Schwachstelle CVE-2024-6387 in OpenSSH-Servern. Es unterstützt mehrere IP-Adressen, URLs, CIDR-Bereiche und Ports. Das Skript kann Adressen auch aus einer Datei lesen.

Repository anzeigen
1021827vor 2 JahrenVon Kitploit geprüft
Teilen

CVE-2024-6387 Schwachstellenprüfer

Übersicht

Dieses Python-Skript dient zur Überprüfung von SSH-Servern auf die Schwachstelle CVE-2024-6387, insbesondere die kürzlich entdeckte regreSSHion, die mit bestimmten Versionen von OpenSSH in Verbindung steht. Das Tool unterstützt mehrere IP-Adressen, URLs, CIDR-Bereiche und Ports und kann Adressen auch aus einer Datei lesen. Die Ergebnisse werden zur besseren Lesbarkeit kategorisiert und farblich hervorgehoben.
regreSSHion

Funktionen

  • Anpassbar: Mehrere IP-Adressen, URLs, CIDR-Bereiche und Ports angeben.
  • Datei-Eingabe-Unterstützung: Adressen und Bereiche aus einer Datei lesen.
  • Farbcodierte Ausgabe: Leichte Unterscheidung zwischen anfälligen, sicheren, unbekannten und fehlerhaften Ergebnissen.
  • Netzwerkbereichs-Verarbeitung: Automatische Erweiterung von CIDR-Bereichen in einzelne IP-Adressen.

Ausgabe

  • SICHER: Nicht anfällige Server.
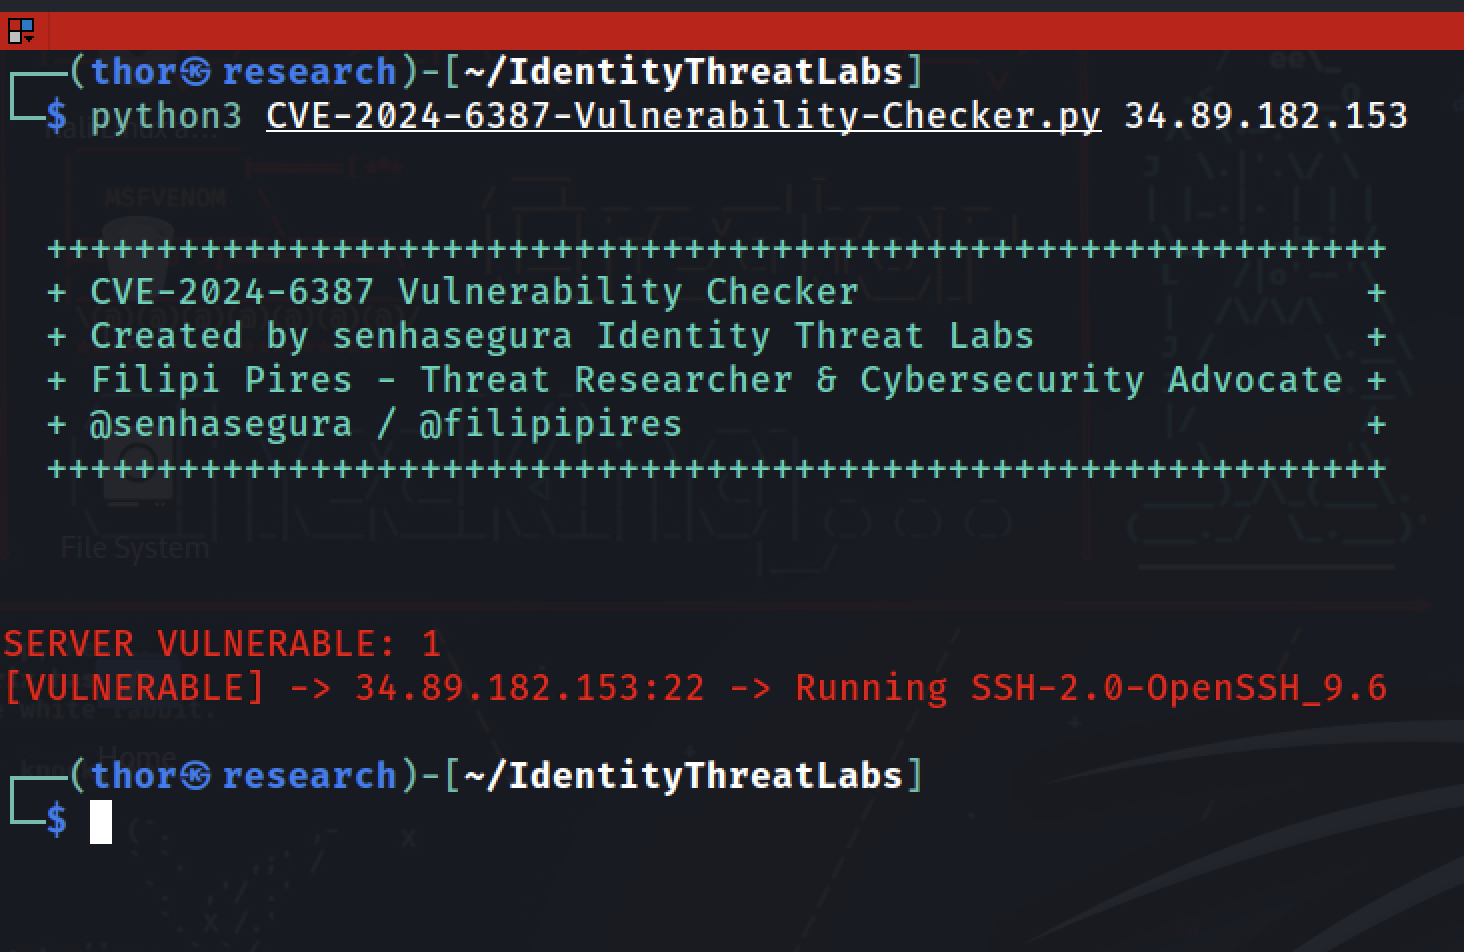
  • ANGREIFBAR: Server mit einer anfälligen Version von OpenSSH.
  • UNBEKANNT: Server mit unbekannter SSH-Version.
  • FEHLER: Server, auf die nicht zugegriffen werden konnte oder die nicht aufgelöst werden konnten.

Verwendung

Befehlszeile

Um das Skript mit mehreren IPs, URLs oder CIDR-Bereichen direkt von der Befehlszeile aus auszuführen:

python3 CVE-2024-6387-Vulnerability-Checker.py <adressen> -p <ports> -t <timeout>
  • adressen: IP-Adressen, URLs oder CIDR-Bereiche zur Überprüfung (durch Leerzeichen getrennt).

  • -p, --ports: Kommagetrennte Liste der Portnummern für SSH (Standard: 22).

  • -t, --timeout: Verbindungs-Timeout in Sekunden (Standard: 5.0).
image

Aus einer Datei

Um das Skript mit Adressen aus einer Datei auszuführen:

python3 CVE-2024-6387-Vulnerability-Checker.py -f <dateiname> -p <ports> -t <timeout>
  • dateiname: Datei, die eine Liste von IP-Adressen oder CIDR-Bereichen enthält.
image

Beispielverwendung

Um mehrere IPs, URLs oder CIDR-Bereiche direkt von der Befehlszeile aus zu überprüfen:

python3 CVE-2024-6387-Vulnerability-Checker.py 192.168.1.1 192.168.1.2 192.168.1.0/24 example.com -p 22,2222 -t 5.0
  • Zur Überprüfung von Adressen aus einer Datei:
python3 CVE-2024-6387-Vulnerability-Checker.py -f addresses.txt -p 22,2222 -t 5.0

Beispieldatei addresses.txt:

192.168.1.1
example.com
192.168.1.0/24

Mitwirken

Beiträge sind willkommen! Bitte befolge diese Schritte, um einen Beitrag zu leisten:

1. Repository forken: Klicke auf die Schaltfläche "Fork" oben rechts auf dieser Seite.

2. Fork klonen: Klone dein geforktes Repository auf deinen lokalen Rechner:

git clone https://github.com/DEIN_BENUTZERNAME/CVE-2024-6387-Vulnerability-Checker.git
cd CVE-2024-6387-Vulnerability-Checker

3. Branch erstellen: Erstelle einen neuen Branch für deine Funktion oder Fehlerbehebung.

git checkout -b mein-feature-branch

4. Änderungen vornehmen: Nimm deine Änderungen am Code vor.

5. Änderungen committen: Committe deine Änderungen mit einer aussagekräftigen Commit-Nachricht.

git add .
git commit -m "Beschreibung der Änderungen"

6. Branch pushen: Pushe deinen Branch in dein geforktes Repository.

git push origin mein-feature-branch

7. Pull-Request erstellen: Gehe zum ursprünglichen Repository auf GitHub und klicke auf "New Pull Request". Wähle deinen Branch aus dem Vergleichs-Dropdown aus und reiche deinen Pull-Request ein.


Veröffentlichung

[09. Juli 2024]

  • Erste Version - Veröffentlichung

Referenzen

Qualys-Blog – regreSSHion: Schwachstelle für Remote-Codeausführung ohne Authentifizierung im OpenSSH-Server

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    370
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






