

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Detection-and-Mitigation-script-for-CVE-2021-42717 — Erkennungs- und Abhilfeskript für CVE-2021-42717 -> ModSecurity-DoS-Schwachstelle im JSON-Parsing | Kitploit
Tools/GitHubGitHub/ekamsinghwalia/detection-and-mitigation-script-for-cve-2021-42717
SchwachstellenscannerIDS/IPS-UmgehungKonfigurationsprüfungWebsicherheitFehlkonfiguration
GitHubekamsinghwalia/detection-and-mitigation-script-for-cve-2021-42717

Detection-and-Mitigation-script-for-CVE-2021-42717

Erkennungs- und Abhilfeskript für CVE-2021-42717 -> ModSecurity-DoS-Schwachstelle im JSON-Parsing

Repository anzeigen
127vor 3 JahrenNoch nicht geprüft
Teilen

Detection-and-Mitigation-script-for-CVE-2021-42717

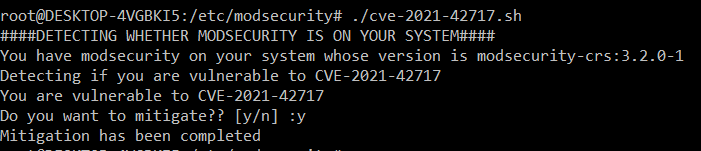
Erkennungs- und Minderungsskript für CVE-2021-42717 -> ModSecurity-DoS-Schwachstelle in der JSON-Analyse

ModSecurity 3.x bis 3.0.5 behandelt übermäßig verschachtelte JSON-Objekte fehlerhaft. Präparierte JSON-Objekte mit einer Verschachtelungstiefe von Zehntausenden können dazu führen, dass der Webserver legitime Anfragen nicht mehr bedienen kann. Selbst eine mittelgroße (z. B. 300KB) HTTP-Anfrage kann einen der begrenzten NGINX-Worker-Prozesse für Minuten belegen und fast die gesamte verfügbare CPU des Rechners verbrauchen. Modsecurity 2 ist in ähnlicher Weise betroffen: Zu den betroffenen Versionen gehören 2.8.0 bis 2.9.4.

Mögliche Abschwächung: Erstellen Sie eine verkettete Regel in Phase 1 (phase:1), die Anfragen ablehnt, die den JSON-Parser verwenden würden, wenn die Content-Length eine bestimmte Größe überschreitet (10.000 bis 20.000 Bytes sind in den meisten Installationen wahrscheinlich sicher). Einige v2-Benutzer können alternativ das Konfigurationselement SecRequestBodyNoFilesLimit verwenden, wenn andere Nicht-Datei-Anfragekörper ebenfalls voraussichtlich unter ähnlichen Schwellenwerten bleiben. Besonderer Hinweis für Benutzer von ModSecurity <v2.9.3: Obwohl das Problem auch in früheren Versionen wie v2.9.2 besteht, scheint es eine größere Anfragekörpergröße zu erfordern, um problematische Verzögerungen auszulösen, was bedeutet, dass Grenzwerte für die Anfragekörpergröße wahrscheinlich höher angesetzt werden können (vielleicht 40.000 bis 50.000 Bytes) und dennoch einen angemessenen Schutz in den meisten Installationen bieten. https://www.trustwave.com/en-us/resources/blogs/spiderlabs-blog/modsecurity-dos-vulnerability-in-json-parsing-cve-2021-42717/

image

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    310
  • 5

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    306
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    301

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





