
 egebalci/amber
Reflektiver PE-Packer.


Amber ist ein positionsunabhängiger (reflektiver) PE-Lader, der die Ausführung nativer PE-Dateien (EXE, DLL, SYS …) im Arbeitsspeicher ermöglicht. Er erlaubt eine heimliche Bereitstellung von Payloads im Arbeitsspeicher, die verwendet werden kann, um Antiviren-, Firewall-, IDS-, IPS-Produkte sowie Anwendungs-Whitelisting-Maßnahmen zu umgehen. Die von Amber generierten reflektiven Payloads können entweder von einem entfernten Server nachgeladen oder direkt im Arbeitsspeicher ausgeführt werden, ähnlich wie ein generischer Shellcode. Standardmäßig wird jeder generierte Payload mit dem neuen SGN-Encoder codiert. Amber verwendet CRC32_API und IAT_API zur unauffälligen Auflösung der Windows-API-Funktionsadressen. Nachdem die PE-Datei geladen und im Arbeitsspeicher ausgeführt wurde, wird der reflektive Payload gelöscht, um Speicherscannern zu entgehen.
Vorkompilierte Binärdateien finden Sie in den Releases.
Erstellung aus dem Quellcode
Die einzige Abhängigkeit für die Erstellung aus dem Quellcode ist die Keystone-Engine. Befolgen Sie diese Anweisungen zur Installation der Bibliothek. Sobald libkeystone auf dem System installiert ist, einfach go get it ツ
go install github.com/EgeBalci/amber@latest
Docker-Installation
docker pull egee/amber
docker run -it egee/amber
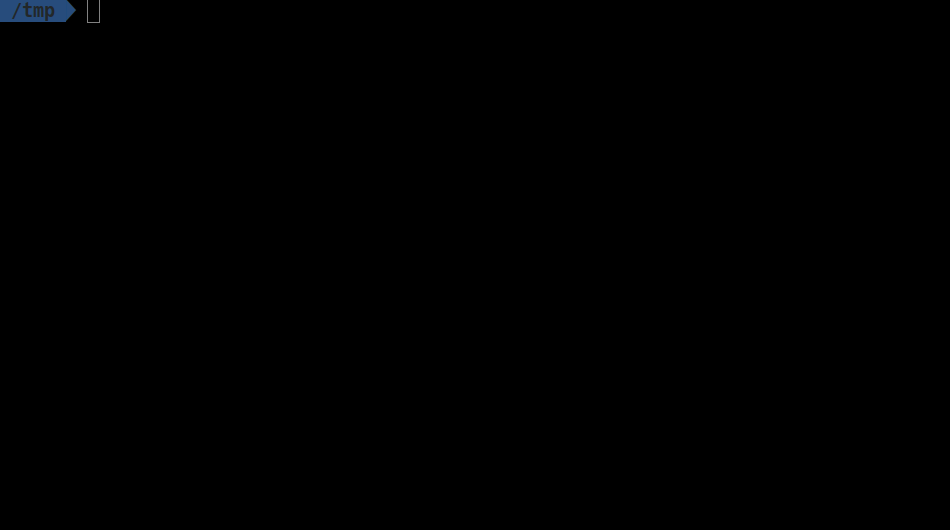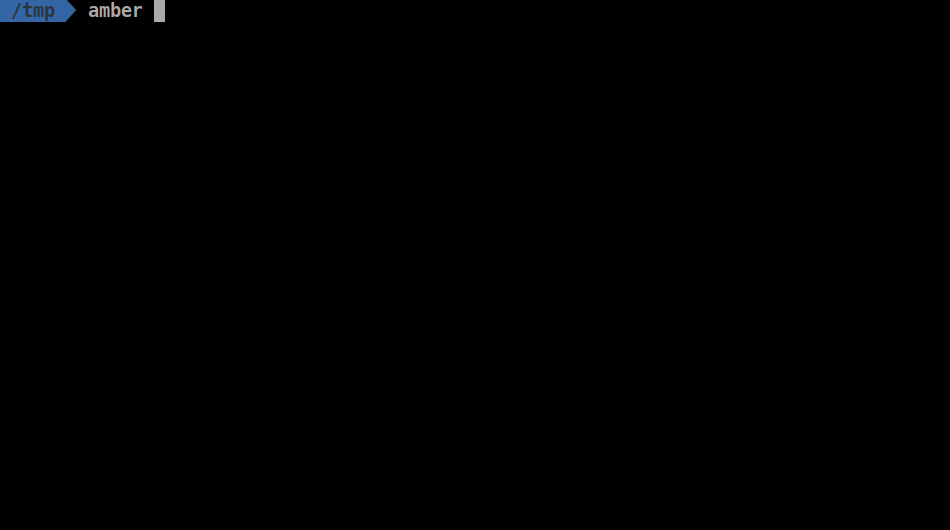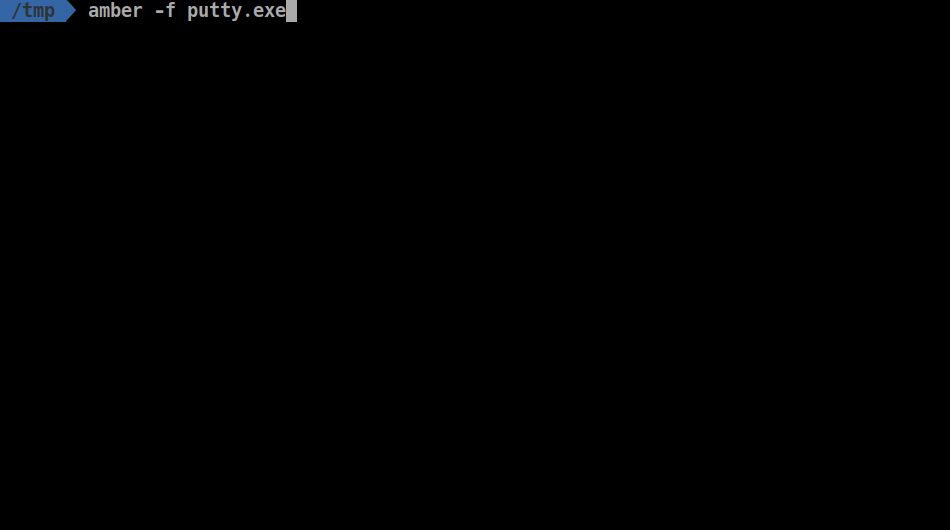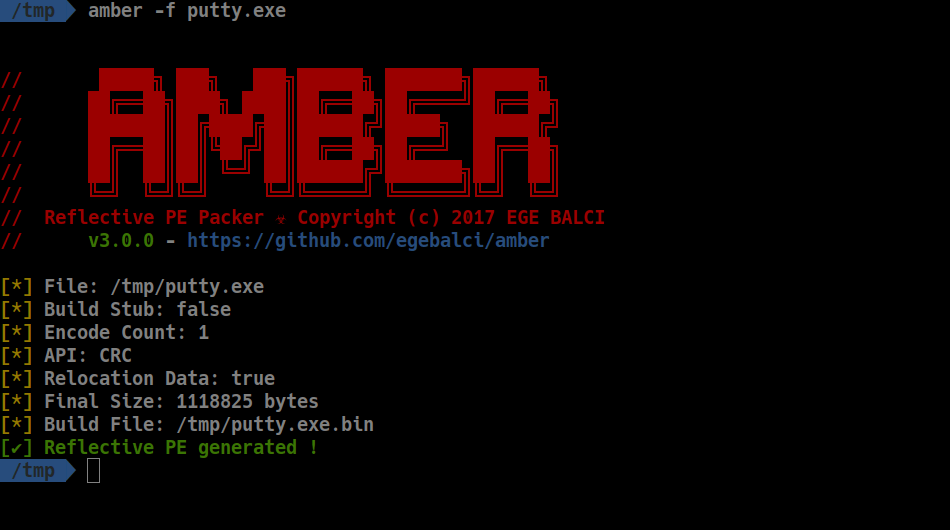
Die folgende Tabelle listet die von Amber unterstützten Schalter auf.
| Schalter | Typ | Beschreibung |
|---|---|---|
| -f,--file | string | Eingabe-PE-Datei. |
| -o,--out | string | Name der Ausgabebinär-Payload-Datei. |
| -e | int | Anzahl der Codierungen des generierten reflektiven Payloads |
| --iat | bool | Verwenden Sie den IAT-API-Resolverblock anstelle des CRC-API-Resolverblocks |
| -l | int | Maximale Anzahl von Bytes für die Verschleierung (Standard: 5) |
| --sys | bool | Führen Sie rohe Syscalls aus. (nur x64) |
| --scrape | bool | Entfernen Sie das Magic-Byte und den DOS-Stub aus der PE-Datei. |
Beispielverwendung
amber -f test.exe
amber -e 10 --iat -f test.exe
Docker-Verwendung
docker run -it -v /tmp/:/tmp/ amber -f /tmp/file.exe

