
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-6387_Check — Leichter Python-Scanner, der Server identifiziert, die anfällig für OpenSSH regreSSHion (CVE-2024-6387) sind, durch schnelles Banner-Abruf über IPs, Domänen und CIDR-Bereiche mit Multithreading. | Kitploit
Tools/GitHubGitHub/edsonjt81/cve-2024-6387_check
AufklärungSchwachstellenscannerSchwachstellenanalyseInformationsbeschaffungNetzwerksicherheitPenetrationstests
GitHubedsonjt81/cve-2024-6387_check

CVE-2024-6387_Check

Teilen

Leichter Python-Scanner, der Server identifiziert, die anfällig für OpenSSH regreSSHion (CVE-2024-6387) sind, durch schnelles Banner-Abruf über IPs, Domänen und CIDR-Bereiche mit Multithreading.

Repository anzeigen
48vor 2 JahrenNoch nicht geprüft

CVE-2024-6387_Check

Bild

📜 Beschreibung

CVE-2024-6387_Check ist ein leichtgewichtiges, effizientes Werkzeug, das dazu entwickelt wurde, Server zu identifizieren, die anfällige Versionen von OpenSSH ausführen – speziell die kürzlich entdeckte regreSSHion-Sicherheitslücke (CVE-2024-6387). Dieses Skript ermöglicht das schnelle Scannen mehrerer IP-Adressen, Domainnamen und CIDR-Netzwerkbereiche, um potenzielle Schwachstellen zu erkennen und die Sicherheit Ihrer Infrastruktur zu gewährleisten.

🌟 Funktionen

  • Schnelles Scannen: Mehrere IP-Adressen, Domainnamen und CIDR-Bereiche schnell auf die CVE-2024-6387-Schwachstelle scannen.
  • Banner-Abruf: Effizientes Abrufen von SSH-Bannern ohne Authentifizierung.
  • Multithreading: Verwendet Threading für gleichzeitige Überprüfungen, wodurch die Scanzeiten erheblich verkürzt werden.
  • Detaillierte Ausgabe: Liefert eine klare, mit Emojis codierte Ausgabe, die die Scanergebnisse zusammenfasst.
  • Port-Überprüfung: Identifiziert geschlossene Ports und liefert eine Zusammenfassung nicht antwortender Hosts.

🚀 Verwendung

python CVE-2024-6387_Check.py <ziele> [--port PORT] [--timeout TIMEOUT] [--list DATEI]

Beispiele

Einzelne IP

python CVE-2024-6387_Check.py 192.168.1.1

IPs aus einer Datei

python CVE-2024-6387_Check.py -l ip_list.txt

Mehrere IPs und Domains

python CVE-2024-6387_Check.py 192.168.1.1 example.com 192.168.1.2

CIDR-Bereich

python CVE-2024-6387_Check.py 192.168.1.0/24

Mit benutzerdefiniertem Port

python CVE-2024-6387_Check.py 192.168.1.1 example.com --port 2222

Ausgabe

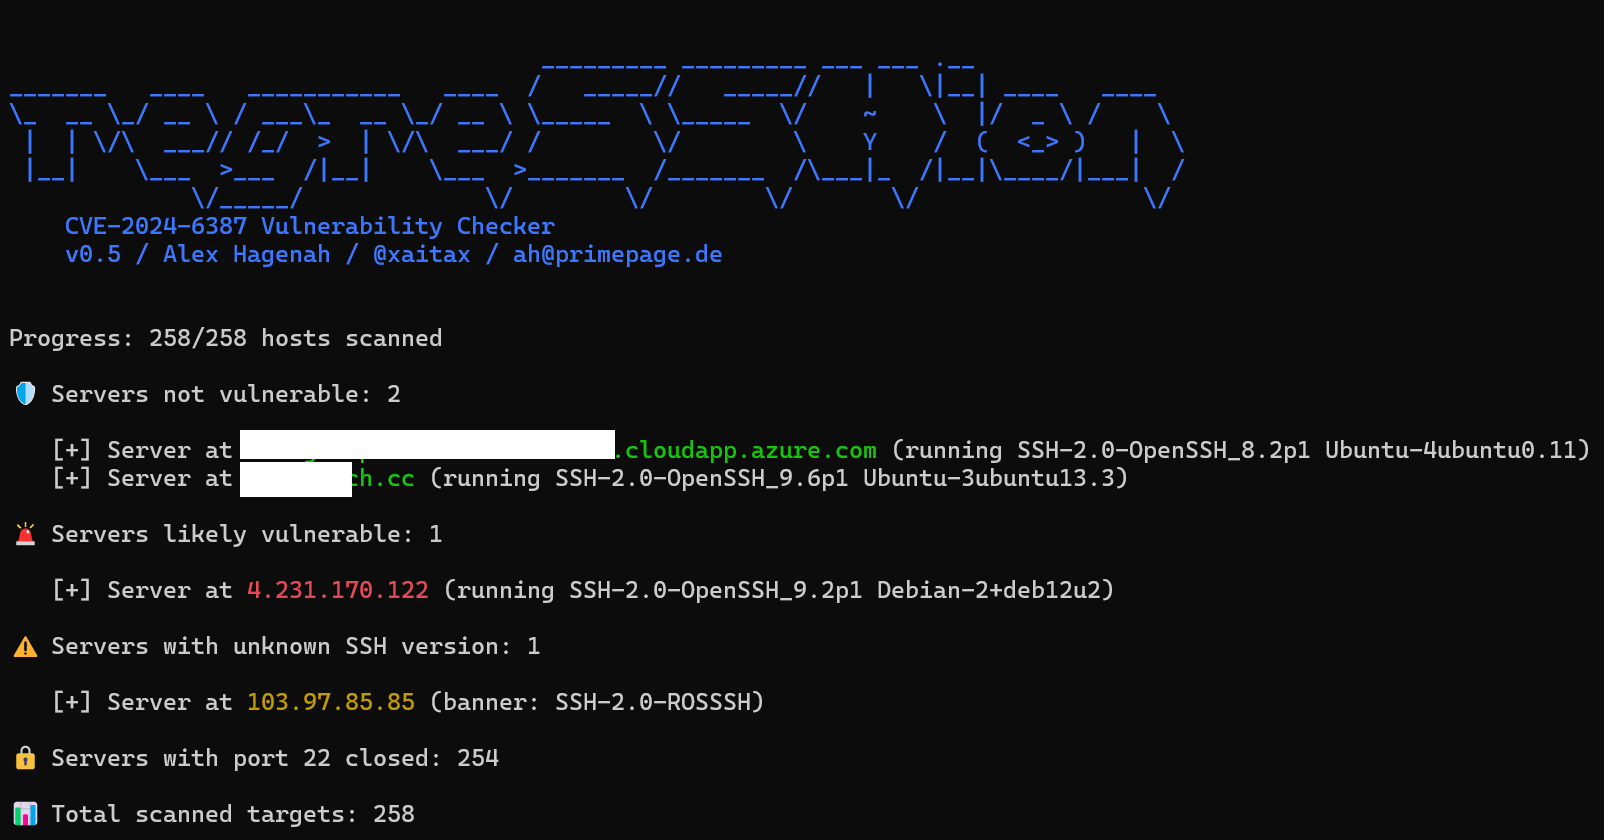
Das Skript liefert eine Zusammenfassung der gescannten Ziele:

  • 🚨 Anfällig: Server, die eine anfällige Version von OpenSSH ausführen.
  • 🛡️ Nicht anfällig: Server, die eine nicht anfällige Version von OpenSSH ausführen.
  • ⚠️ Unbekannt: Server, die eine unbekannte Version von SSH ausführen.
  • 🔒 Geschlossene Ports: Anzahl der Server mit geschlossenem Port 22 (oder dem angegebenen Port).
  • 📊 Gesamt gescannt: Gesamtzahl der gescannten Ziele.
🛡️ Servers not vulnerable: 2

   [+] Server at somedomain.cloudapp.azure.com (running SSH-2.0-OpenSSH_8.2p1 Ubuntu-4ubuntu0.11)
   [+] Server at regresshion_test.cc (running SSH-2.0-OpenSSH_9.6p1 Ubuntu-3ubuntu13.3)

🚨 Servers likely vulnerable: 1

   [+] Server at 4.231.170.122 (running SSH-2.0-OpenSSH_9.2p1 Debian-2+deb12u2)

⚠️ Servers with unknown SSH version: 1

   [+] Server at 103.97.85.85 (banner: SSH-2.0-ROSSSH)

🔒 Servers with port 22 closed: 254

📊 Total scanned targets: 257


📚 Referenzen

Qualys-Blog zur regreSSHion-Sicherheitslücke

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    282

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




