Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
parsedmarc — Ein Python-Paket und eine CLI zum Parsen von aggregierten und forensischen DMARC-Berichten | Kitploit
Tools/GitHubGitHub/domainaware/parsedmarc
DefensivwerkzeugeAuthentifizierungE-Mail-SicherheitDNS-AnalyseLog-AnalyseTop in E-Mail-Sicherheit Nr.3
GitHubdomainaware/parsedmarc

parsedmarc

Ein Python-Paket und eine CLI zum Parsen von aggregierten und forensischen DMARC-Berichten

Repository anzeigen
1.3k277120vor 3 TagenVon Kitploit geprüft
Teilen
Webseite

parsedmarc

Build
Status Code
Coverage PyPI
Package PyPI - Downloads

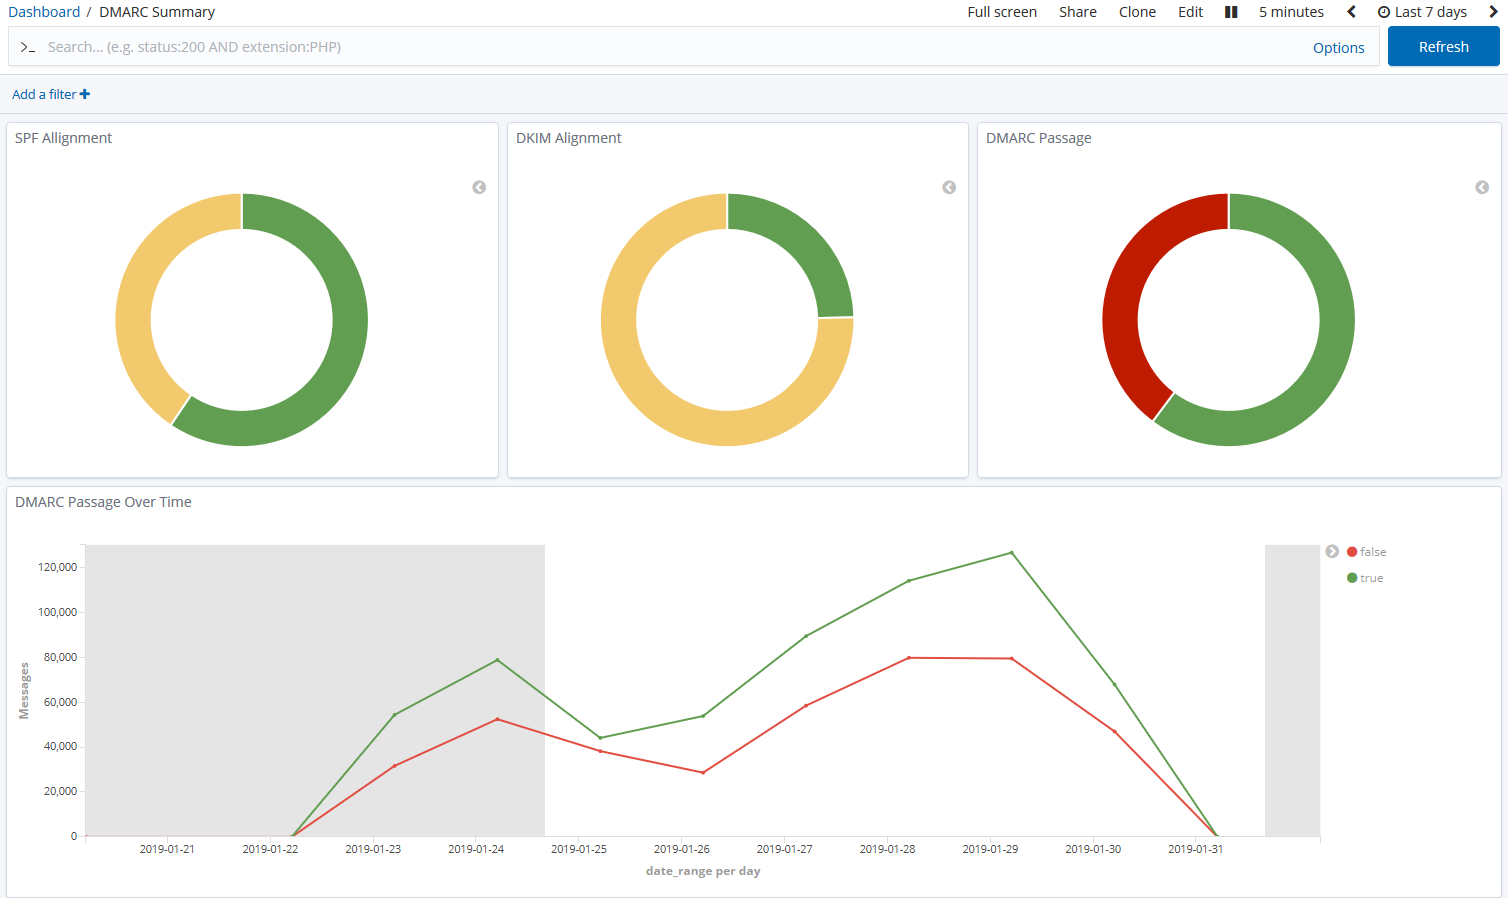
Ein Screenshot der DMARC-Zusammenfassungsdiagramme in Kibana

parsedmarc ist ein Python-Modul und CLI-Dienstprogramm zum Parsen von DMARC-Berichten. In Kombination mit Elasticsearch und Kibana (oder Splunk) bzw. mit OpenSearch und Grafana fungiert es als selbst gehostete Open-Source-Alternative zu kommerziellen DMARC-Berichtsverarbeitungsdiensten wie Agari Brand Protection, Dmarcian, OnDMARC, ProofPoint Email Fraud Defense und Valimail.

[!NOTE] Domain-based Message Authentication, Reporting, and Conformance (DMARC) ist ein E-Mail-Authentifizierungsprotokoll.

Sponsoren

Dieses Projekt wird von einem einzelnen Entwickler gepflegt. Bitte erwägen Sie, meine Arbeit zu sponsern, wenn Sie oder Ihre Organisation davon profitieren.

Funktionen

  • Parst aggregierte/rua-DMARC-Berichte: das Legacy-Draft- und das 1.0-Schema (RFC 7489) sowie das neue RFC-9990-Schema für den finalen DMARC-Standard (RFC 9989)
  • Parst Fehler-/ruf-DMARC-Berichte (RFC 6591 und RFC 9991; früher als forensische Berichte bezeichnet)
  • Parst Berichte aus SMTP TLS Reporting (TLS-RPT, RFC 8460)
  • Kann Berichte aus einem Posteingang über IMAP, Microsoft Graph oder die Gmail API parsen
  • Verarbeitet transparent gzip- oder zip-komprimierte Berichte
  • Konsistente Datenstrukturen
  • Einfache JSON- und/oder CSV-Ausgabe
  • Optionaler E-Mail-Versand der Ergebnisse
  • Optionales Senden der Ergebnisse an Elasticsearch, OpenSearch, Splunk oder PostgreSQL zur Verwendung mit vorgefertigten Dashboards
  • Optionales Senden der Ergebnisse an Apache Kafka, Amazon S3, Azure Log Analytics (Microsoft Sentinel), einen Graylog-(GELF)-Endpunkt, einen Syslog-Server, Grafana Loki oder einen HTTP-Webhook

Python-Kompatibilität

Dieses Projekt unterstützt die folgenden Python-Versionen, die entweder aktiv gepflegt werden oder die Standardversionen für RHEL oder Debian sind.

VersionUnterstütztGrund
< 3.6❌End of Life (EOL)
3.6❌Wird in RHEL 8 verwendet, aber von den Projektabhängigkeiten nicht unterstützt
3.7❌End of Life (EOL)
3.8❌End of Life (EOL)
3.9❌Wird in Debian 11 und RHEL 9 verwendet, aber von den Projektabhängigkeiten nicht unterstützt
3.10❌End of Life (EOL)
3.11✅Aktiv gepflegt; unterstützt bis Juni 2028 (Debian 12)
3.12✅Aktiv gepflegt; unterstützt bis Mai 2035 (RHEL 10)
3.13✅Aktiv gepflegt; unterstützt bis Juni 2030 (Debian 13)
3.14✅Unterstützt (erfordert imapclient>=3.1.0)
3.15✅Unterstützt
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    282

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →