 defineid/skeletonkey
CVE-2026-6765, Nur zu Testzwecken exponierte FormAutofill-Handler in Firefox

Melder von Mozilla in MFSA 2026-30 gewürdigt: Abdulaziz Alasaiqah. Dieses Verzeichnis enthält einen echten Reproduktions-Harness für die Schwachstelle. Er ist dafür gedacht, gegen einen lokal heruntergeladenen verwundbaren Firefox-Build ausgeführt zu werden. Er berührt niemals ein Live- oder Drittsystem.
Passendes PoC-Repository: https://github.com/defineid/SkeletonKey
Writeup: writeup-ff-autofill.html in diesem Portfolio.
| Feld | Wert | Quelle |
|---|---|---|
| CVE | CVE-2026-6765 | MITRE cvelistV5 (Status PUBLISHED, CNA Mozilla) |
| Titel | Information disclosure in the Form Autofill component | NVD · MFSA 2026-30 |
| Schweregrad | Moderate · CVSS 5.3 · AV:N/AC:L/PR:N/UI:N/S:U/C:L/I:N/A:N | NVD |
| CWE | 359 · Exposure of Private Information | NVD |
| Behoben in | Firefox 150 · Firefox ESR 140.10 · Thunderbird 150 / 140.10 | MFSA 2026-30 |
| Bug | bugzilla.mozilla.org/show_bug.cgi?id=2022419 (sicherheitsbeschränkt) | NVD-Referenz |
| Melder | Abdulaziz Alasaiqah | MFSA 2026-30 |
Das FormAutofill-JSWindowActor-Paar (FormAutofillChild im Content und
FormAutofillParent im Parent-Prozess) tauscht Nachrichten aus. Im aktuellen
mozilla-central schützt FormAutofillParent.receiveMessage alles außerhalb der
Allow-Liste hinter der Automatisierungsprüfung ab:
// toolkit/components/formautofill/FormAutofillParent.sys.mjs  (fixed tree)
if (!FORM_AUTOFILL_MESSAGES.has(name) && !Cu.isInAutomation) {
  return undefined;
}
Der Quellkommentar besagt, dass die Save- und Remove-Handler nur von Tests aufgerufen werden:
FormAutofill:SaveAddressFormAutofill:SaveCreditCardFormAutofill:RemoveAddressesFormAutofill:RemoveCreditCardsIn den betroffenen Builds waren diese nur für Tests vorgesehenen Handler ohne
das Cu.isInAutomation-Gate erreichbar, sodass ein Content-Kontext FormAutofill-Pfade
erreichen konnte, die niemals für Webinhalte vorgesehen waren. Mozilla stufte die
resultierende Exposition als Offenlegung von Informationen gespeicherter Autofill-Daten ein.
Hinweis zur Reichweite: getActor liegt auf windowGlobalChild, einer nur in Chrome verfügbaren Eigenschaft.
Gewöhnliches Seitenskript sieht sie nie, daher ist das Bedrohungsmodell ein Content-Prozess, den ein
Angreifer bereits beeinflusst (eine Renderer-Kompromittierung oder ein Code-Pfad auf der Content-Seite),
der die Actor-Nachricht sendet, nicht eine einfache Webseite. Die Harness versucht den
Content-Pfad und meldet ehrlich, ob das Parent geantwortet hat oder die Grenze gehalten hat.
Das genaue Offenlegungs-Primitiv befindet sich in Bug 2022419, der sicherheitsbeschränkt ist. Diese Harness demonstriert die Erreichbarkeit eines nur für Tests vorgesehenen Handlers, den ein gepatchter Build blockiert. Übergeben Sie den genauen Aufruf, den Ihr eigener Bericht verwendet hat, mit
--message.
Ein Content-Prozess, den ein Angreifer bereits beeinflusst (eine Renderer-Kompromittierung oder ein Code-Pfad auf der Content-Seite), sendet eine FormAutofill-Actor-Nachricht, die nur jemals von der Test-Harness stammen sollte. In einem verwundbaren Build antwortet das Parent. In einem gepatchten Build verwirft das Automatisierungs-Gate sie.
https://ftp.mozilla.org/pub/firefox/releases/140.9.0esr/ herunter.pip install marionette-driver
Starten Sie den verwundbaren Build mit einem frischen Profil und aktiviertem Marionette:
/path/to/firefox --marionette --no-remote --profile ./poc-profile about:blank
Dann fügen Sie in about:preferences#privacy eine synthetische gespeicherte Adresse und eine synthetische Karte hinzu, zum Beispiel Name POC TESTER, Kartennummer 4111 1111 1111 1111. Dies sind ausschließlich Testdaten.
python3 poc.py                 # default handler and 127.0.0.1:2828
python3 poc.py --help          # options
python3 poc.py --message FormAutofill:SaveAddress
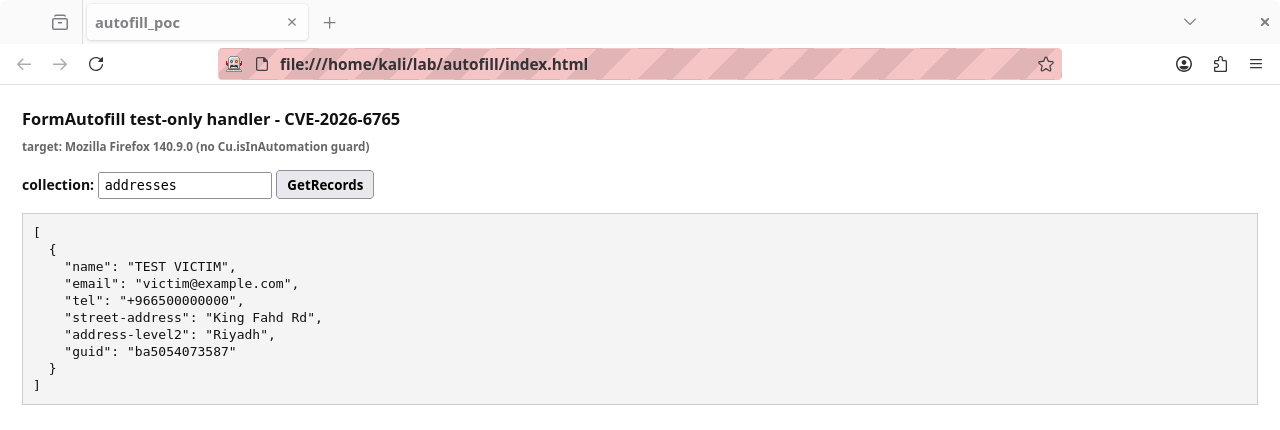
getActor ist nur in Chrome verfügbar, daher meldet die einfache Harness aus der Content-Sandbox den Actor als nicht erreichbar (siehe poc-run.png). Um die Nachricht aus einem Kontext zu senden, der den Actor tatsächlich enthält, aktivieren Sie auf einem verwundbaren Build die Browser-Toolbox (devtools.chrome.enabled und devtools.debugger.remote-enabled), öffnen Sie sie mit Strg+Alt+Umschalt+I und rufen Sie aus der Konsole des Content-Prozesses den Actor über windowGlobalChild ab und rufen Sie sendQuery mit derselben synthetischen Nutzlast auf. Dies bildet das Bedrohungsmodell eines kompromittierten Content-Prozesses ohne echte Daten nach.
undefined zurück, weil Cu.isInAutomation false ist. Das Skript meldet, dass die Sperre durchgesetzt wird.Diese Harness wurde anhand der öffentlichen Aufzeichnungen und des aktuellen mozilla-central-Quellcodes erstellt. Sie wurde hier gegen den lokalen Firefox-140.11.0esr-Build ausgeführt, der für CVE-2026-6765 bereits gepatcht ist. Der aufgezeichnete Lauf befindet sich in poc-run.png: Aus dem Content-Kontext ist der FormAutofill-Actor nicht erreichbar (windowGlobalChild.getActor wird dem Content nicht offengelegt), daher hält die Parent-Grenze stand. Das ist das korrekte, ehrliche Ergebnis auf einem behobenen Build.
Um zu beobachten, wie die Grenze überschritten wird, benötigen Sie einen verwundbaren Build (Firefox vor 150 oder ESR vor 140.10, zum Beispiel 140.9.0esr) sowie ein Wegwerfprofil, das mit synthetischen Autofill-Daten befüllt ist, und Sie senden die Actor-Nachricht aus einem Content-Prozess-Kontext gemäß dem obigen Fallback über die Browser-Toolbox. Passen Sie --message an das genaue Primitiv aus Ihrem ursprünglichen Bericht an.
Dies richtet sich gegen einen lokal heruntergeladenen Build mit synthetischen Daten für eine Ausarbeitung über die vom Autor selbst gemeldete und bereits gepatchte CVE. Es greift keinen Live- oder Drittanbieterdienst an.






