
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
django-DefectDojo — Open-Source Einheitliches Schwachstellenmanagement, DevSecOps & ASPM | Kitploit
Tools/GitHubGitHub/defectdojo/django-defectdojo
SchwachstellenscannerPenetrationstestsDevSecOpsTop in DevSecOps Nr.17
GitHubdefectdojo/django-defectdojo

django-DefectDojo

Open-Source Einheitliches Schwachstellenmanagement, DevSecOps & ASPM
Repository anzeigen
4.9k1.9k113vor 3 TagenVon Kitploit geprüft
Webseite

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

DefectDojo

Open-Source-Schwachstellenmanagement, DevSecOps und ASPM

Pro-Demo · Community-Demo · Dokumentation · Slack · Community · Website

OWASP Flagship GitHub release Unit Tests Integration Tests CII Best Practices YouTube Subscribe Twitter Follow

Open Source Security Index - Fastest Growing Open Source Security Projects

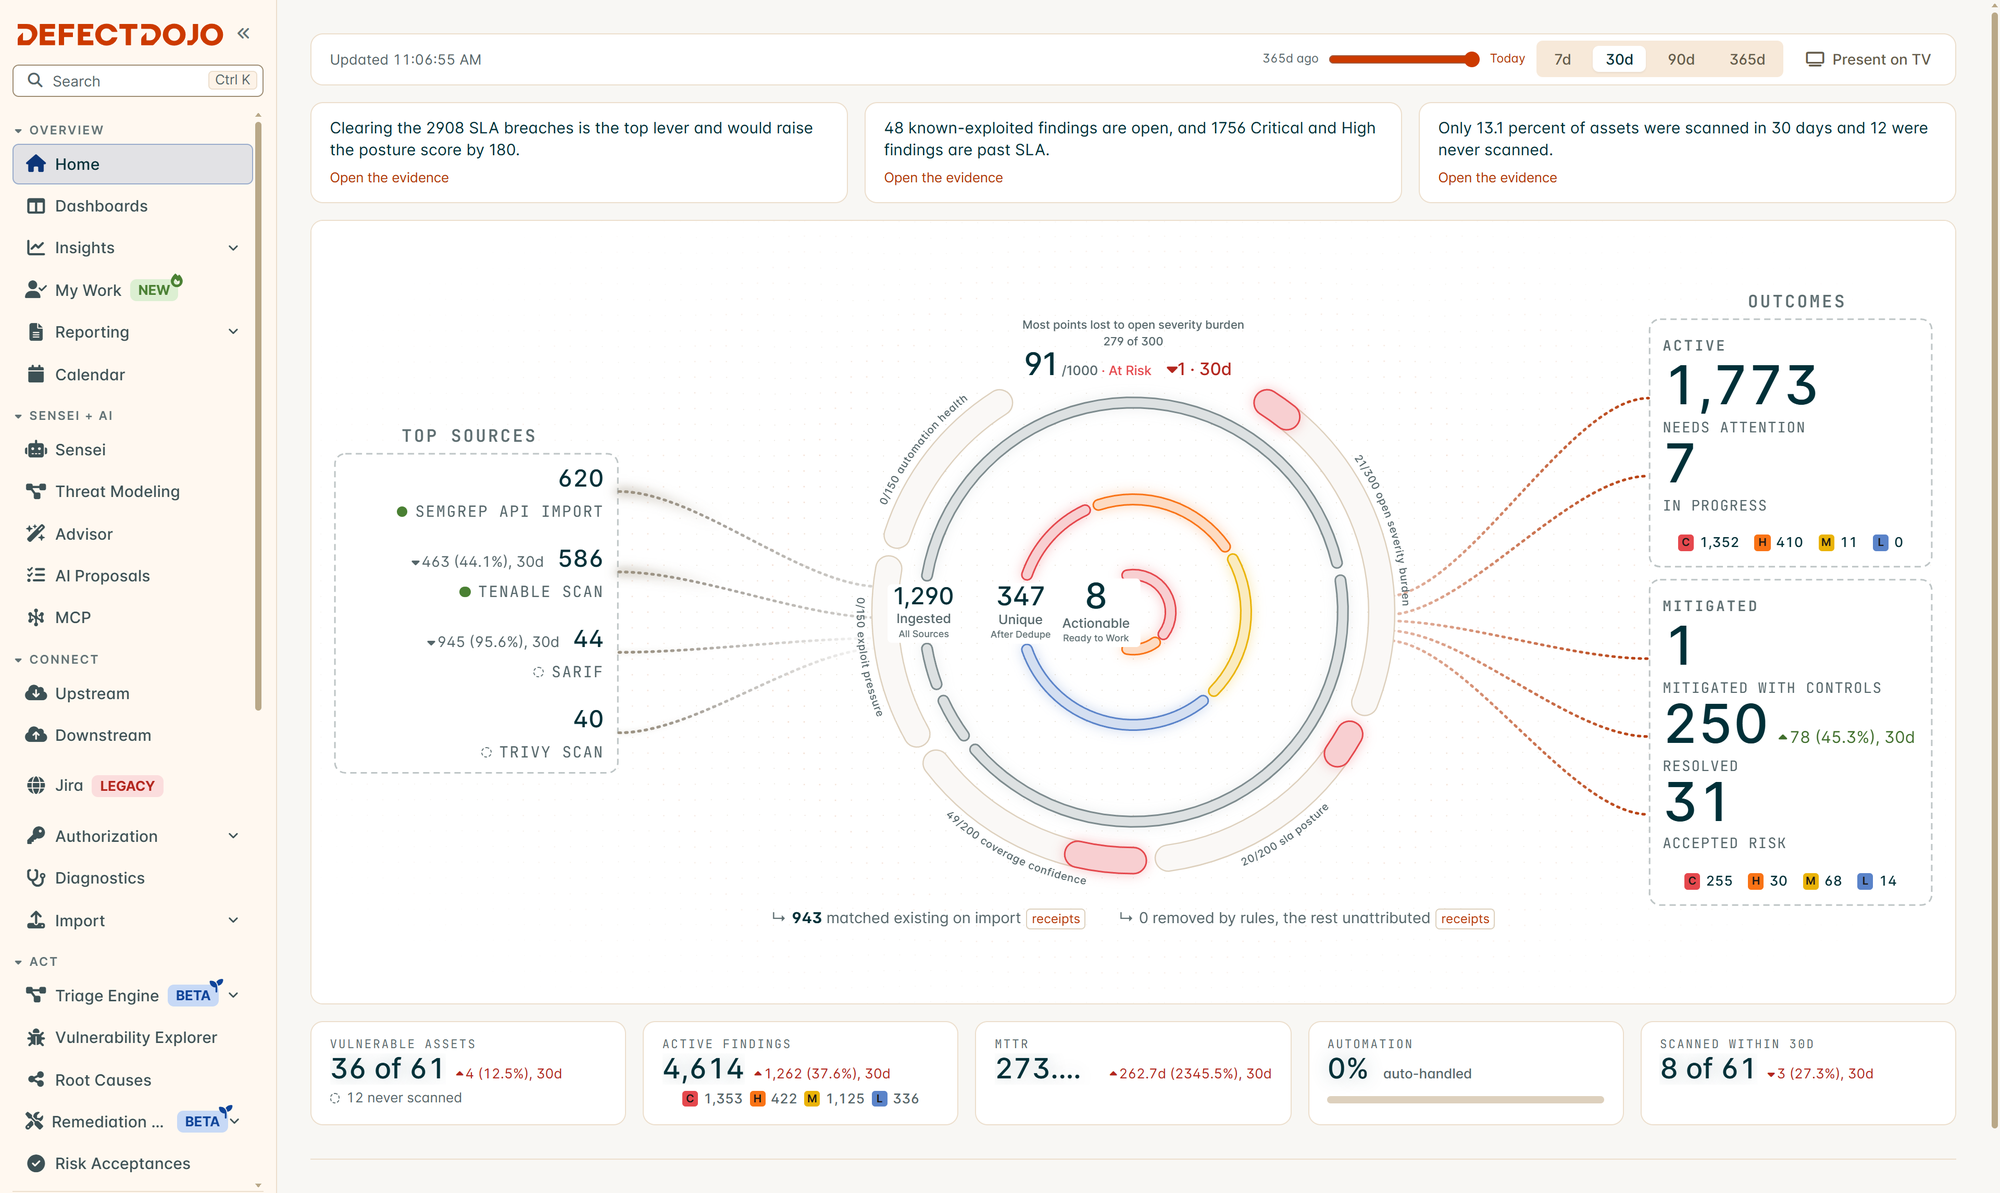
Die DefectDojo Pro-Startseite: Findings aus jeder Scan-Quelle, der Gesamtrisikowert und die Ergebnisse
Startseite von DefectDojo Pro. Probieren Sie es in der Live-Pro-Demo aus. Die Demo der Community Edition finden Sie unter demo.defectdojo.org. Anmeldedaten für beide finden Sie unter Demo.

DefectDojo ist ein Werkzeug für DevSecOps, ASPM (Application Security Posture Management) und Schwachstellenmanagement. DefectDojo orchestriert End-to-End-Sicherheitstests, Schwachstellenverfolgung, Deduplizierung, Behebung und Berichterstattung.

Demo

Pro Edition: pro.demo.defectdojo.com

OWASP Community Edition: demo.defectdojo.org

In beide Demo-Umgebungen kann man sich mit dem Benutzernamen admin und dem Passwort 1Defectdojo@demo#appsec anmelden. Bitte beachten Sie, dass die Demos öffentlich zugänglich sind und täglich zurückgesetzt werden. Legen Sie keine sensiblen Daten in der Demo ab. Eine einfache Möglichkeit, DefectDojo zu testen, besteht darin, einige Beispiel-Scanberichte hochzuladen.

Schnellstart für Docker Compose

git clone https://github.com/DefectDojo/django-DefectDojo && cd django-DefectDojo && docker compose up

Diese Schnellstartanleitung führt Folgendes aus

  • Das Repository klonen und die Verzeichnisse wechseln
  • Die Anwendung starten
  • Admin-Anmeldedaten aus den Initialisierungsprotokollen entnehmen. Die erste Initialisierung kann bis zu 3 Minuten dauern.

Wenn DefectDojo im Detached-Modus über docker compose up -d ausgeführt wird, entnehmen Sie die Admin-Anmeldedaten mit dem folgenden Befehl aus den Initialisierungsprotokollen. Bitte beachten Sie, dass die Initialisierung bis zu 3 Minuten dauern kann.

docker compose logs initializer | grep "Admin password:"

Dokumentation

  • Offizielle Dokumentation
  • REST-APIs
  • Client-APIs und Wrapper
  • Authentifizierung: lokale Konten in Open Source. SSO (SAML, OIDC, OAuth), LDAP und MFA sind Funktionen von DefectDojo Pro.
  • Unterstützte Tools
  • Dokumentation lokal schreiben
  • Entwicklung

Unterstützte Installationsoptionen

  • Pro – SaaS oder selbst gehostet (über K8s oder docker compose). Sprechen Sie mit unserem Team oder holen Sie sich Pro ab 100 $/Monat
  • OS – docker compose

Community, Mitmachen und Updates

DefectDojo Slack LinkedIn Twitter Youtube

Entdecken Sie unser neues Community-Portal und treten Sie der DefectDojo-Community auf Slack bei!

Folgen Sie DefectDojo auf LinkedIn, YouTube und X für Plattform-Updates!

Mitwirken

Tool herunterladen