
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
DASICS-CVE-2021-3156 — Exploit für CVE-2021-3156 (sudo Heap-basierter Pufferüberlauf), der eine lokale Rechteausweitung auf Root ermöglicht, mit einer reproduzierbaren QEMU-basierten Testumgebung für RISC-V-Linux-Systeme. | Kitploit
Tools/GitHubGitHub/dasics-ict/dasics-cve-2021-3156
Privilege EscalationSchwachstellenanalyseExploitationPenetrationstestsBinary-Exploitation
GitHubdasics-ict/dasics-cve-2021-3156

DASICS-CVE-2021-3156

Exploit für CVE-2021-3156 (sudo Heap-basierter Pufferüberlauf), der eine lokale Rechteausweitung auf Root ermöglicht, mit einer reproduzierbaren QEMU-basierten Testumgebung für RISC-V-Linux-Systeme.

Teilen
Repository anzeigen
126vor 1 JahrNoch nicht geprüft

DASICS CVE-2021-3156

Versionsanforderungen

sudo:1.8.31

glibc:2.31

Linux:4.18 oder 5.10.167-gee203559bc0b-dirty

Verwendung

Um es bequem zu machen, darf beim Kompilieren von Linux nicht die initramfs-Methode verwendet werden, stattdessen wird das in diesem Repository bereitgestellte rootfs.img als Root-Verzeichnis gestartet. Es enthält die notwendigen Konfigurationsdateien, um sudo und den nss-Dienst ordnungsgemäß zu unterstützen, und ist eine extrem einfache Distribution.

Verwenden Sie den von DASICS_QEMU bereitgestellten qemu, um bbl mit rootfs.img als Root-Verzeichnis zu starten. Alternativ kann auch OpenSBI verwendet werden, um linux zu starten. Beispielbefehl:

#!/bin/sh
qemu-system-riscv64 -M virt -m 1G \
        -cpu rv64 \
        -nographic \
        -kernel bbl \
        -drive file=rootfs.img,format=raw,id=hd0 \
        -device virtio-blk-device,drive=hd0 \
        -append "console=ttyS0 rw root=/dev/vda" \
        -bios none  -s

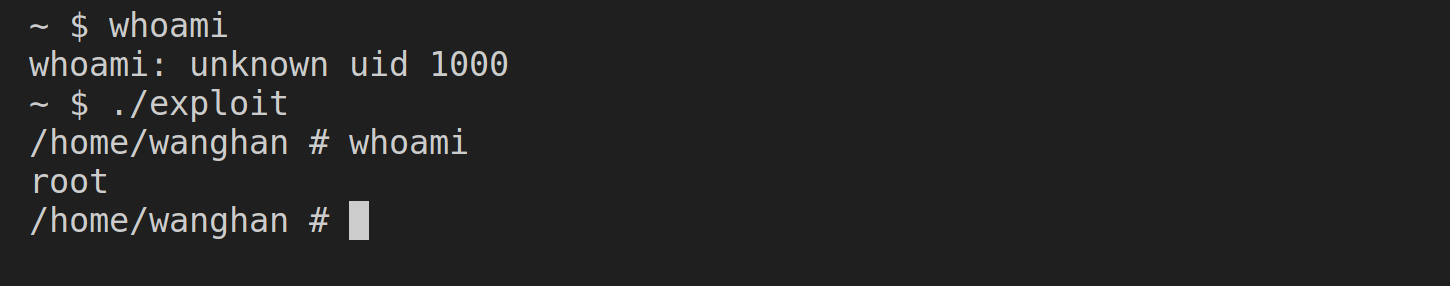
Nach dem Betreten der Busybox-Befehlszeile führen Sie die folgenden Befehle aus:

$ su wanghan
$ cd
$ whoami
$ ./expolit
$ whoami

Da das System nach dem Start in die Befehlszeile root-Berechtigungen hat, kann man zu diesem Zeitpunkt problemlos das Passwort mit passwd ändern.

Demonstration

image-20231230223439990

Man sieht, dass das Exploit die Rechteerweiterung erreicht und stabil reproduziert werden kann.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    960
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    349
  • 4

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    343
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    295

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





